
Kapittel 6 · 6.6
Let's Encrypt fungerer ikke: årsaker og løsninger
Lykkes ikke forespørselen om et gratis sertifikat, skyldes det nesten alltid DNS: Let's Encrypt kan ikke nå serveren din via domenenavnet ditt. Nedenfor finner du meldingene du kan støte på, og hva du gjør med dem.
Hvor ser du hva som gikk galt?
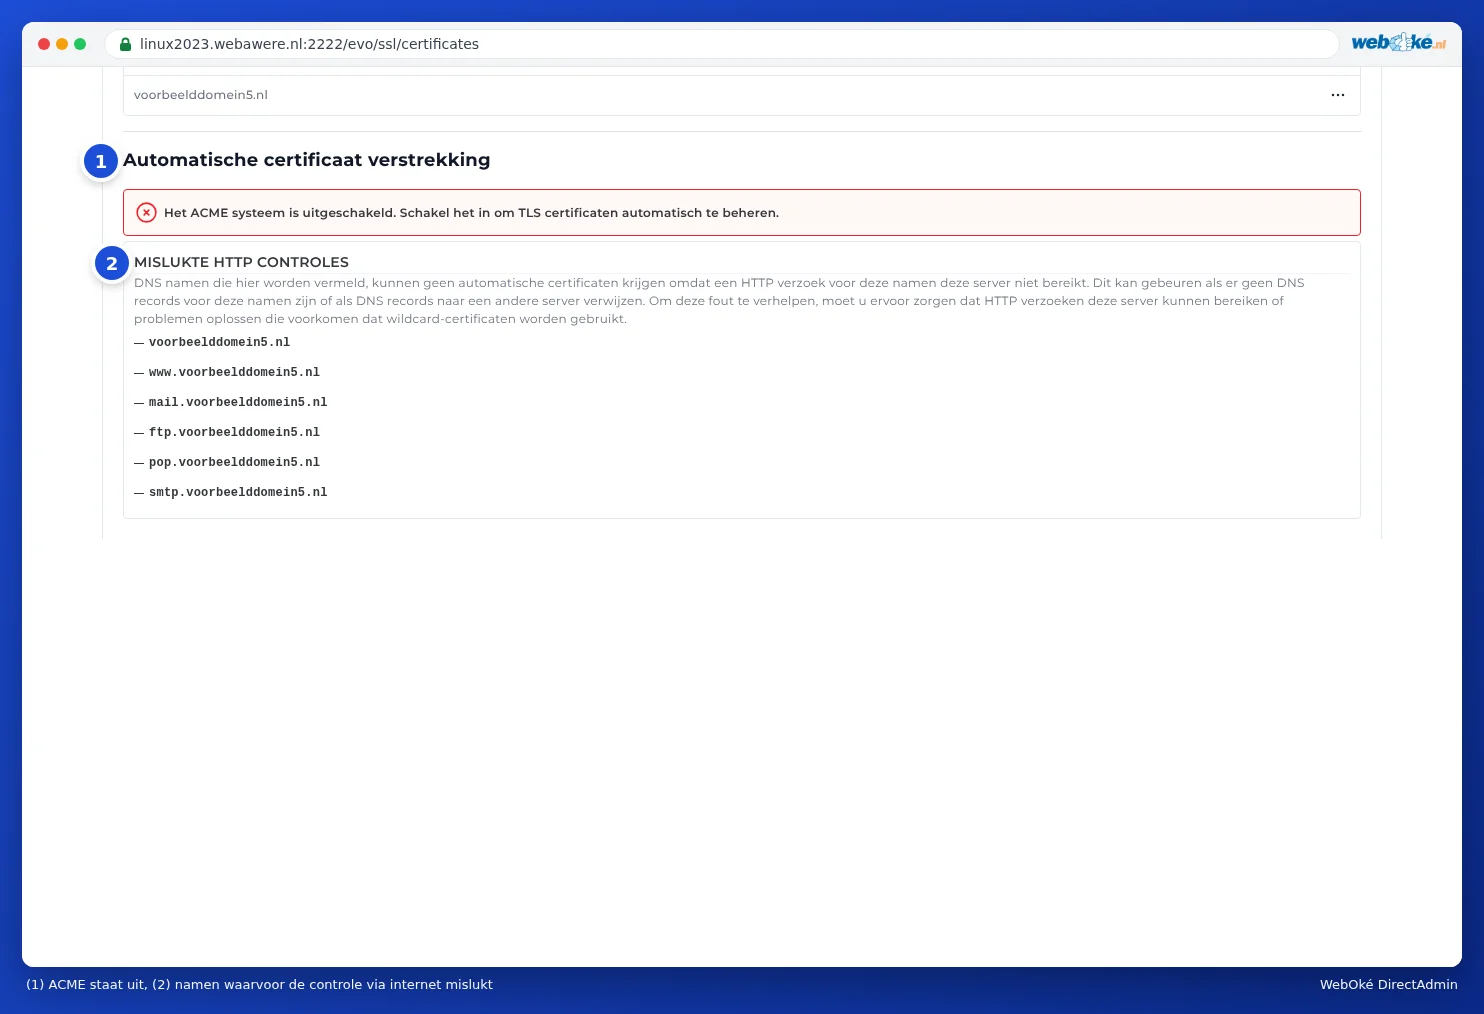
- Nederst i Manage certificates, under FAILED HTTP CHECKS: navnene det ikke lyktes å kontrollere.
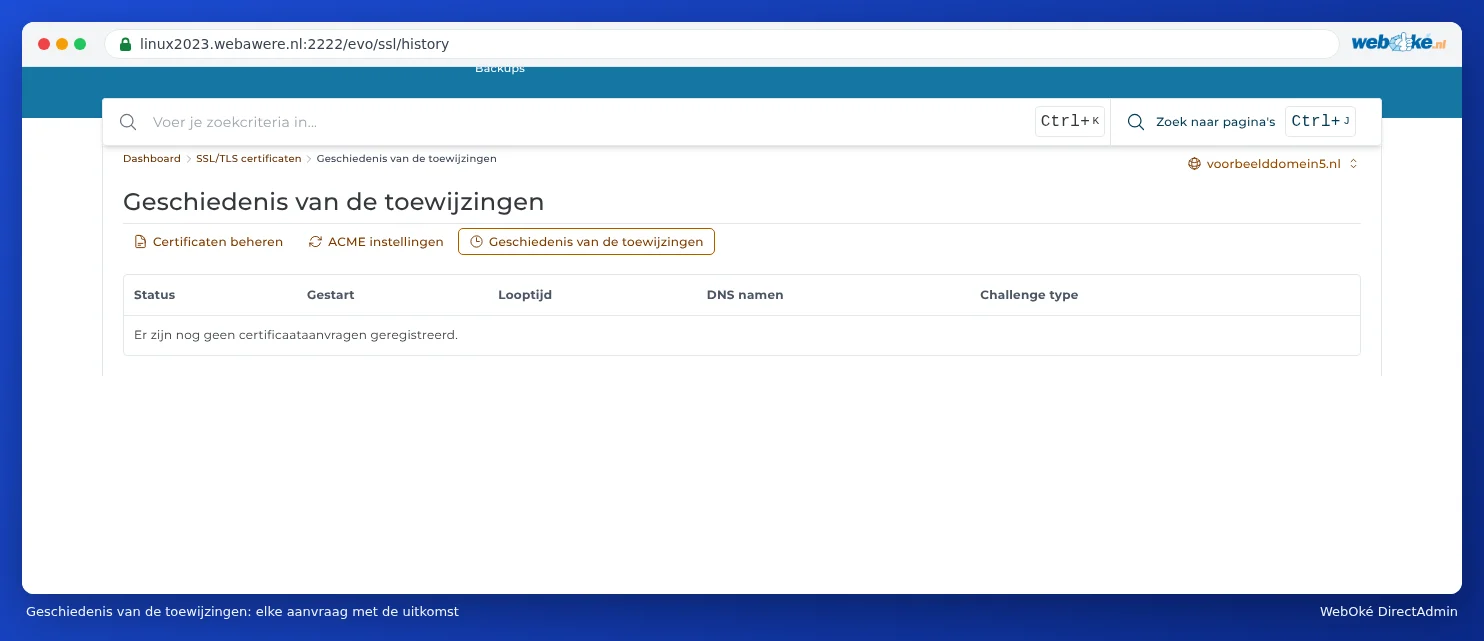
- Under Provisioning history: hver forespørsel med Status, når den ble Started, DNS names og Challenge type (kontrollmetoden).
Meldingene og hva du gjør
ACME systemet er deaktivert
Automatisk forespørsel er avslått for dette domenet. Slå det på under ACME Settings (se Be om et gratis Let's Encrypt-sertifikat, steg 3).
Failed HTTP checks
DirectAdmin forklarer det selv: DNS names listed here cannot receive automatic certificates because an HTTP request for these names does not reach this server. This can happen if there are no DNS records for these names or if DNS records point to another server.
Hva du gjør:
- Peker domenet fortsatt til din gamle leverandør? Dette er den vanligste årsaken, for eksempel rett etter en flytting. Juster DNS eller navnetjenerne og vent til det er synlig overalt (se Når gjelder en endring? Ventetid og TTL). Be deretter om sertifikatet på nytt.
- Stemmer AAAA-posten? Let's Encrypt kontrollerer også via IPv6. Peker A-posten til oss, men AAAA-posten fortsatt til en annen server, mislykkes kontrollen. Juster AAAA-posten eller fjern den (se En A- eller AAAA-post legge til eller endre).
- Bruker du proxyen til Cloudflare (den oransje skyen)? Slå den midlertidig av til sertifikatet er på plass (se DNS i Mitt WebOké og hos eksterne navnetjenere som Cloudflare).
- Står bare mail, ftp, pop eller smtp i listen, og bruker du ikke disse navnene fordi e-posten din ligger et annet sted? Da er det ikke noe problem: nettsiden din får sertifikatet som vanlig.
- Blokkerer nettsiden din kontrollen? Let's Encrypt henter en fil fra mappen /.well-known/acme-challenge/ på nettstedet ditt. En egen regel i .htaccess, en sikkerhetsutvidelse eller en passordbeskyttet mappe kan hindre dette. Fjern en slik regel midlertidig eller lag et unntak for .well-known.
CAA kontroll mislyktes
Med en CAA-post i DNS-en din bestemmer du hvilke parter som kan utstede sertifikater for domenet ditt. Er det en CAA-post uten letsencrypt.org, avviser Let's Encrypt forespørselen. Legg til letsencrypt.org i CAA-posten eller fjern posten (se Åpne DNS Administration og lese postene).
Hastighetsgrensen for ACME er nådd
Let's Encrypt gir bare et begrenset antall sertifikater per domene per uke, og blokkerer midlertidig etter mange mislykkede forsøk. Vent en time til et døgn og prøv deretter igjen. Ikke fortsett å klikke på nytt: løs først årsaken.
Wildcard-sertifikatet lykkes ikke
Et wildcard-sertifikat er bare mulig når DNS-en ligger hos WebOké. Ligger DNS-en din et annet sted, slå da av Prefer wildcard certificates under ACME Settings (se Sertifikat for www, subdomener og wildcard).
En annen leverandør er innstilt
Sjekk under ACME Settings om ACME provider er satt til Let's Encrypt: Standard (Let's Encrypt), eller Annen med Let's Encrypt under. En annen leverandør kan kreve egne vilkår eller en egen konto.
Jeg får et sertifikat i serverens navn
Ser du for domenet eller underdomenet ditt et sertifikat for eksempel for linux2023.webawere.nl, med en advarsel om at navnet ikke stemmer? Da har dette navnet ennå ikke fått et eget sertifikat, og serveren viser i stedet sitt eget sertifikat. Løs årsaken ovenfor og be om sertifikatet på nytt.
Nettsiden min er nede siden jeg gjorde noe med SSL
- Har du slått på HSTS mens sertifikatet ennå ikke fungerte? Slå av HSTS og be om sertifikatet (se Besøkende alltid sende til https).
- Har du lastet opp et eget sertifikat som ikke passer til navnet eller er utløpt? Fjern det i Certificate list, slik at DirectAdmin igjen kan be om et gratis sertifikat.
- Ser du under https en annen eller tom side, med en tekst om at du må legge en index.html i private_html? Da er private_html for domenet ditt en egen mappe. Be oss via en henvendelse om å la private_html peke til public_html (se Innstillinger for et domene: SSL, PHP, www og private_html).
Kommer du ikke videre?
Be KI-assistenten i Mitt WebOké om å kontrollere sertifikatet ditt, eller opprett en henvendelse. Oppgi domenenavnet ditt og hva du ser under Failed HTTP checks eller i Provisioning history.