
Kapitel 6 · 6.4
Besøgende altid sende til https
Selv med et certifikat kan en besøgende stadig åbne dit website via http://, uden hængelås. Send derfor alle automatisk videre til https. Gør det først når certifikatet virker: åbn selv https://dindomæne.dk og https://www.dindomæne.dk og kontrollér hængelåsen.
Gennemtving SSL med https-omdirigering
- Klik under Kontoadministration på Domæner og derefter på dit domænenavn.
- Kontrollér om Sikker SSL (1) er slået til. Kun da ser du mulighederne nedenfor.
- Slå under SSL kontakten Gennemtving SSL med https-omdirigering (2) til.
- Klik på BEWERKEN (4).
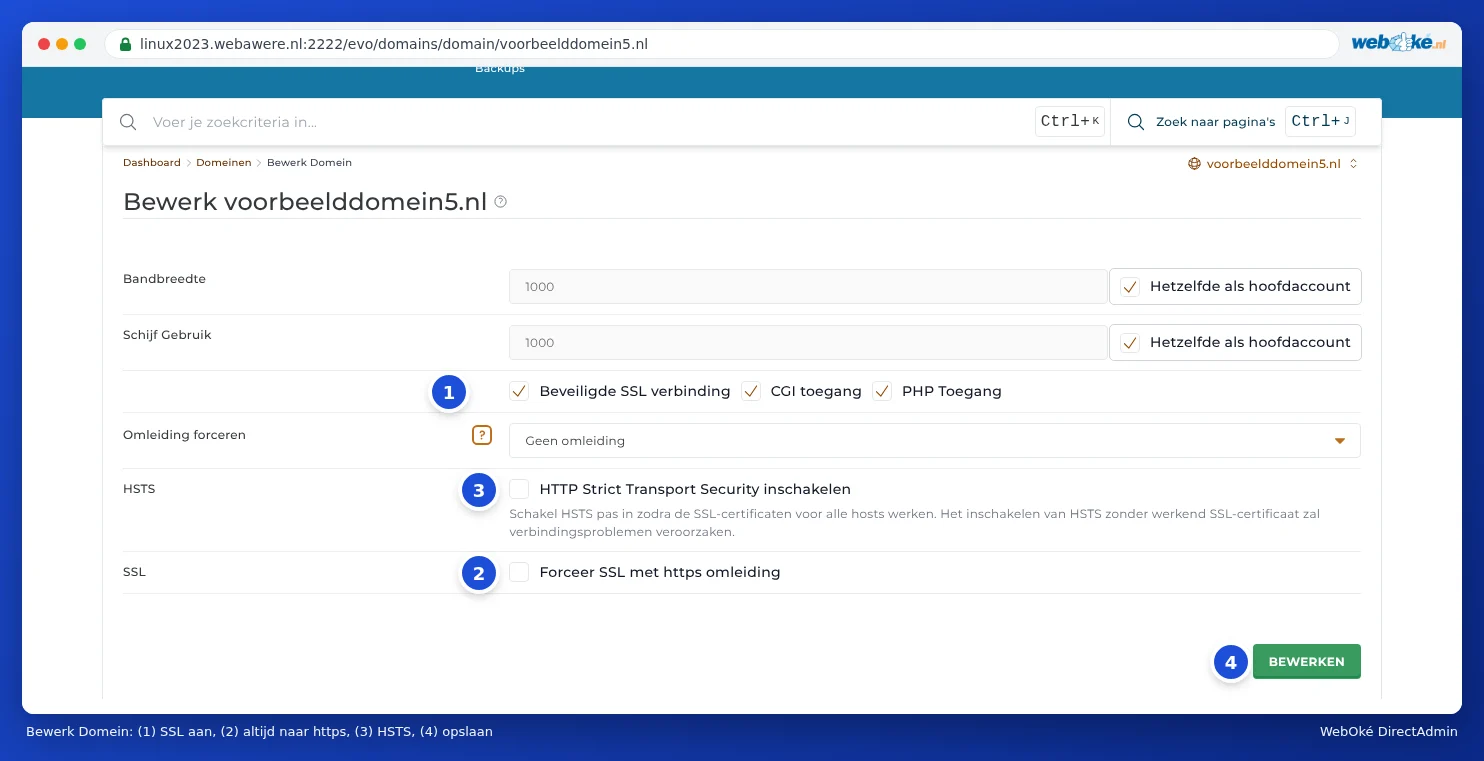
Fra nu af bliver alle der åbner http://dindomæne.dk, automatisk sendt til https://dindomæne.dk.
HSTS
Ovenfor finder du HSTS med kontakten Aktivér HTTP strict transport security (3). Dermed fortæller dit website browsere: åbn mig fremover kun via https. Det er lidt sikrere end blot en omdirigering.
Bemærk: DirectAdmin nævner det selv: slå kun HSTS til når certifikaterne for alle navne virker. Browsere husker HSTS i lang tid. Virker certifikatet senere ikke, kan besøgende slet ikke åbne dit website, heller ikke via http. Er du i tvivl, så lad HSTS stå slukket.
Eller med .htaccess eller dit website selv
Du kan også omdirigere med en regel i .htaccess, eller med en indstilling eller plugin i dit website. Brug kun én af dem. To omdirigeringer samtidig (for eksempel Gennemtving SSL og også en regel i .htaccess der fungerer anderledes) giver nogle gange en løkke: browseren melder så at siden ikke omdirigerer korrekt.
I WordPress sætter du under Indstillinger, Generelt begge adresser til https://. Det er nødvendigt for en hængelås uden advarsler (se Ingen hængelås eller 'ikke sikker': løs mixed content).
Ofte stillede spørgsmål
Gennemtving SSL er slået til, men jeg kommer stadig til det usikre website
- Din browser kan have husket den gamle side. Prøv et privat vindue.
- Er der en .htaccess i public_html med egne regler der omdirigerer først, for eksempel fra en cacheplugin? De har nogle gange forrang. Sæt https-reglen øverst i .htaccess, eller lad pluginet sende til https.
- Kommer dit website ind via en pointer eller et subdomæne? Aktivér https der også, og sørg for at det navn er med i certifikatet.
Efter aktivering får jeg 'for mange omdirigeringer'
Så sender to indstillinger hinanden frem og tilbage, for eksempel Gennemtving SSL og en plugin, eller Cloudflares proxy med SSL-tilstanden Flexible. Slå en af de to fra. Bruger du Cloudflare, vælg da SSL-tilstanden Full (strict).