
Capítulo 6 · 6.4
Visitantes sempre encaminhados para https
Mesmo com um certificado, um visitante ainda pode abrir o seu site através de http://, sem o cadeado. Por isso, encaminhe automaticamente todos para https. Faça isto apenas quando o certificado estiver a funcionar: primeiro abra você mesmo https://oseudominio.nl e https://www.oseudominio.nl e verifique o cadeado.
Forçar o uso de SSL (https)
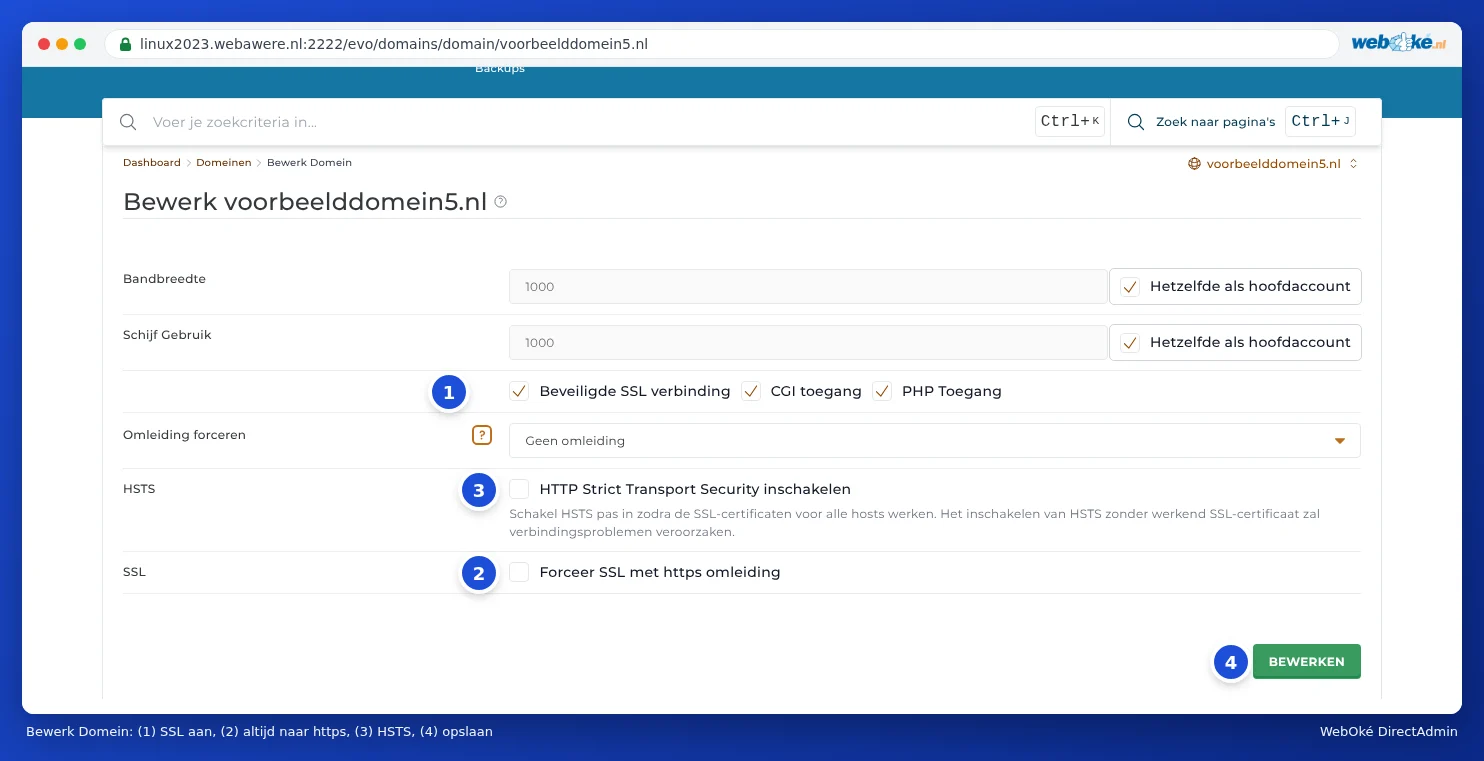
- Em Gerenciamento da conta, clique em Domínios e depois no seu nome de domínio.
- Verifique se Certificado SSL (1) está ativado. Só assim verá as opções abaixo.
- Em SSL, ative o interruptor Forçar o uso de SSL (https) (2).
- Clique em BEWERKEN (4).
A partir de agora, qualquer pessoa que abrir http://oseudominio.nl será automaticamente encaminhada para https://oseudominio.nl.
HSTS
Acima encontra HSTS com o interruptor HTTP Strict Transport Security inschakelen (3). Com isto, o seu site informa os browsers: a partir de agora, abra-me apenas através de https. Isto é ligeiramente mais seguro do que apenas o redirecionamento.
Atenção: o próprio DirectAdmin avisa: ative o HSTS apenas quando os certificados de todos os nomes estiverem a funcionar. Os browsers guardam a definição HSTS durante muito tempo. Se o certificado deixar de funcionar mais tarde, os visitantes deixam de conseguir abrir o seu site, nem mesmo através de http. Em caso de dúvida, deixe o HSTS desativado.
Ou com .htaccess ou o próprio site
Também pode encaminhar através de uma regra no .htaccess, ou de uma definição ou plugin no seu site. Utilize apenas uma opção. Dois redirecionamentos em simultâneo (por exemplo, Forçar o uso de SSL e também uma regra no .htaccess que funciona de forma diferente) podem, por vezes, causar um ciclo: o browser indica então que a página não está a redirecionar corretamente.
No WordPress, defina ambos os endereços como https:// em Definições, Geral. Isto é necessário para obter um cadeado sem avisos (consulte Sem cadeado ou "não seguro": resolver conteúdo misto).
Perguntas frequentes
A opção Forçar o uso de SSL está ativada, mas continuo a ver o site não seguro
- O seu browser pode ainda ter guardado a página antiga em memória. Experimente uma janela privada.
- Existe na pasta public_html um ficheiro .htaccess com regras próprias que redirecionam primeiro, por exemplo de um plugin de cache? Estas podem ter prioridade. Coloque então a regra de https no topo do .htaccess, ou faça com que o plugin redirecione para https.
- O seu site é acedido através de um pointer ou subdomínio? Nesse caso, ative também o https aí e certifique-se de que esse nome está incluído no certificado.
Depois de ativar, recebo a mensagem 'demasiados redirecionamentos'
Nesse caso, duas definições estão a redirecionar uma para a outra, por exemplo o Forçar o uso de SSL e um plugin, ou o proxy da Cloudflare com o modo SSL Flexible. Desative uma das duas. Se utilizar a Cloudflare, escolha o modo SSL Full (strict).