
Capítulo 5 · 5.9
Configurar o DMARC
O DMARC é o terceiro passo depois do SPF e do DKIM. Com um registo DMARC, indica aos destinatários o que devem fazer com mensagens que pretensamente vêm do seu domínio, mas que não passam na verificação de SPF ou DKIM. Assim, dificulta a vida a quem tenta enviar mensagens em nome do seu domínio. Grandes serviços como o Gmail e o Yahoo exigem que os remetentes tenham um registo DMARC.
O registo DMARC na WebOké
Num pacote de alojamento existe, por predefinição, um registo DMARC: um registo TXT com o nome _dmarc e o valor v=DMARC1;p=reject. Isto significa que as mensagens que não passam na verificação são rejeitadas. Esta é a definição mais rigorosa e oferece a melhor proteção contra o uso indevido do seu domínio.
Ajustar o registo DMARC
- Abra a Administração de DNS.
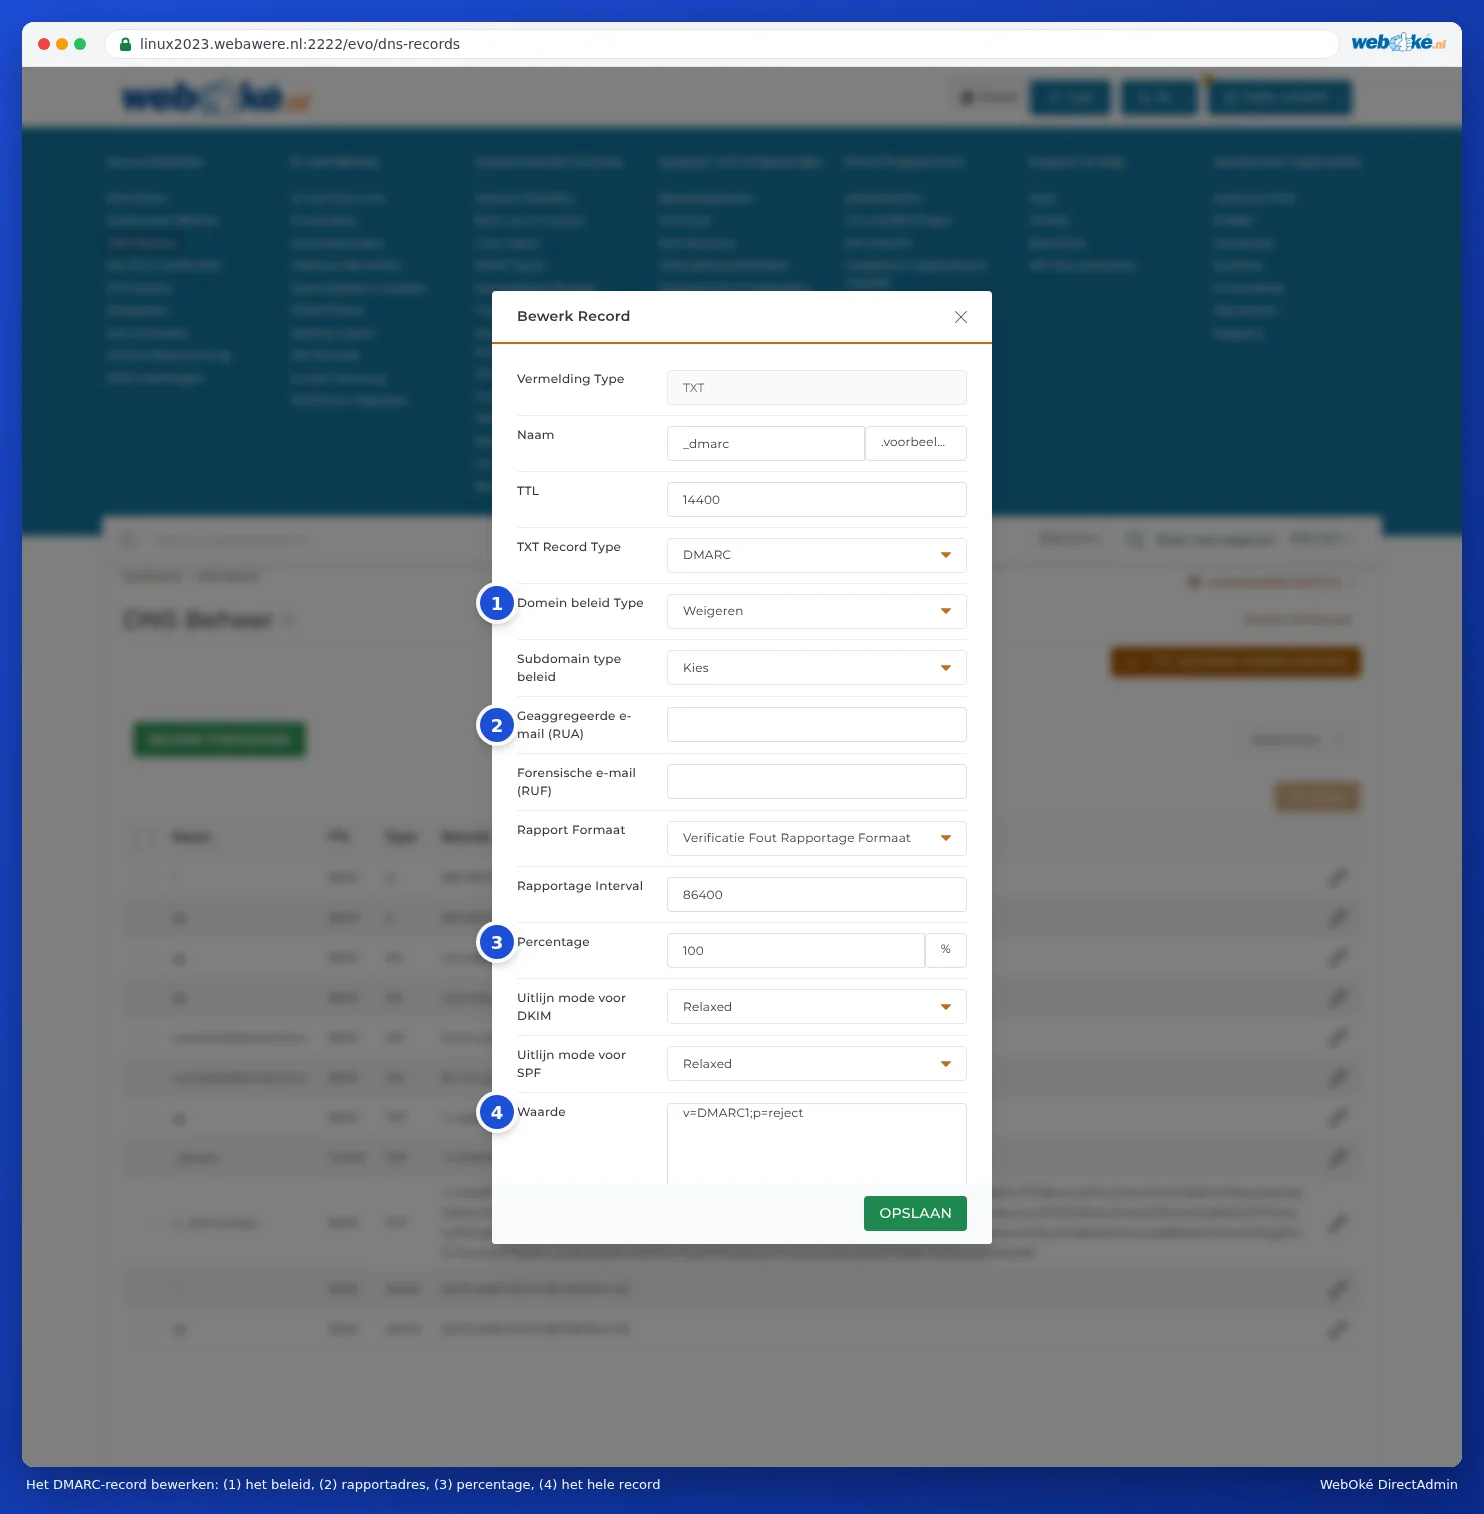
- Clique no lápis junto ao registo TXT com o nome _dmarc. Se ainda não existir, clique em RECORD TOEVOEGEN, escolha TXT, introduza _dmarc como nome e, em Tipo de registo TXT, escolha DMARC.
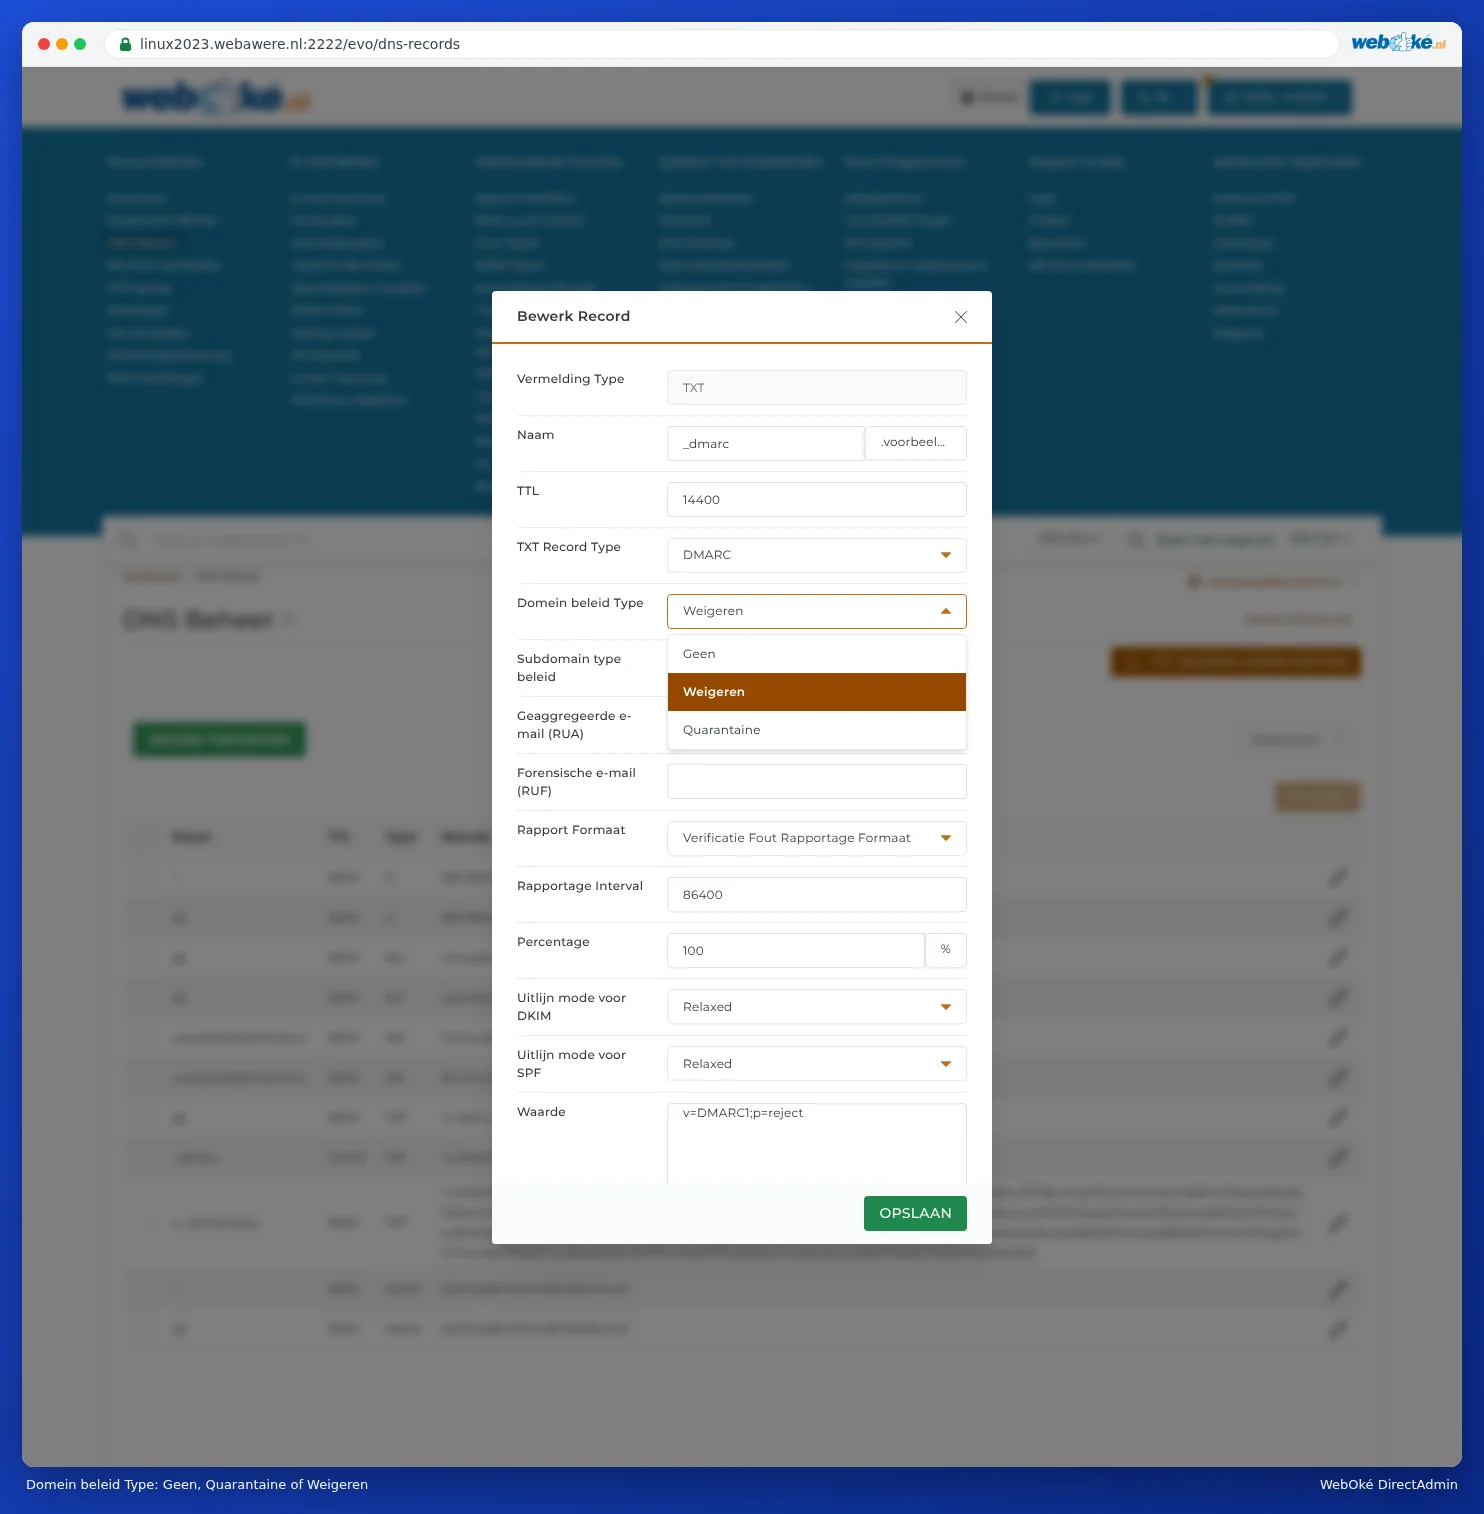
- Em Tipo de política de domínio, escolha o que deve acontecer às mensagens que não passam na verificação.
- Se desejar, introduza em E-mail agregado (RUA) um endereço de e-mail para receber relatórios.
- Verifique no fundo, em Valor, o aspeto final do registo e guarde.
Que política escolher?
| Tipo de política de domínio | No registo | O que acontece? |
|---|---|---|
| Nenhum | p=none | Nada. Os destinatários apenas enviam relatórios (se indicar um endereço RUA). Boa opção para começar, se não tiver a certeza de quais os serviços que enviam mensagens em nome do seu domínio. |
| Quarentena | p=quarantine | As mensagens que não passam na verificação vão para a pasta de spam. |
| Rejeitar | p=reject | As mensagens que não passam na verificação são rejeitadas. É a predefinição na WebOké. |
Atenção: com Quarentena ou Rejeitar, é ainda mais importante que o seu registo SPF esteja correto. Se também enviar mensagens através de outro serviço (o seu programa de contabilidade, um serviço de newsletter, o Microsoft 365), adicione primeiro esse serviço ao seu registo SPF (consulte Configurar e complementar o SPF) e, se possível, ative o DKIM nesse serviço (consulte Ativar e verificar o DKIM). Caso contrário, os destinatários rejeitarão as mensagens desse serviço. Em caso de dúvida, defina temporariamente a política como Nenhum.
Os outros campos
- Tipo de política de subdomínio: uma política diferente para subdomínios. Deixe em branco para usar a mesma política.
- E-mail agregado (RUA): aqui recebe diariamente um resumo (em XML) de quem enviou mensagens em nome do seu domínio. Útil para verificação, mas são ficheiros técnicos. Pode deixar em branco.
- E-mail forense (RUF): relatórios sobre mensagens individuais que falharam. Poucos serviços ainda os enviam. Deixe em branco.
- Percentagem: a percentagem de mensagens a que a política se aplica. Mantenha em 100.
- Modo de alinhamento para DKIM e Modo de alinhamento para SPF: mantenha em Relaxado.
Perguntas frequentes
Removi o registo _dmarc, mas ainda o vejo
Outros computadores ainda guardam o registo em memória até o TTL expirar. No caso do registo DMARC, o valor predefinido é 14400 segundos: quatro horas. Aguarde um pouco (consulte Quando é que uma alteração entra em vigor? Tempo de espera e TTL).
Posso ter dois registos DMARC?
Não. Tal como acontece com o SPF, só pode existir um registo DMARC. Ajuste o registo existente.