
Capitolo 6 · 6.6
Let's Encrypt non funziona: cause e soluzioni
Se la richiesta di un certificato gratuito non riesce, nella maggior parte dei casi dipende dal DNS: Let's Encrypt non riesce a raggiungere il Suo server tramite il nome di dominio. Di seguito trova i messaggi che può incontrare e come risolverli.
Dove vede cosa è andato storto?
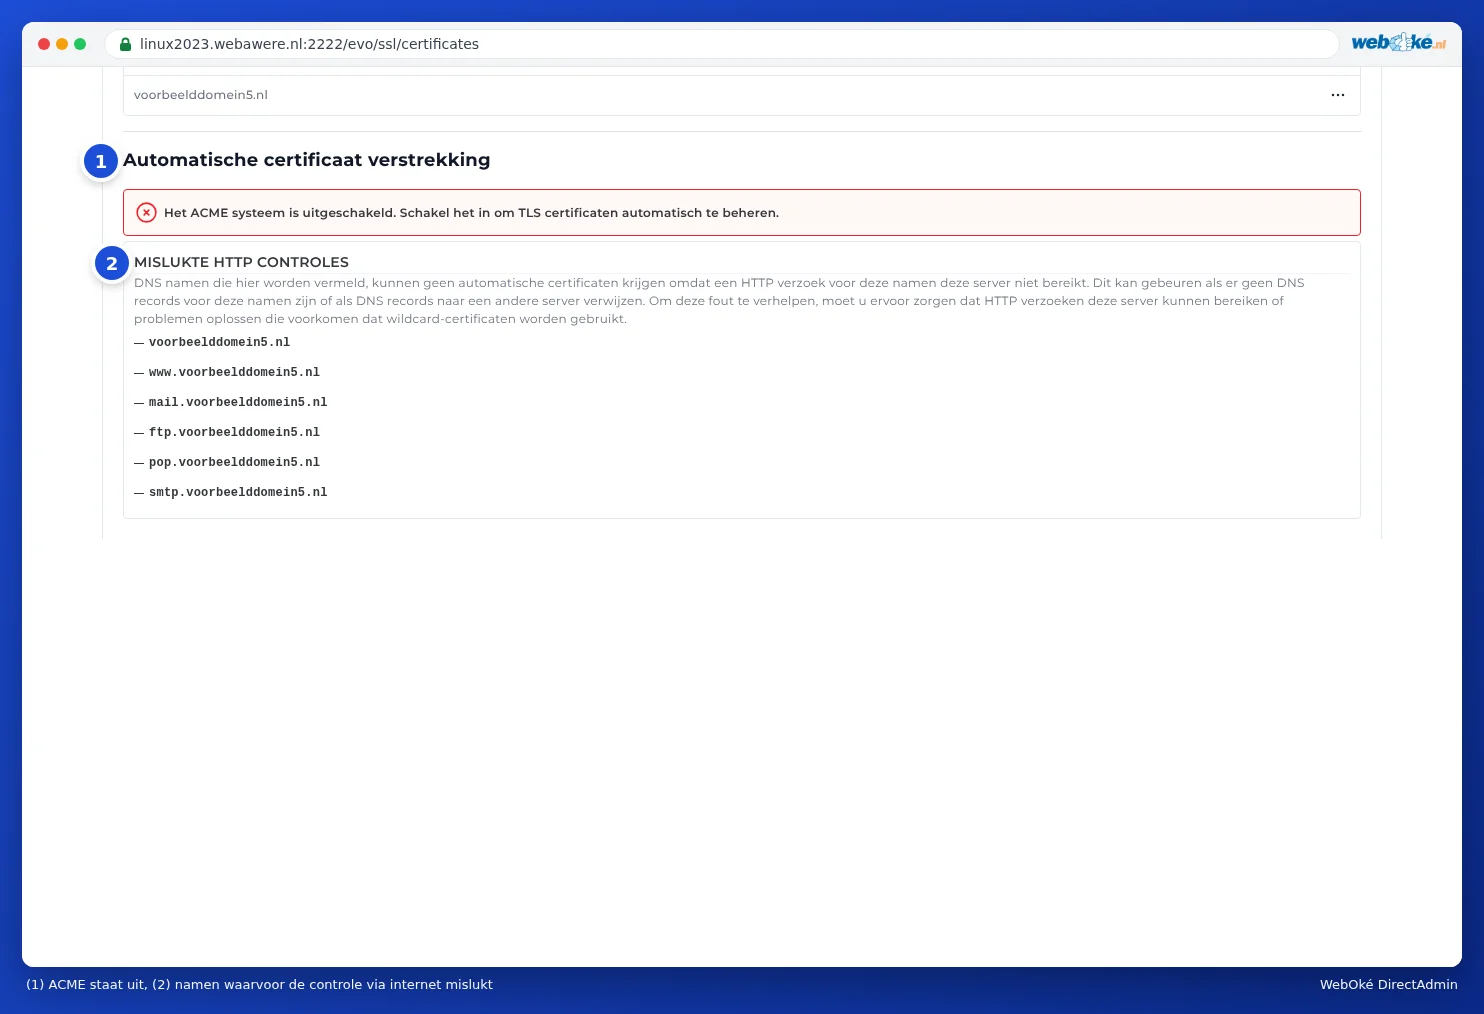
- In fondo a Gestisci Certificati, alla voce MISLUKTE HTTP CONTROLES (Controlli HTTP falliti): i nomi per cui il controllo non è riuscito.
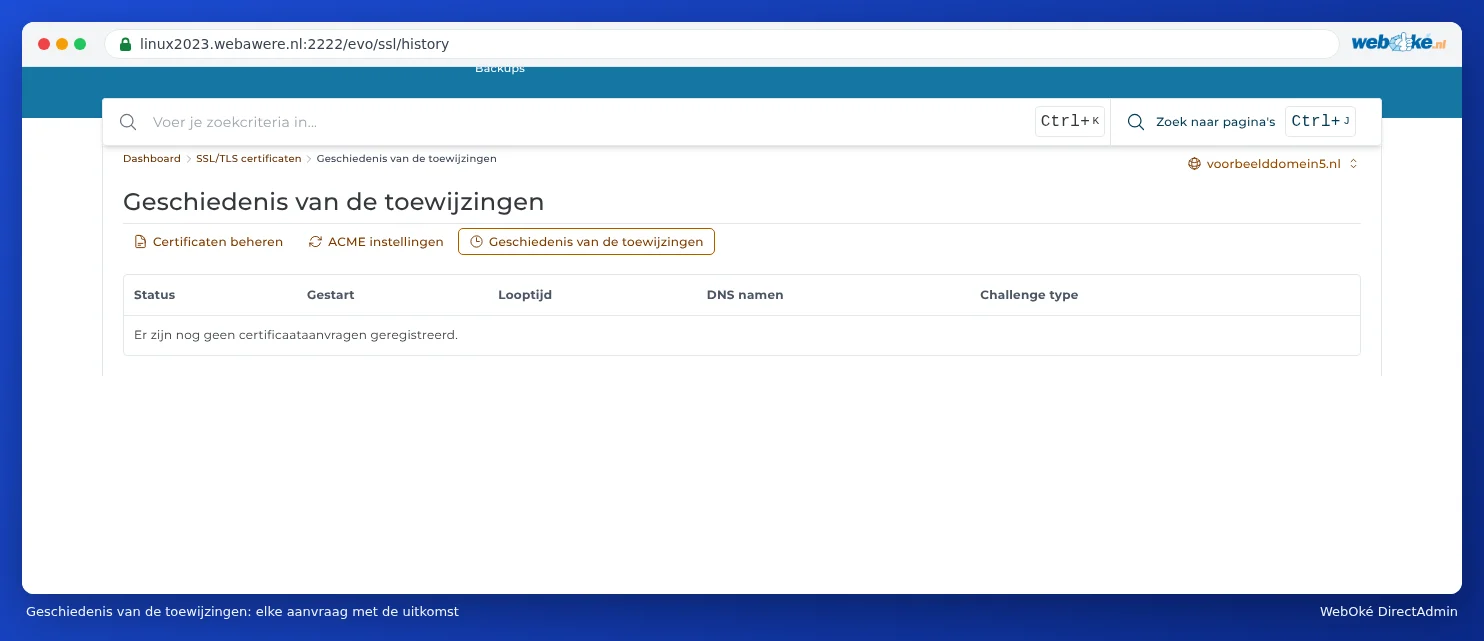
- Alla voce Storia delle assegnazioni: ogni richiesta con lo Stato, il momento in cui è stata Cominciato, i nomi DNS e il tipo di challenge (il metodo di controllo).
I messaggi e come risolverli
Il sistema ACME è disattivato
La richiesta automatica è disattivata per questo dominio. La attivi in Impostazioni ACME (veda Richiedere un certificato Let's Encrypt gratuito, passaggio 3).
Controlli HTTP falliti
DirectAdmin lo spiega direttamente: I nomi DNS qui elencati non possono ottenere certificati automatici perché una richiesta HTTP per questi nomi non raggiunge questo server. Ciò può accadere se non esistono record DNS per questi nomi o se i record DNS puntano a un altro server.
Cosa fare:
- Il dominio punta ancora al Suo vecchio provider? È la causa più comune, ad esempio subito dopo un trasferimento. Modifichi il DNS o i nameserver e attenda che la modifica sia visibile ovunque (veda Quando ha effetto una modifica? Tempo di attesa e TTL). Successivamente richieda nuovamente il certificato.
- Il record AAAA è corretto? Let's Encrypt effettua controlli anche tramite IPv6. Se il record A punta a noi ma il record AAAA punta ancora a un altro server, il controllo fallisce. Modifichi il record AAAA o lo rimuova (veda Aggiungere o modificare un record A o AAAA).
- Utilizza il proxy di Cloudflare (la nuvoletta arancione)? Lo disattivi temporaneamente finché il certificato non è stato emesso (veda DNS in Mio WebOké e con nameserver esterni come Cloudflare).
- Nell'elenco compaiono solo mail, ftp, pop o smtp e Lei non utilizza questi nomi perché la posta elettronica è gestita altrove? Non è un problema: il Suo sito web riceverà comunque il certificato.
- Il Suo sito web blocca il controllo? Let's Encrypt recupera un file dalla cartella /.well-known/acme-challenge/ del Suo sito. Una regola personalizzata nel file .htaccess, un plugin di sicurezza o una cartella protetta da password possono impedirlo. Rimuova temporaneamente tale regola o crei un'eccezione per .well-known.
Controllo CAA fallito
Con un record CAA nel DNS determina quali enti possono emettere certificati per il Suo dominio. Se è presente un record CAA senza letsencrypt.org, Let's Encrypt rifiuta la richiesta. Aggiunga letsencrypt.org al record CAA oppure rimuova il record (veda Aprire l'Amministrazione DNS e leggere i record).
È stato raggiunto il limite di tariffa di ACME
Let's Encrypt rilascia solo un numero limitato di certificati per dominio alla settimana e blocca temporaneamente dopo molti tentativi falliti. Attenda da un'ora a un giorno e riprovi successivamente. Non continui a cliccare ripetutamente: risolva prima la causa.
Il certificato wildcard non funziona
Un certificato wildcard è possibile solo se il DNS è gestito da WebOké. Se il Suo DNS è gestito altrove, disattivi in Impostazioni ACME l'opzione Preferisci certificati wildcard (veda Certificato per www, sottodomini e wildcard).
È impostato un altro fornitore
Verifichi in Impostazioni ACME se alla voce ACME aanbieder (Fornitore ACME) è impostato Let's Encrypt: Standaard (Let's Encrypt) (Predefinito), oppure Andere (Altro) con sotto Let's Encrypt. Un fornitore diverso può richiedere condizioni proprie o un account dedicato.
Ricevo un certificato intestato al server
Vede per il Suo dominio o sottodominio un certificato intestato ad esempio a linux2023.webawere.nl, con un avviso che il nome non corrisponde? In questo caso quel nome non ha ancora un certificato proprio e il server mostra il proprio certificato. Risolva la causa indicata sopra e richieda nuovamente il certificato.
Il mio sito è offline da quando ho modificato qualcosa con SSL
- Ha attivato HSTS mentre il certificato non funzionava ancora? Disattivi HSTS e richieda il certificato (veda Reindirizzare sempre i visitatori su https).
- Ha caricato un certificato personalizzato che non corrisponde al nome o che è scaduto? Lo rimuova nella Lista certificati, in modo che DirectAdmin possa richiedere nuovamente un certificato gratuito.
- Vede su https una pagina diversa o vuota, con il testo che deve inserire un file index.html in private_html? In questo caso, per il Suo dominio private_html è una cartella separata. Ci contatti tramite un ticket per far puntare private_html a public_html (veda Impostazioni di un dominio: SSL, PHP, www e private_html).
Non riesce a risolvere il problema?
Chieda all'assistente IA in Mijn WebOké di verificare il Suo certificato, oppure apra un ticket. Indichi il nome di dominio e cosa visualizza in Controlli HTTP falliti o nella Storia.