
Capitolul 5 · 5.9
DMARC instala
DMARC este al treilea pas după SPF și DKIM. Cu o înregistrare DMARC, îi spuneți destinatarilor ce trebuie să facă cu mesajele care pretind că provin de la domeniul dumneavoastră, dar care nu trec de verificarea SPF sau DKIM. Astfel, le faceți mai greu escrocilor să trimită mesaje în numele domeniului dumneavoastră. Furnizori mari precum Gmail și Yahoo cer ca expeditorii să aibă o înregistrare DMARC.
Înregistrarea DMARC la WebOké
La un pachet de găzduire este prezentă implicit o înregistrare DMARC: o înregistrare TXT cu numele _dmarc și valoarea v=DMARC1;p=reject. Aceasta înseamnă: mesajele care nu trec de verificare sunt respinse. Este setarea cea mai strictă și oferă cea mai bună protecție împotriva utilizării abuzive a domeniului dumneavoastră.
Adaptarea înregistrării DMARC
- Deschideți DNS Administration.
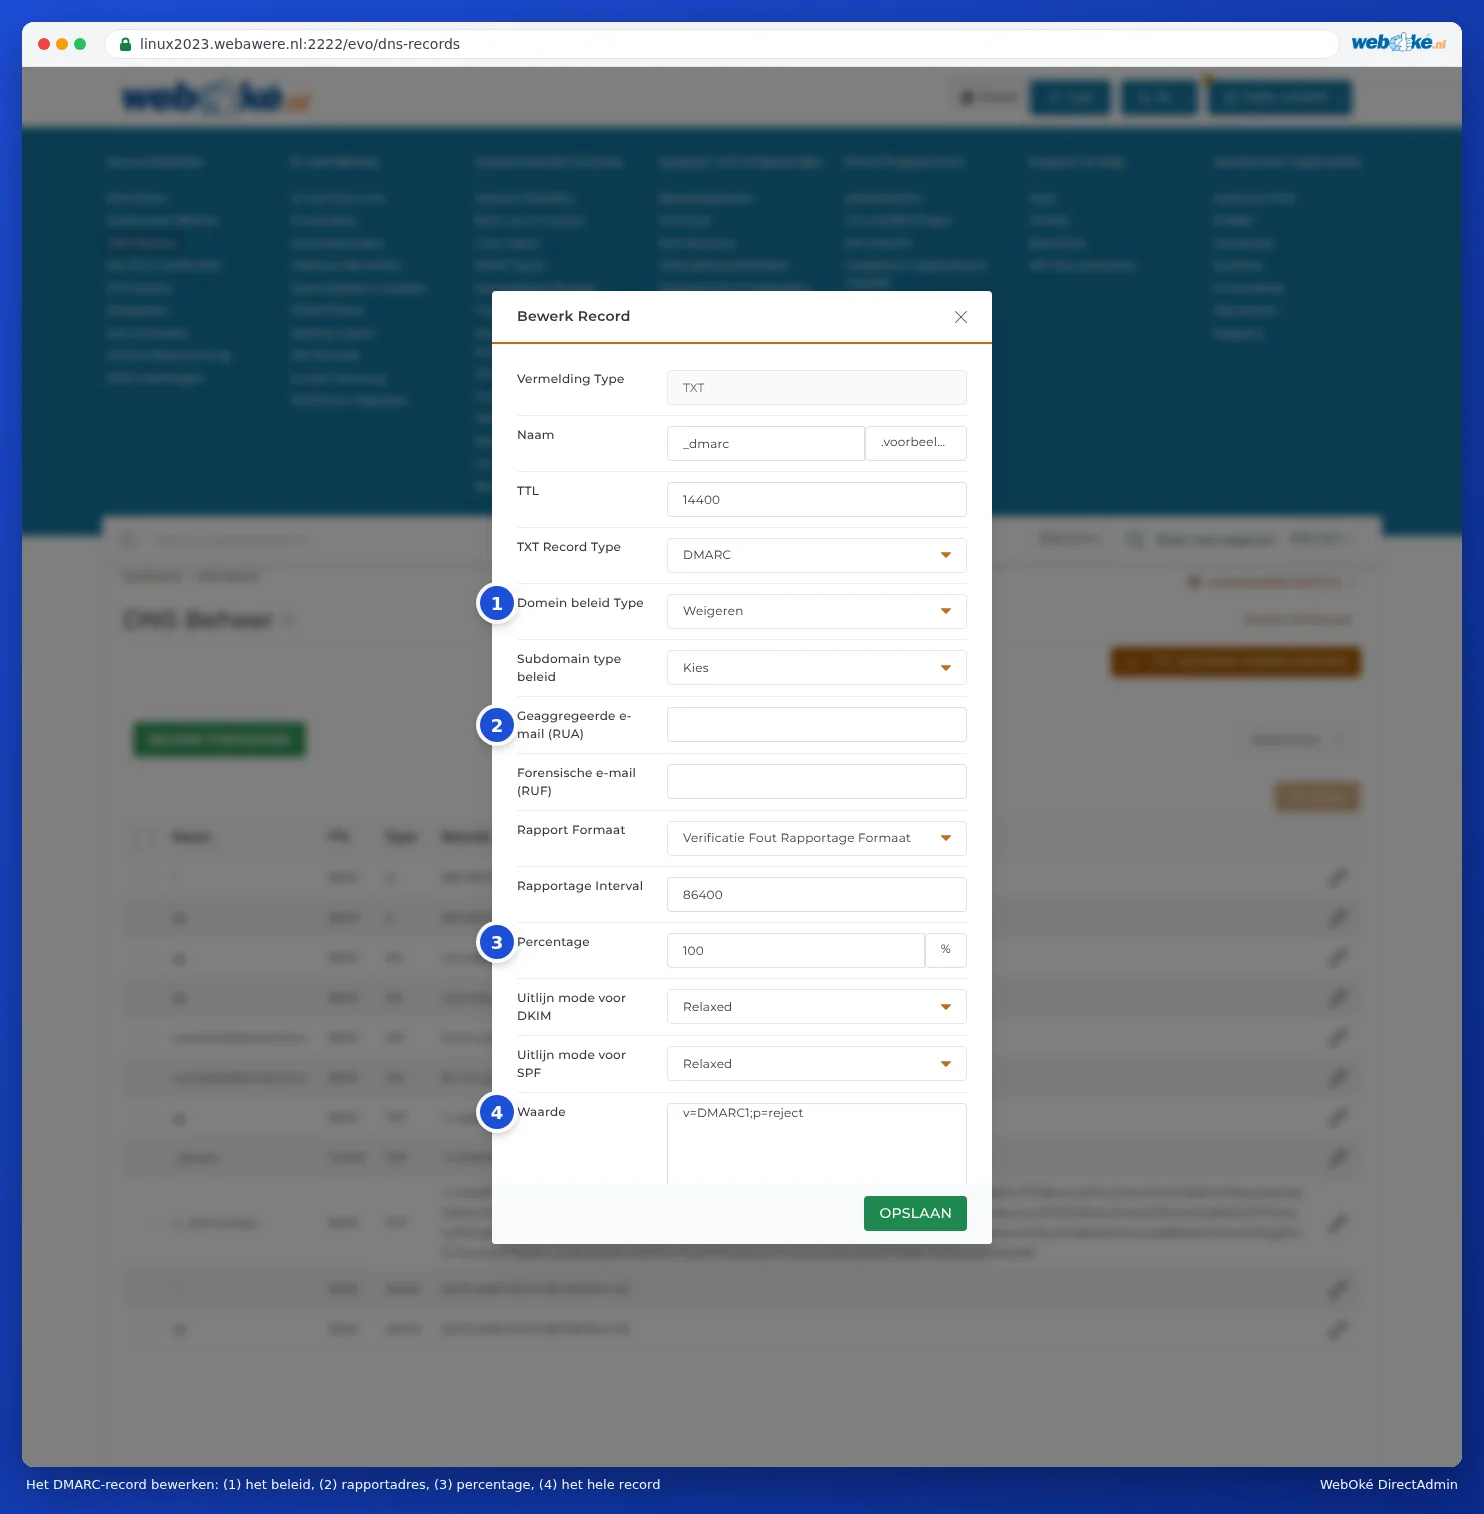
- Faceți clic pe creionul de lângă înregistrarea TXT cu numele _dmarc. Dacă nu există încă una, faceți clic pe RECORD TOEVOEGEN, alegeți TXT, completați ca nume _dmarc și alegeți la TXT Record Type opțiunea DMARC.
- Alegeți la Domain policy type ce trebuie să se întâmple cu mesajele care nu trec de verificare.
- Completați eventual la Aggregate Email (RUA) o adresă de e-mail pentru rapoarte.
- Verificați jos la Value cum va arăta înregistrarea și salvați.
Ce politică alegeți?
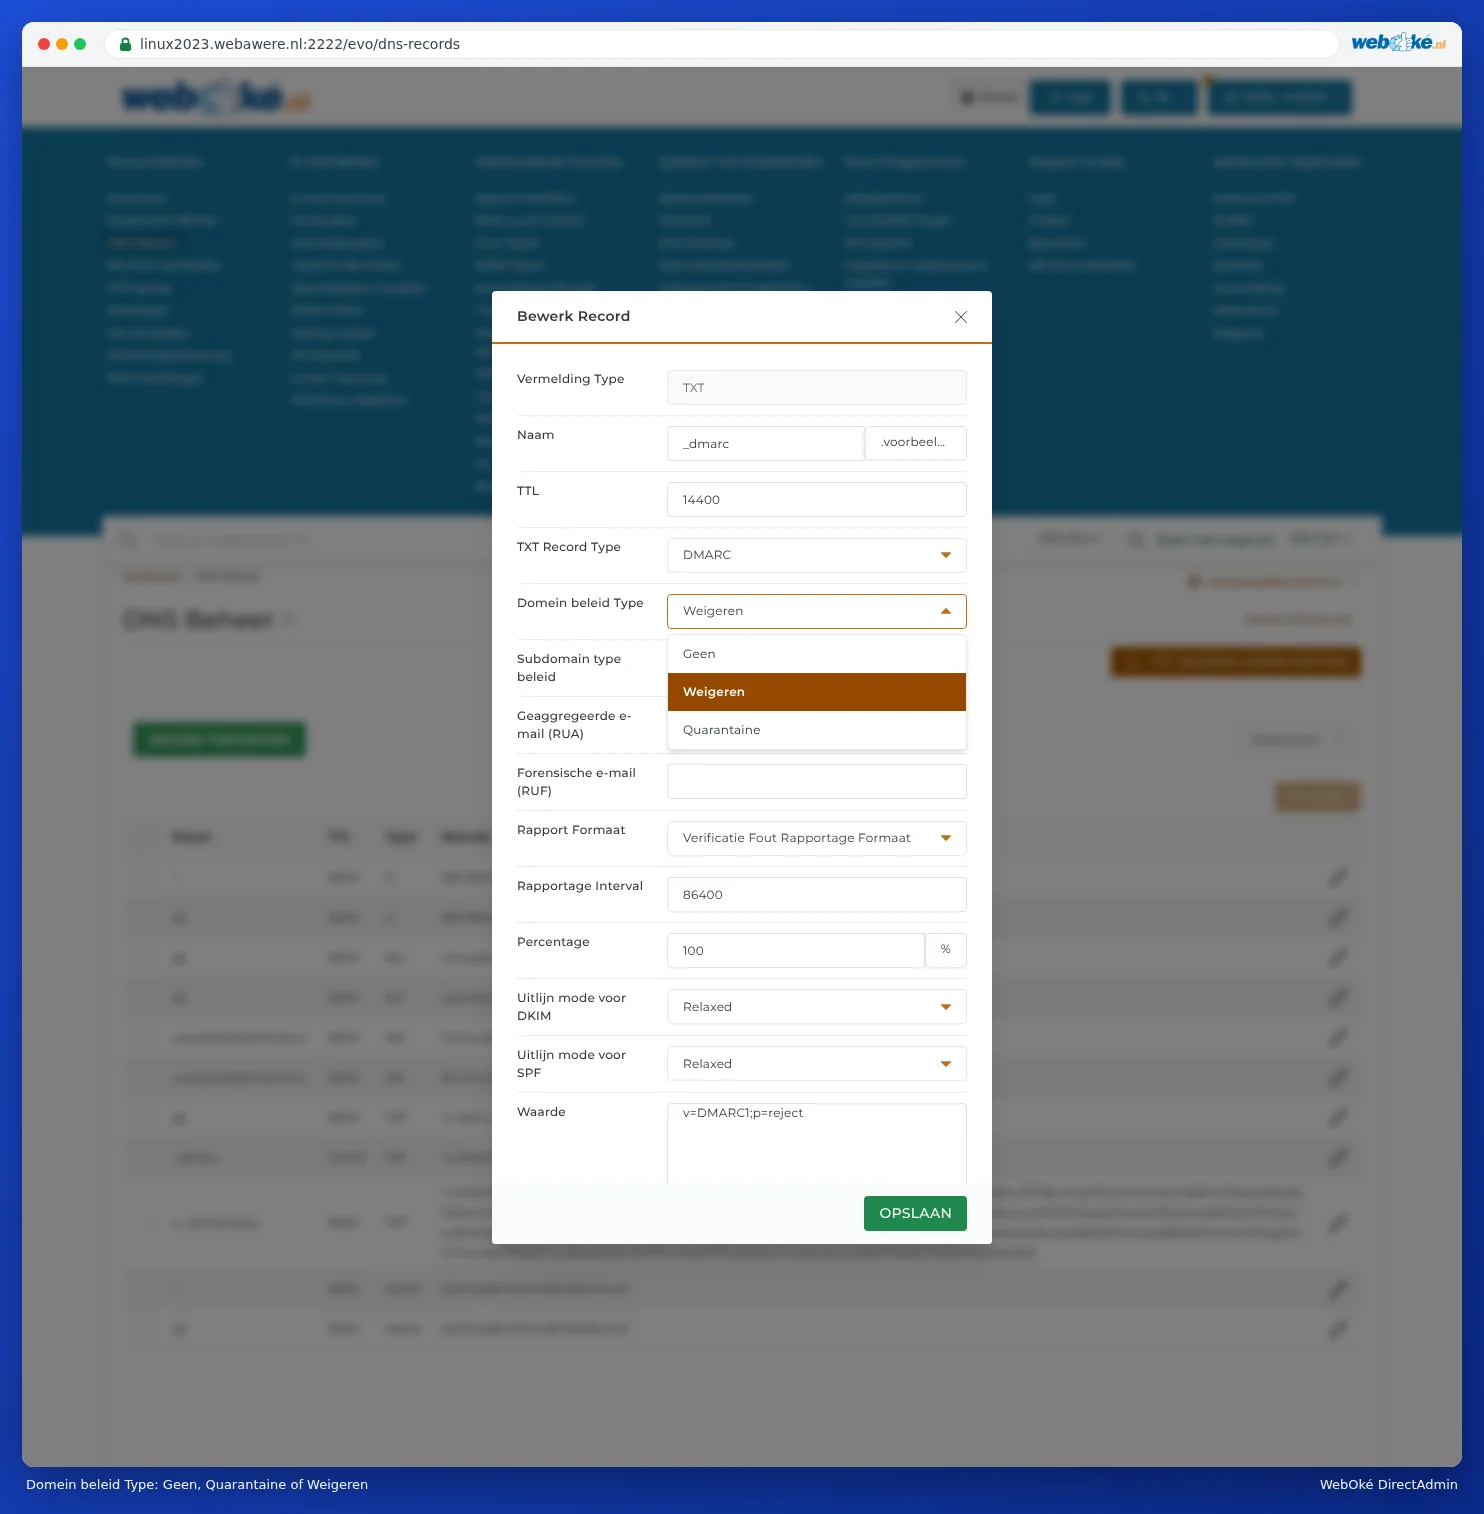
| Domain policy type | În înregistrare | Ce se întâmplă? |
|---|---|---|
| None | p=none | Nimic. Destinatarii trimit doar rapoarte (dacă completați o adresă RUA). Bun pentru a începe dacă nu sunteți sigur ce servicii trimit mesaje în numele domeniului dumneavoastră. |
| Quarantine | p=quarantine | Mesajele care nu trec de verificare ajung în folderul de spam. |
| Reject | p=reject | Mesajele care nu trec de verificare sunt respinse. Setarea implicită la WebOké. |
Atenție: Cu Quarantine sau Reject este și mai important ca înregistrarea dumneavoastră SPF să fie corectă. Dacă trimiteți mesaje și prin alt serviciu (programul dumneavoastră de contabilitate, un serviciu de newsletter, Microsoft 365), adăugați mai întâi serviciul respectiv în înregistrarea dumneavoastră SPF (vedeți SPF configurarea și completarea înregistrării SPF) și, dacă este posibil, activați DKIM la acel serviciu (vedeți Activarea și verificarea DKIM). În caz contrar, destinatarii vor respinge mesajele trimise de acel serviciu. Dacă nu sunteți sigur, setați temporar politica la None.
Celelalte câmpuri
- Subdomain policy type: o altă politică pentru subdomenii. Lăsați necompletat pentru a utiliza aceeași politică.
- Aggregate Email (RUA): aici primiți zilnic un rezumat (în XML) cu cine a trimis mesaje în numele domeniului dumneavoastră. Util pentru verificare, dar sunt fișiere tehnice. Puteți lăsa necompletat.
- Forensic Email (RUF): rapoarte despre mesaje individuale eșuate. Puțini furnizori le mai trimit. Lăsați necompletat.
- Percentage: pentru ce procent din mesaje se aplică politica. Lăsați la 100.
- Alignment mode for DKIM și Alignment mode for SPF: lăsați la Relaxed.
Întrebări frecvente
Am șters înregistrarea _dmarc, dar o mai văd
Alte computere țin minte înregistrarea până trece TTL. La înregistrarea DMARC, aceasta este implicit 14400 de secunde: patru ore. Așteptați puțin (vedeți Când intră în vigoare o modificare? Timp de așteptare și TTL).
Pot avea două înregistrări DMARC?
Nu. La fel ca la SPF, poate exista o singură înregistrare DMARC. Adaptați înregistrarea existentă.