
Capitolul 15 · 15.11
Imunify360: scanarea website-ului pentru malware
Imunify360 vă protejează website-ul împotriva malware-ului: fișiere periculoase pe care hackerii le plasează pe un website, de exemplu printr-o breșă dintr-un plugin vechi. Imunify360 scanează automat fișierele din pachetul dumneavoastră și verifică fișierele noi imediat ce sunt încărcate. În DirectAdmin găsiți rezultatele la Imunify360 Plugin, sub Extra Features.
Scanner-ul de malware
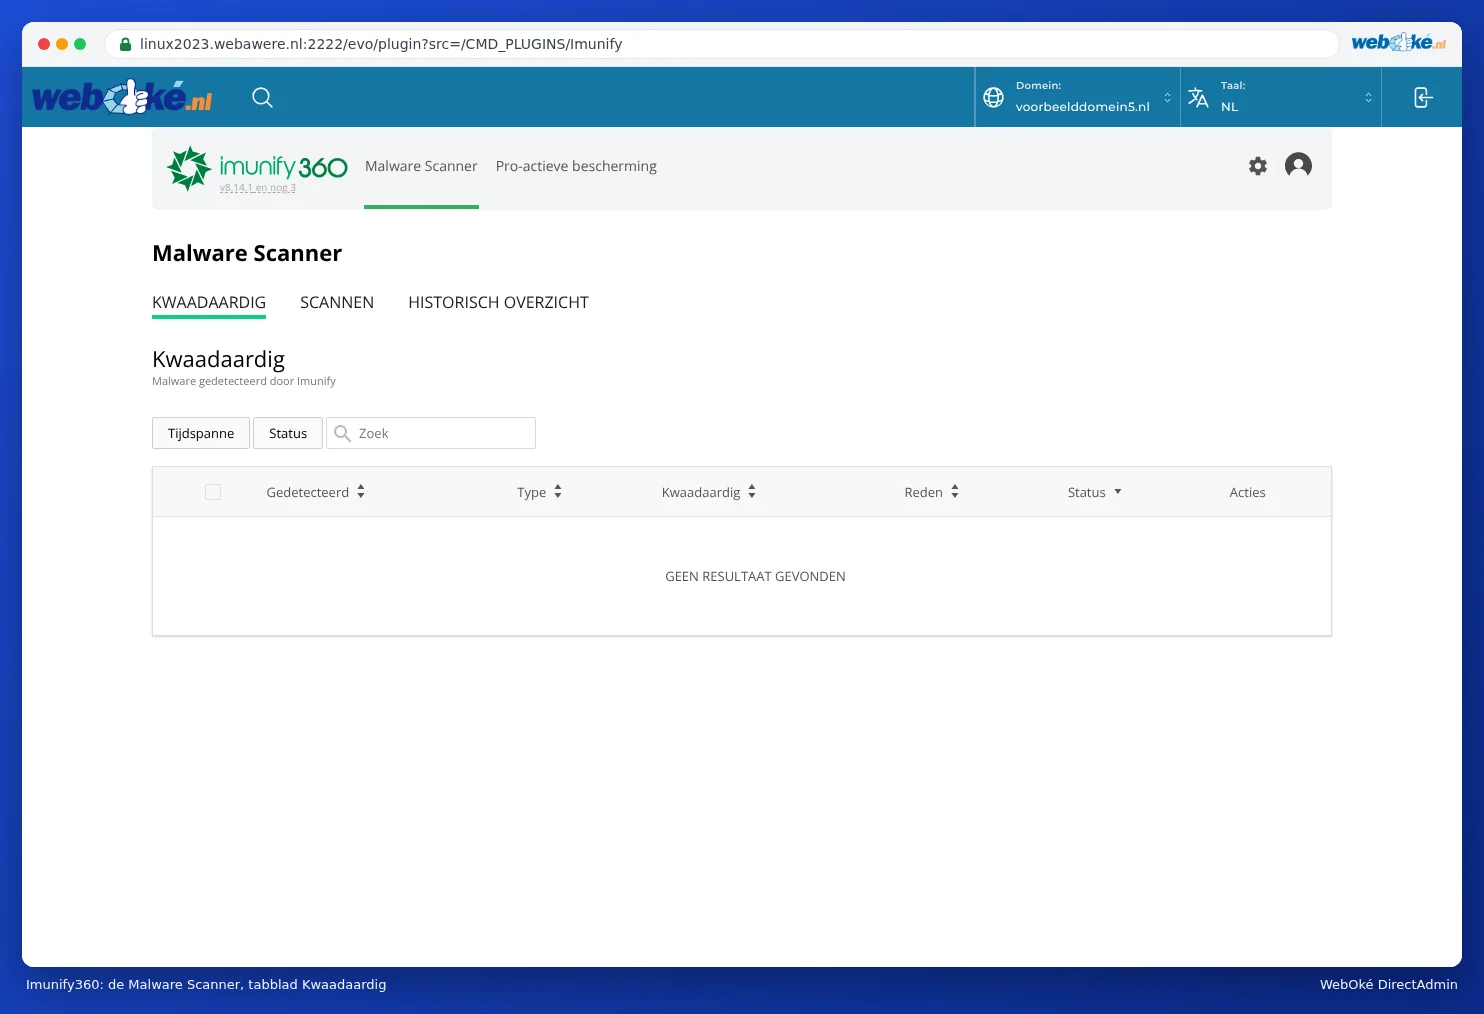
Faceți clic pe Imunify360 Plugin. Ajungeți la Malware Scanner, cu trei file:
- KWAADAARDIG: fișierele în care Imunify360 a găsit malware, cu tipul, motivul și ce s-a întâmplat cu acestea. Dacă apare GEEN RESULTAAT GEVONDEN, nu a fost găsit nimic.
- SCANNEN: scanările efectuate, cu data, ce s-a scanat (fișierele dumneavoastră, bazele de date și sarcinile cron), numărul de fișiere și rezultatul.
- HISTORISCH OVERZICHT: ce a fost găsit și făcut în trecut.
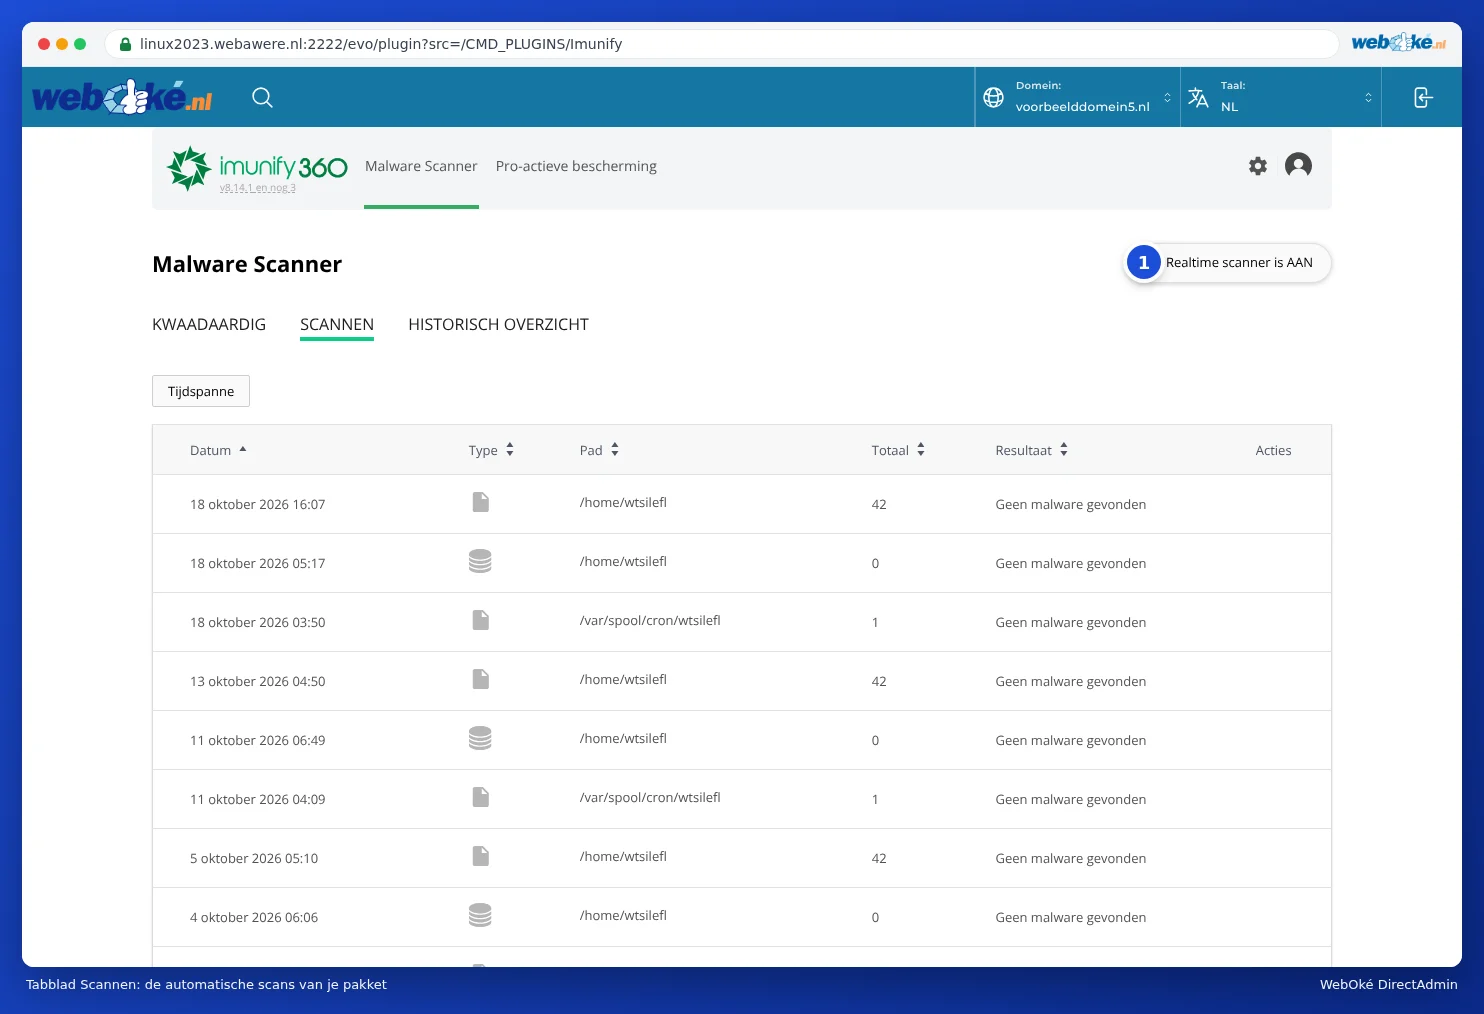
În dreapta sus apare Realtime scanner is AAN (1). Aceasta înseamnă că fiecare fișier pe care îl încărcați prin FTP, File Manager sau prin website-ul dumneavoastră este verificat imediat. În plus, Imunify360 scanează automat întregul dumneavoastră pachet în mod regulat. Nu este nevoie să porniți dumneavoastră înșivă o scanare, și nici nu este posibil.
Protecție proactivă
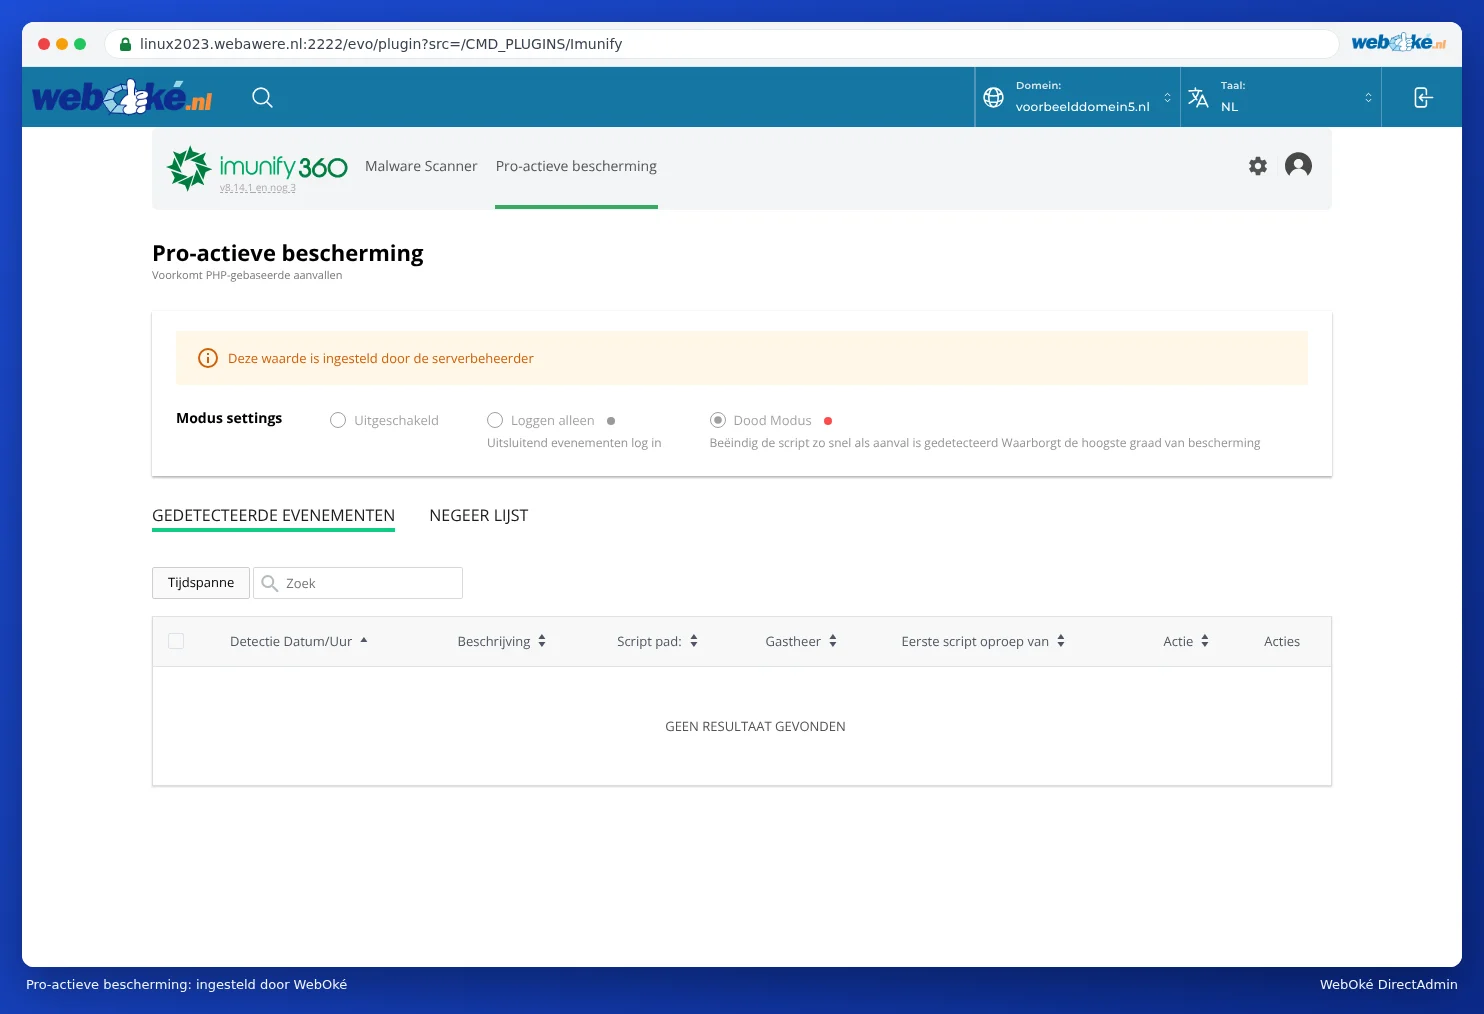
În fila Pro-actieve bescherming, Imunify360 monitorizează dacă un script PHP se comportă suspect în timp ce rulează. Noi gestionăm această setare pentru dumneavoastră; apare mesajul Deze waarde is ingesteld door de serverbeheerder. Sub GEDETECTEERDE EVENEMENTEN puteți vedea ce a fost eventual blocat.
Ce faceți dacă este găsit malware?
- Nu intrați în panică și nu ștergeți fișiere la întâmplare. Un fișier găsit poate fi și o parte a website-ului dumneavoastră care a fost marcată în mod eronat.
- Verificați în fila Kwaadaardig despre ce fișiere este vorba. Calea vă indică adesea deja care plugin sau temă a reprezentat breșa.
- Actualizați WordPress, tema dumneavoastră și toate pluginurile, și eliminați pluginurile și temele pe care nu le utilizați.
- Schimbați parolele: de la WordPress, FTP, baza de date și parola de DA.
- Urmați planul de pași din Site-ul meu a fost spart (hackuit): plan de acțiune. Aveți îndoieli sau problema reapare? Deschideți un tichet, iar noi vă vom ajuta.
Sfat: Primiți o eroare 403 cu IM360 WAF în jurnalul de erori? Atunci firewall-ul Imunify360 a blocat o solicitare. Raportați acest lucru printr-un tichet, menționând momentul și adresa paginii.
Întrebări frecvente
Când fac clic pe Imunify360, primesc un ecran alb.
Așteptați câteva secunde: plugin-ul se încarcă uneori mai lent. Altfel, reîmprospătați pagina sau autentificați-vă din nou prin Mijn WebOké. Dacă ecranul rămâne alb, deschideți un tichet.
Imunify360 îmi protejează website-ul complet?
Ajută foarte mult, dar cea mai bună protecție este un software actualizat, parole puternice și o copie de rezervă (vedeți Ce tipuri de backupuri există la WebOké).