
Luku 15 · 15.9
Salasanalla suojatut hakemistot
Haluatko suojata osan verkkosivustostasi, esimerkiksi testiversion, asiakkaille tarkoitetun dokumenttikansion tai hallintasivun? Lisää siihen salasana. Kävijät saavat silloin ensin selaimen kirjautumisikkunan. Tämän teet kohdassa Password Protected Directories, osiossa Advanced Features.
Hakemiston suojaaminen
- Valitse oikeasta yläkulmasta oikea verkkotunnus (katso Werken met meerdere domeinen: de domeinkiezer).
- Klikkaa kohdassa Advanced Features kohtaa Password Protected Directories. Näet tämän verkkotunnuksen suojatut hakemistot.
- Klikkaa ADD PROTECTED DIRECTORY (1).
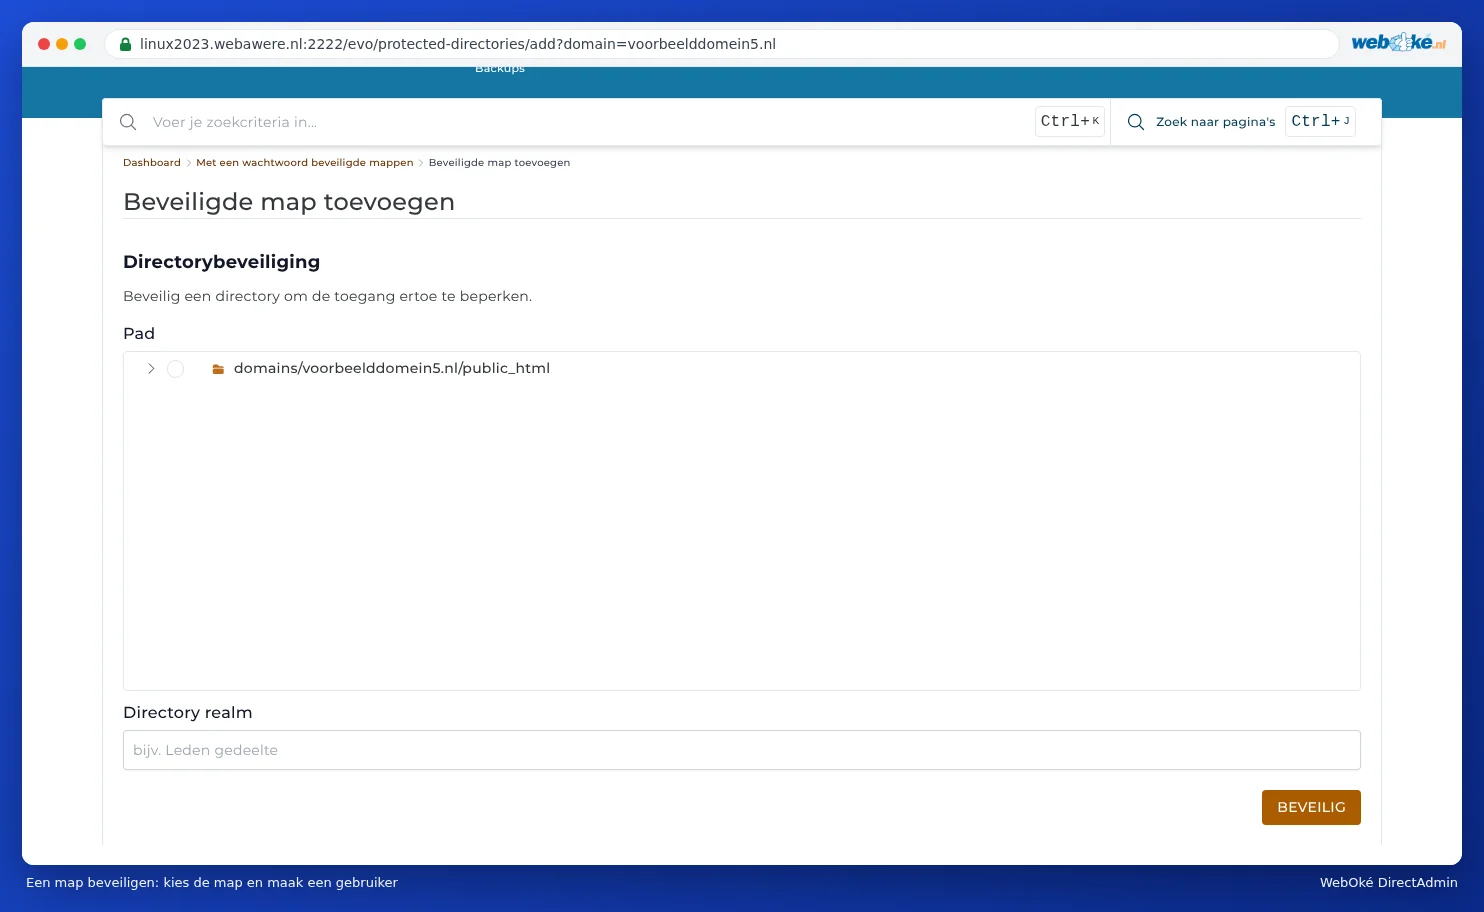
- Valitse kohdassa Path hakemistolistasta kansio, jonka haluat suojata. Lista alkaa kohdasta domains/sinundomainisi.nl/public_html.
- Kirjoita kohtaan Directory realm teksti, joka näkyy kirjautumisikkunassa, esimerkiksi "Vain asiakkaille".
- Klikkaa PROTECT.
- Lisää sen jälkeen kansioon käyttäjät, joilla on pääsy siihen, kullekin oma käyttäjätunnus ja salasana.

Avaa sen jälkeen kansio selaimesi yksityisessä ikkunassa. Sinun täytyy nyt ensin kirjautua sisään. Suojaus koskee myös kaikkia sen alla olevia kansioita ja tiedostoja.
Hyvä tietää
- Käytä tätä vain sivustolla, jossa on https (katso Mikä on SSL ja miten WebOké hoitaa sen?). Ilman https:ää salasana kulkee internetin yli luettavassa muodossa.
- Nämä ovat erillisiä käyttäjiä, vain tätä kansiota varten. Niillä ei ole mitään tekemistä DA-salasanasi tai WordPressisi käyttäjien kanssa.
- DirectAdmin tallentaa suojauksen kansiossa olevaan .htaccess-tiedostoon. Jos muokkaat tätä .htaccess-tiedostoa itse, jätä Auth-rivit paikoilleen.
- Haluatko suojata vain yhden WordPress-tiedoston, kuten wp-login.php:n? Silloin suojattu hakemisto ei ole oikea ratkaisu. Käytä sen sijaan suojauslaajennusta tai kaksivaiheista kirjautumista WordPressissä.
Suojauksen poistaminen
Klikkaa listassa kansiota ja poista suojaus käytöstä, tai poista kansio listasta. Saatko sen jälkeen virheen 500 tai kirjautumisikkuna tulee edelleen esiin? Tarkista silloin kyseisen kansion .htaccess-tiedostosta (katso Piilotiedostojen, kuten .htaccess, näyttäminen ja muokkaaminen), onko siellä vielä rivejä AuthType, AuthName, AuthUserFile tai require valid-user, ja poista ne.