Kapitel 6 · 6.6
Let's Encrypt fungerar inte: orsaker och lösningar
Om det inte går att beställa ett gratis certifikat beror det nästan alltid på DNS: Let's Encrypt kan inte nå din server via ditt domännamn. Nedan hittar du de meddelanden du kan stöta på, och vad du gör åt dem.
Var ser du vad som gick fel?
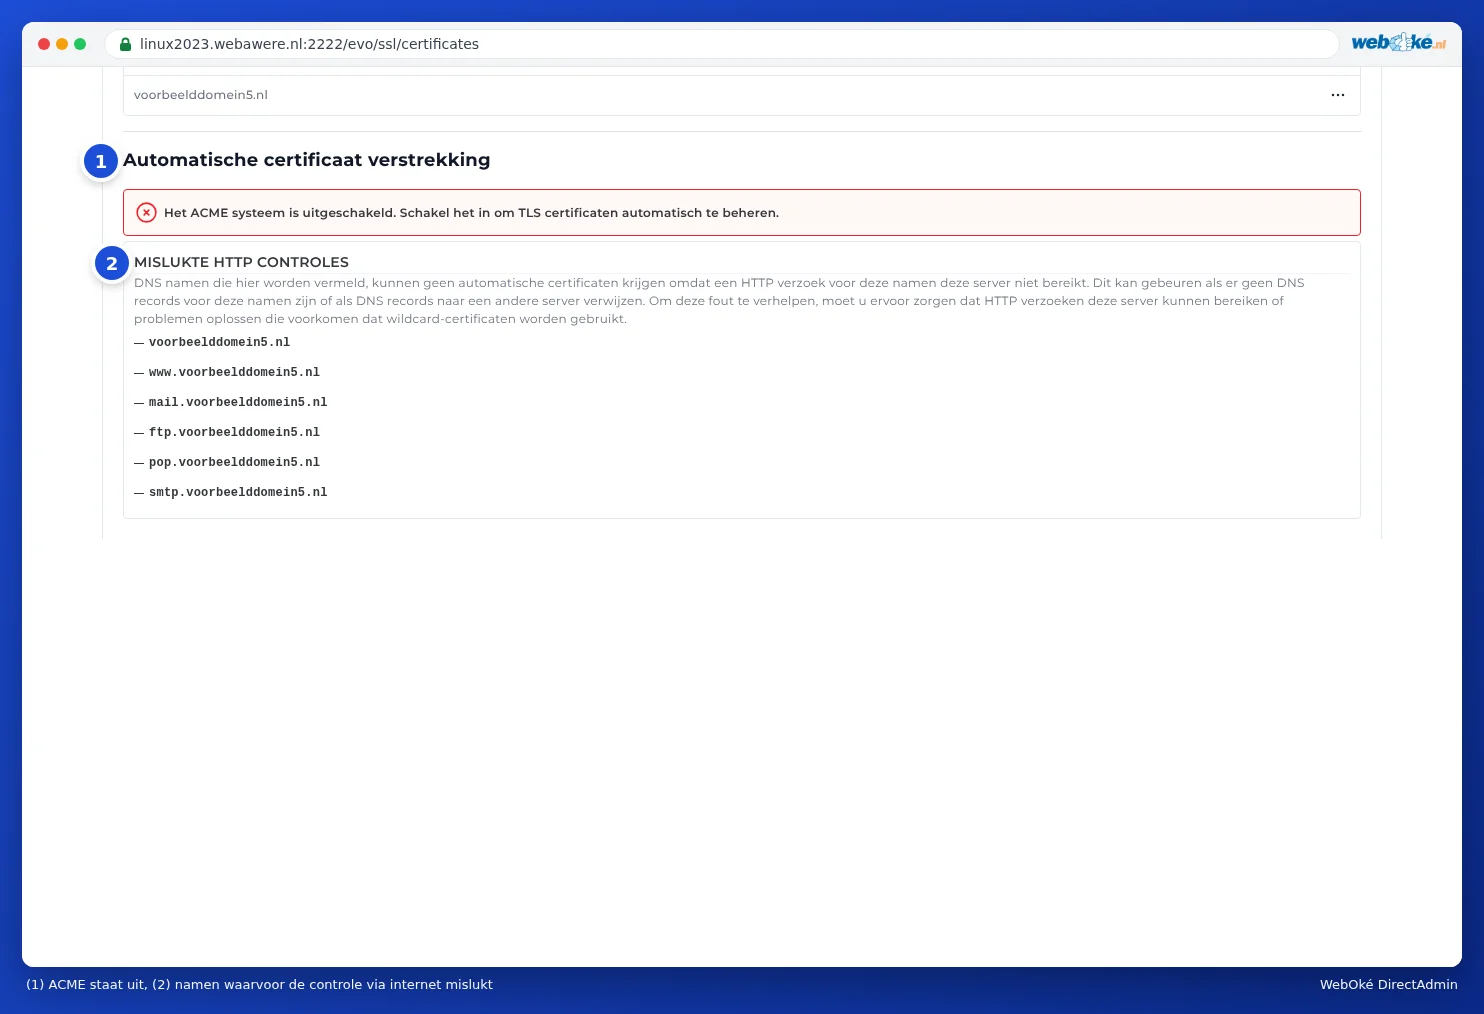
- Längst ner på Hantera certifikat, vid MISLYCKADE HTTP KONTROLLER: namnen där kontrollen inte lyckades.
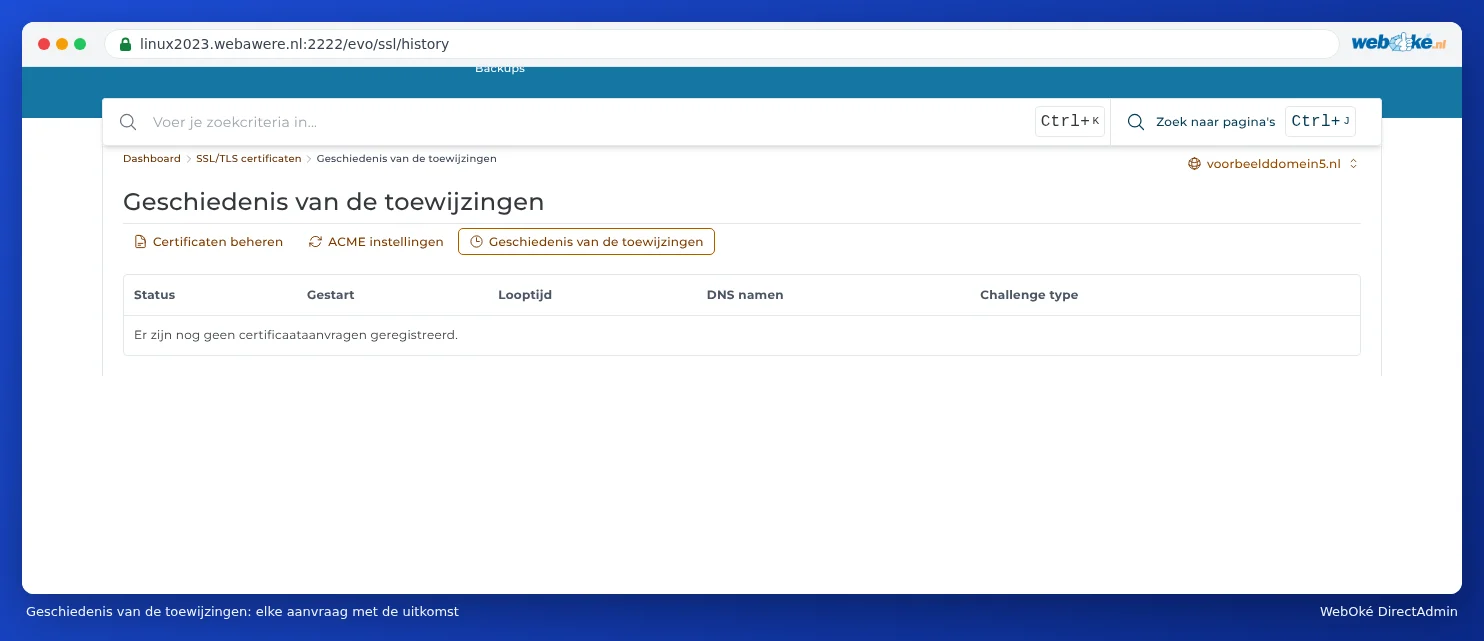
- Vid Historik för tilldelningar: varje begäran med Status, när den Startad, DNS namn och Challenge type (sättet att kontrollera).
Meddelandena och vad du gör
ACME systemet är avstängt
Automatisk beställning är avstängd för den här domänen. Slå på den vid ACME-inställningar (se Ett gratis Let's Encrypt-certifikat beställa, steg 3).
Mislyckade HTTP kontroller
DirectAdmin förklarar det själv: DNS namn som listas här kan inte få automatiska certifikat eftersom en HTTP begäran för dessa namn inte når denna server. Detta kan hända om det inte finns några DNS poster för dessa namn eller om DNS poster pekar på en annan server.
Vad du gör:
- Pekar domänen fortfarande till din gamla leverantör? Det är den vanligaste orsaken, till exempel direkt efter en flytt. Ändra DNS eller nameservers och vänta tills det syns överallt (se När börjar en ändring gälla? Väntetid och TTL). Beställ sedan på nytt.
- Stämmer AAAA-posten? Let's Encrypt kontrollerar även via IPv6. Pekar A-posten till oss men AAAA-posten fortfarande till en annan server, misslyckas kontrollen. Ändra AAAA-posten eller ta bort den (se En A- eller AAAA-post lägga till eller ändra).
- Använder du Cloudflares proxy (det orangea molnet)? Stäng av den tillfälligt tills certifikatet finns (se DNS i Mitt WebOké och hos externa namnservrar som Cloudflare).
- Står bara mail, ftp, pop eller smtp i listan, och använder du inte dessa namn eftersom din e-post finns någon annanstans? Då är det inget problem: din webbplats får ändå ett certifikat.
- Blockerar din webbplats kontrollen? Let's Encrypt hämtar en fil från mappen /.well-known/acme-challenge/ på din webbplats. En egen regel i .htaccess, ett säkerhetstillägg eller en lösenordsskyddad mapp kan hindra detta. Ta tillfälligt bort en sådan regel eller gör ett undantag för .well-known.
CAA kontroll misslyckades
Med en CAA-post i din DNS bestämmer du vilka aktörer som får utfärda certifikat för din domän. Finns det en CAA-post utan letsencrypt.org, nekar Let's Encrypt. Lägg till letsencrypt.org i CAA-posten eller ta bort posten (se DNS-administration öppna och läsa posterna).
ACME tariffgränsen har nåtts
Let's Encrypt utfärdar bara ett begränsat antal certifikat per domän och vecka, och blockerar tillfälligt efter många misslyckade försök. Vänta en timme till ett dygn och försök igen efteråt. Fortsätt inte att klicka om och om igen: lös först orsaken.
Wildcard fungerar inte
En wildcard kan bara skapas om DNS finns hos WebOké. Finns din DNS någon annanstans, stäng då av Föredra wildcard-certifikat i ACME-inställningar (se Certifikat för www, underdomäner och wildcard).
En annan leverantör är inställd
Kontrollera vid ACME-inställningar om ACME leverantör är inställd på Let's Encrypt: Standard (Let's Encrypt), eller Annan med Let's Encrypt under. En annan leverantör kan kräva egna villkor eller ett eget konto.
Jag får ett certifikat i serverns namn
Ser du vid din domän eller subdomän ett certifikat för till exempel linux2023.webawere.nl, med en varning om att namnet inte stämmer? Då har det namnet inget eget certifikat ännu och servern visar sitt eget certifikat. Åtgärda orsaken ovan och beställ på nytt.
Min webbplats är offline sedan jag gjorde något med SSL
- Har du slagit på HSTS medan certifikatet ännu inte fungerade? Stäng av HSTS och beställ certifikatet (se Besökare alltid skicka till https).
- Har du laddat upp ett eget certifikat som inte stämmer med namnet eller har gått ut? Ta bort det i certifikatlistan, så att DirectAdmin kan beställa ett gratis certifikat igen.
- Ser du vid https en annan eller tom sida, med texten att du måste lägga en index.html i private_html? Då är private_html en separat mapp för din domän. Be oss via ett ärende att låta private_html peka till public_html (se Inställningar för en domän: SSL, PHP, www och private_html).
Kommer du inte vidare?
Be AI-assistenten i Mitt WebOké att kontrollera ditt certifikat, eller skapa ett ärende. Ange ditt domännamn och vad du ser vid Mislyckade HTTP kontroller eller i Historiken.