
5. fejezet · 5.9
DMARC beállítása
A DMARC a harmadik lépés az SPF és a DKIM után. A DMARC bejegyzéssel Ön megmondja a címzetteknek, mit tegyenek azokkal az e-mailekkel, amelyek állítólag az Ön domainjéről érkeznek, de nem felelnek meg az SPF vagy DKIM ellenőrzésnek. Így megnehezíti a csalók dolgát, akik az Ön domainje nevében szeretnének levelet küldeni. A nagy szolgáltatók, mint a Gmail és a Yahoo, elvárják, hogy a feladóknak legyen DMARC bejegyzésük.
A DMARC bejegyzés a WebOké-nál
Egy tárhelycsomaghoz alapértelmezés szerint tartozik egy DMARC bejegyzés: egy TXT bejegyzés _dmarc néven, v=DMARC1;p=reject értékkel. Ez azt jelenti, hogy az ellenőrzésen meg nem felelő leveleket elutasítja a rendszer. Ez a legszigorúbb beállítás, és a legjobb védelmet nyújtja a domain nevével való visszaélés ellen.
A DMARC bejegyzés módosítása
- Nyissa meg a DNS adminisztráció menüpontot.
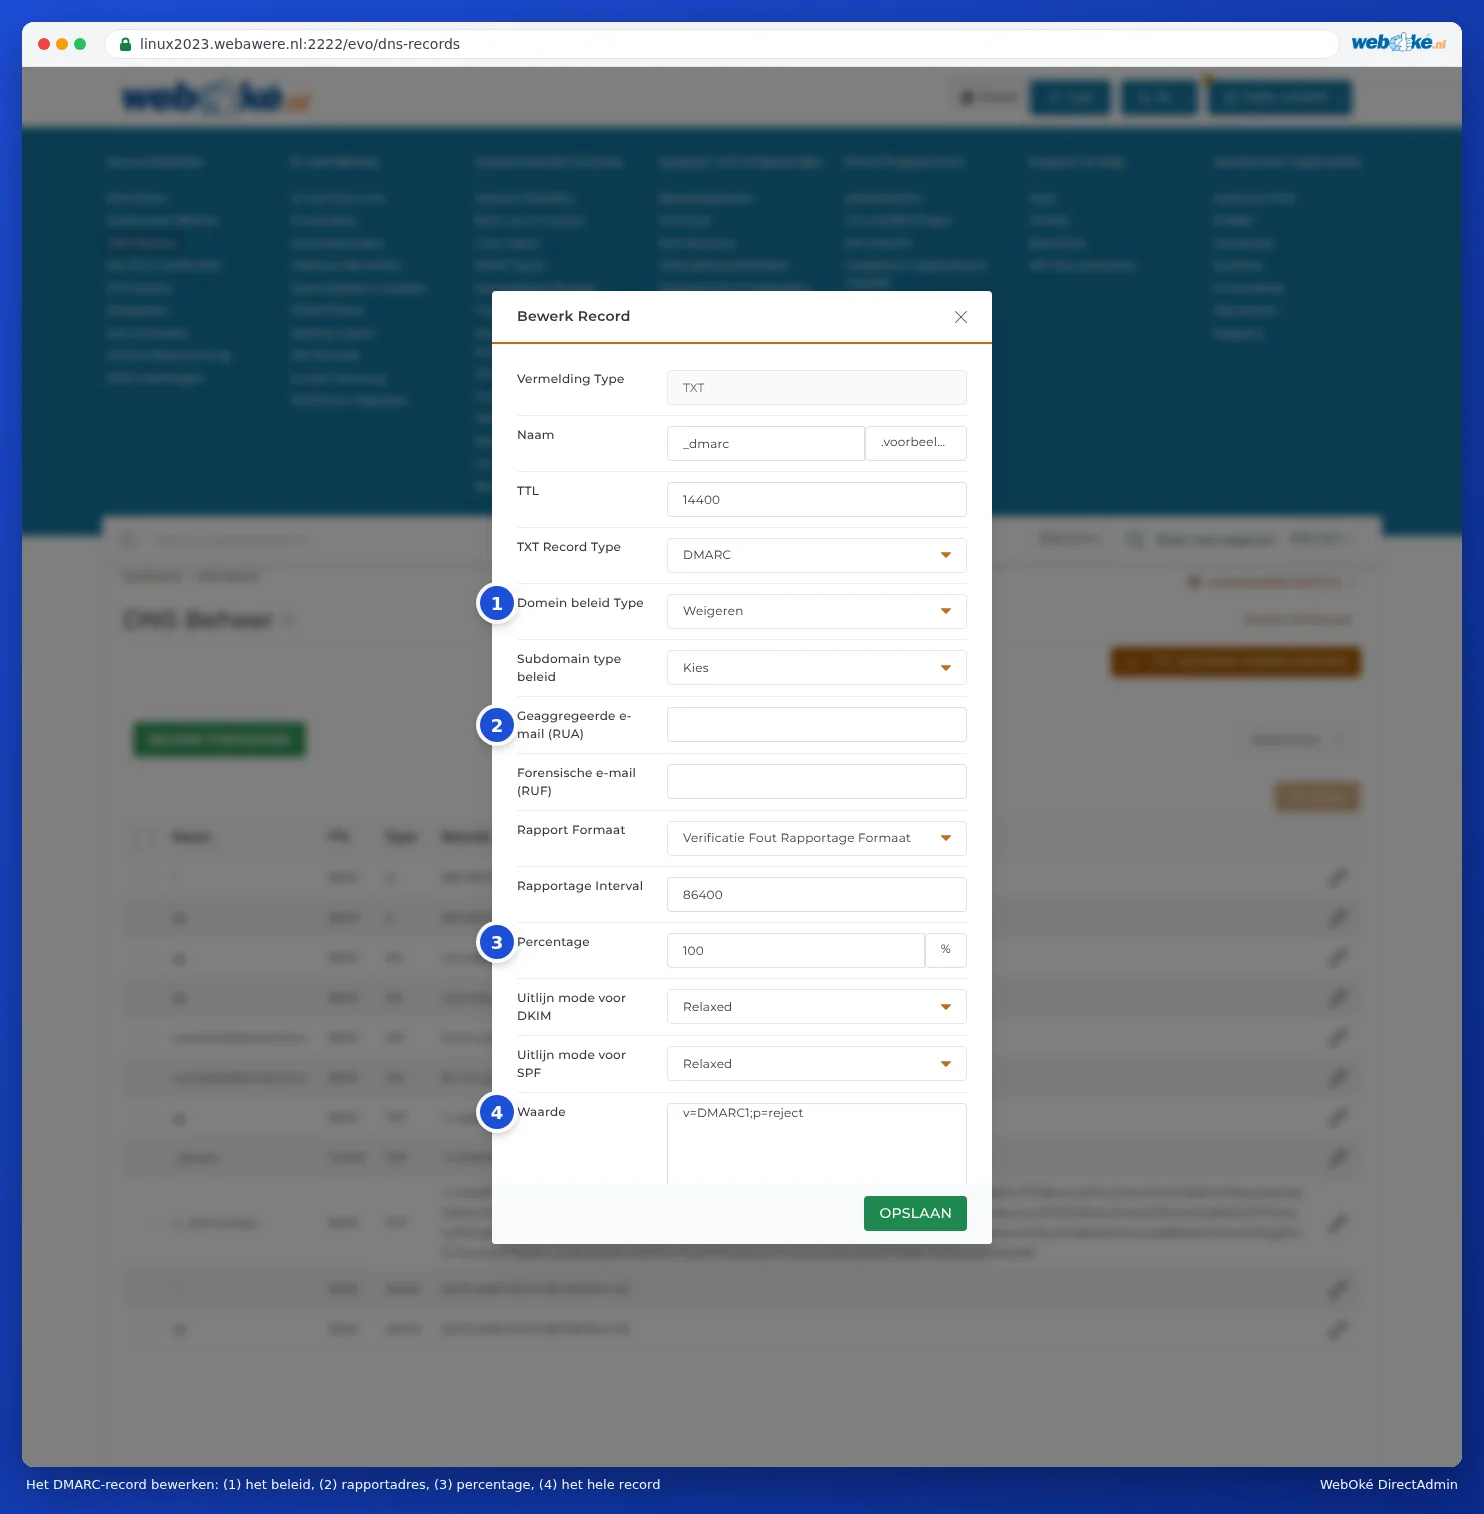
- Kattintson a ceruza ikonra a _dmarc nevű TXT bejegyzés mellett. Ha még nincs ilyen bejegyzés, kattintson a RECORD TOEVOEGEN gombra, válassza a TXT típust, adja meg névként a _dmarc értéket, majd a TXT bejegyzés típus mezőnél válassza a DMARC lehetőséget.
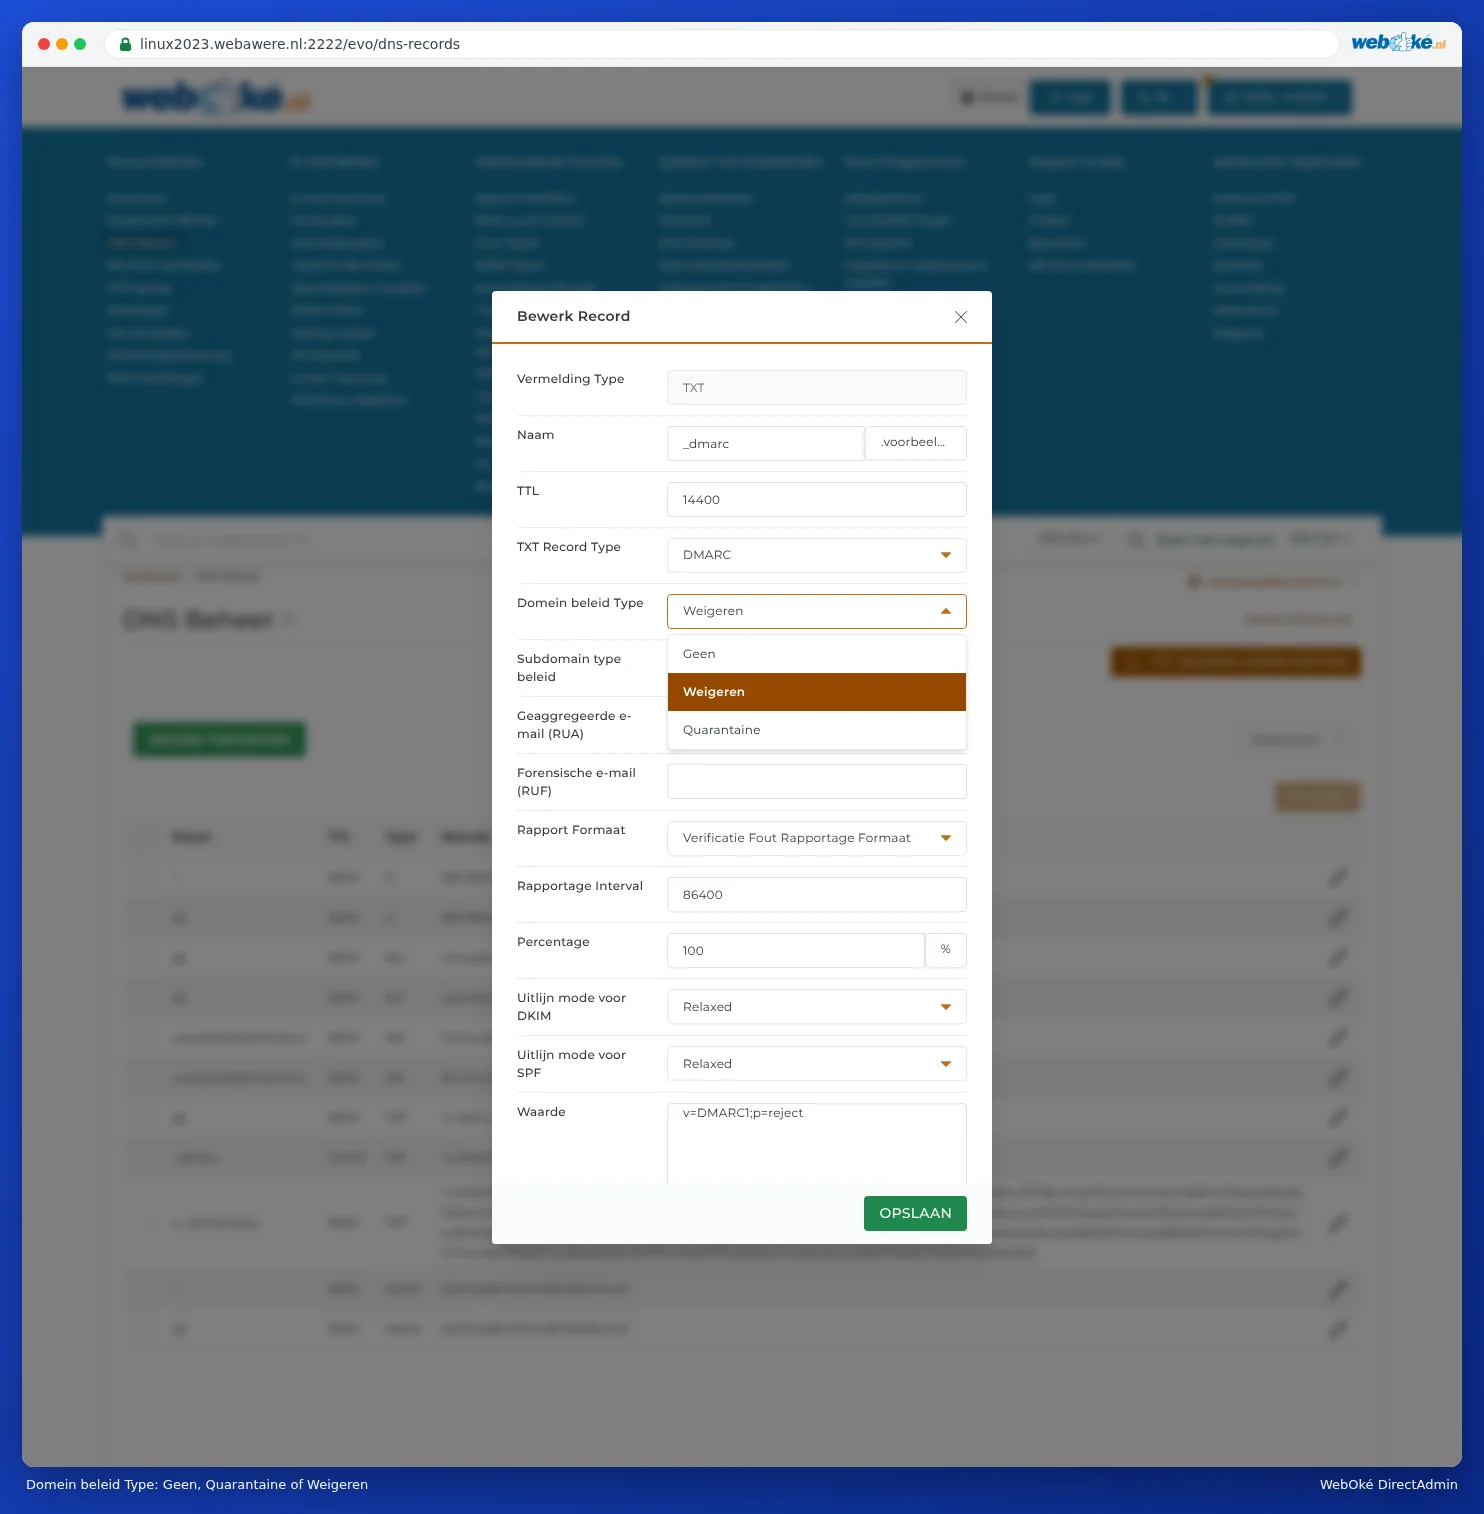
- A Domain irányelv típusa mezőnél válassza ki, mi történjen azokkal a levelekkel, amelyek nem felelnek meg az ellenőrzésnek.
- Ha szükséges, az Összegző e-mail (RUA) mezőbe adjon meg egy e-mail címet a jelentésekhez.
- Az oldal alján a Érték mezőnél ellenőrizze, hogyan fog kinézni a bejegyzés, majd mentse el.
Melyik irányelvet válassza?
| Domain irányelv típusa | A bejegyzésben | Mi történik? |
|---|---|---|
| Nincs | p=none | Semmi. A címzettek csak jelentéseket küldenek (ha megadott egy RUA címet). Jó kiindulópont, ha nem biztos abban, mely szolgáltatások küldenek levelet az Ön domainje nevében. |
| Karantén | p=quarantine | Az ellenőrzésen meg nem felelő levelek a levélszemét mappába kerülnek. |
| Elutasítás | p=reject | Az ellenőrzésen meg nem felelő leveleket a rendszer elutasítja. Ez a WebOké alapértelmezett beállítása. |
Figyelem: Karantén vagy Elutasítás beállítás esetén különösen fontos, hogy az SPF bejegyzés helyes legyen. Ha más szolgáltatáson keresztül is küld leveleket (könyvelőprogram, hírlevélküldő szolgáltatás, Microsoft 365), akkor előbb vegye fel azt a szolgáltatást az SPF bejegyzésbe (lásd SPF beállítása és kiegészítése), és ha lehetséges, kapcsolja be a DKIM-et is az adott szolgáltatásnál (lásd DKIM bekapcsolása és ellenőrzése). Ellenkező esetben a címzettek elutasítják az adott szolgáltatástól érkező leveleket. Ha bizonytalan, állítsa az irányelvet ideiglenesen Nincs értékre.
A többi mező
- Aldomain házirend-típusa: eltérő irányelv az aldomainekhez. Hagyja üresen, ha ugyanazt az irányelvet szeretné használni.
- Összegző e-mail (RUA): ide naponta kap egy áttekintést (XML formátumban) arról, ki küldött levelet az Ön domainje nevében. Hasznos ellenőrzéshez, de ezek technikai fájlok. Üresen is hagyhatja.
- Forensic E-mail (RUF): jelentések az egyes sikertelen üzenetekről. Kevés szolgáltató küldi már ezeket. Hagyja üresen.
- Százalék: a levelek hány százalékára vonatkozzon az irányelv. Hagyja 100-on.
- A DKIM igazítási módja és Az SPF igazítási módja: hagyja Nyugodt beállításon.
Gyakran ismételt kérdések
Töröltem a _dmarc bejegyzést, de még mindig látom
A többi számítógép a TTL lejártáig még megjegyzi a bejegyzést. A DMARC bejegyzésnél ez alapértelmezés szerint 14400 másodperc, azaz négy óra. Érdemes tehát egy kicsit várni (lásd Mikor lép érvénybe egy módosítás? Várakozási idő és TTL).
Lehet két DMARC bejegyzésem?
Nem. Az SPF-hez hasonlóan csak egy DMARC bejegyzés lehet. Módosítsa a meglévő bejegyzést.