
15. fejezet · 15.11
Imunify360: a weboldal vizsgálata kártevők szempontjából
Az Imunify360 megvédi a weboldalt a kártevőktől: azoktól a rosszindulatú fájloktól, amelyeket a hackerek helyeznek el egy weboldalon, például egy elavult bővítmény biztonsági rése által. Az Imunify360 automatikusan átvizsgálja a csomagban lévő fájlokat, és ellenőrzi az új fájlokat, amint feltöltésre kerülnek. A DirectAdminban az eredményeket az Imunify360 Plugin alatt találja, az Extra funkciók menüpontban.
A Malware Scanner
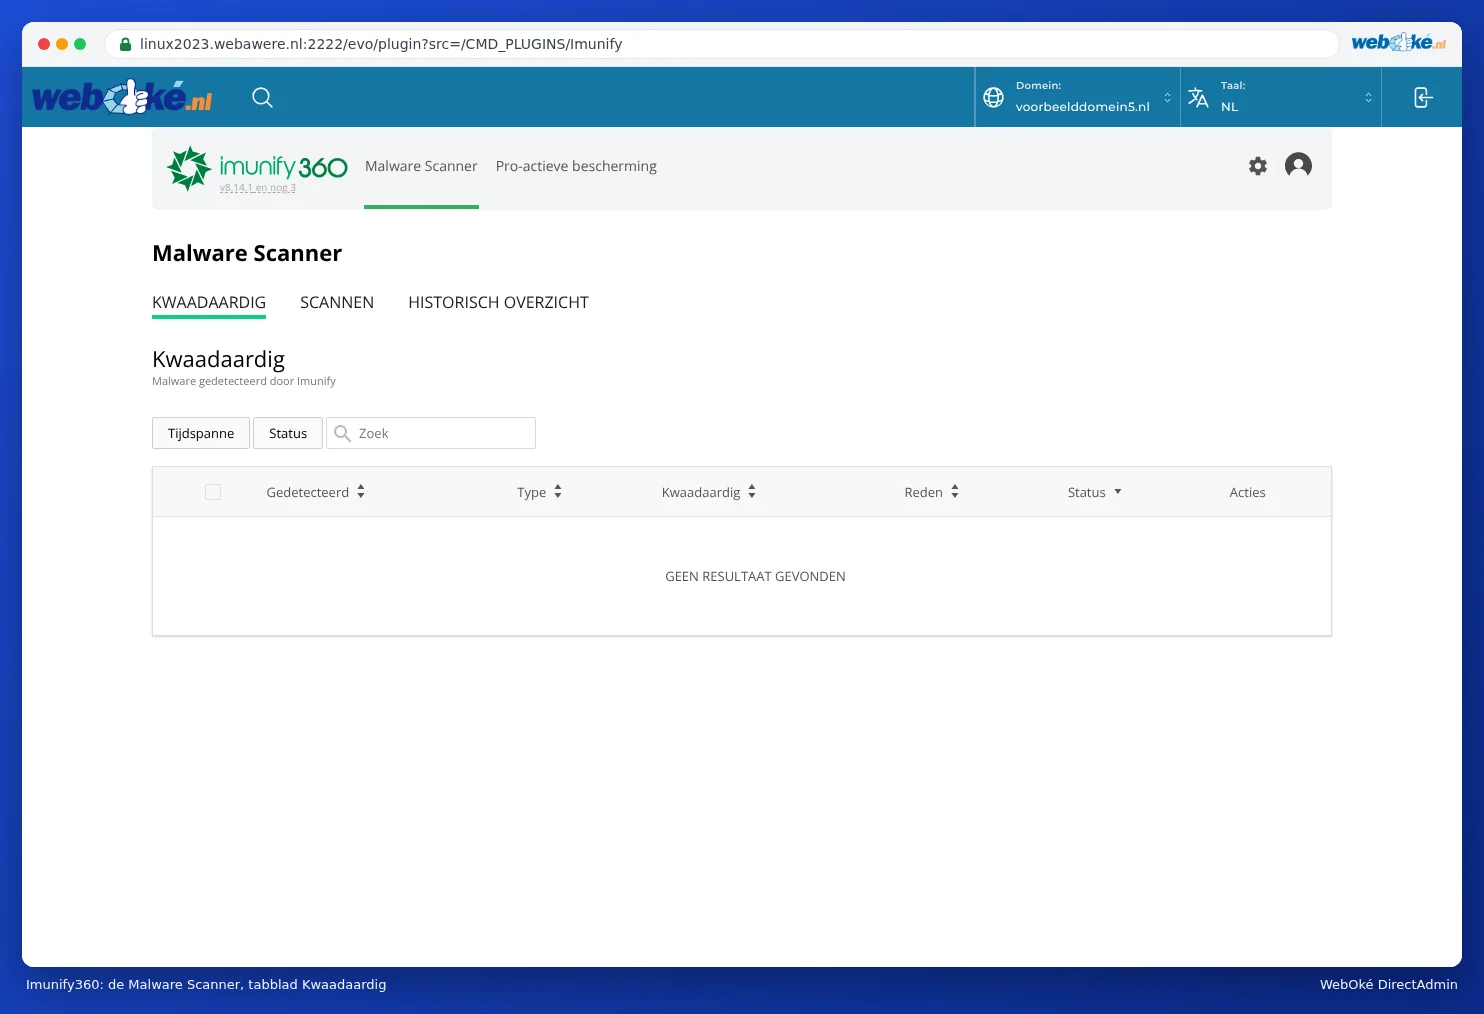
Kattintson az Imunify360 Plugin elemre. Ekkor a Malware Scanner oldalra jut, amely három fület tartalmaz:
- KWAADAARDIG: azok a fájlok, amelyekben az Imunify360 kártevőt talált, a típussal, az okkal és azzal, hogy mi történt velük. Ha itt a GEEN RESULTAAT GEVONDEN üzenet látható, akkor semmit nem talált.
- SCANNEN: az elvégzett vizsgálatok, a dátummal, azzal, hogy mi lett átvizsgálva (a fájlok, az adatbázisok és a cron feladatok), hány fájl, valamint az eredmény.
- HISTORISCH OVERZICHT: mit találtak és mit tettek ez ellen a múltban.
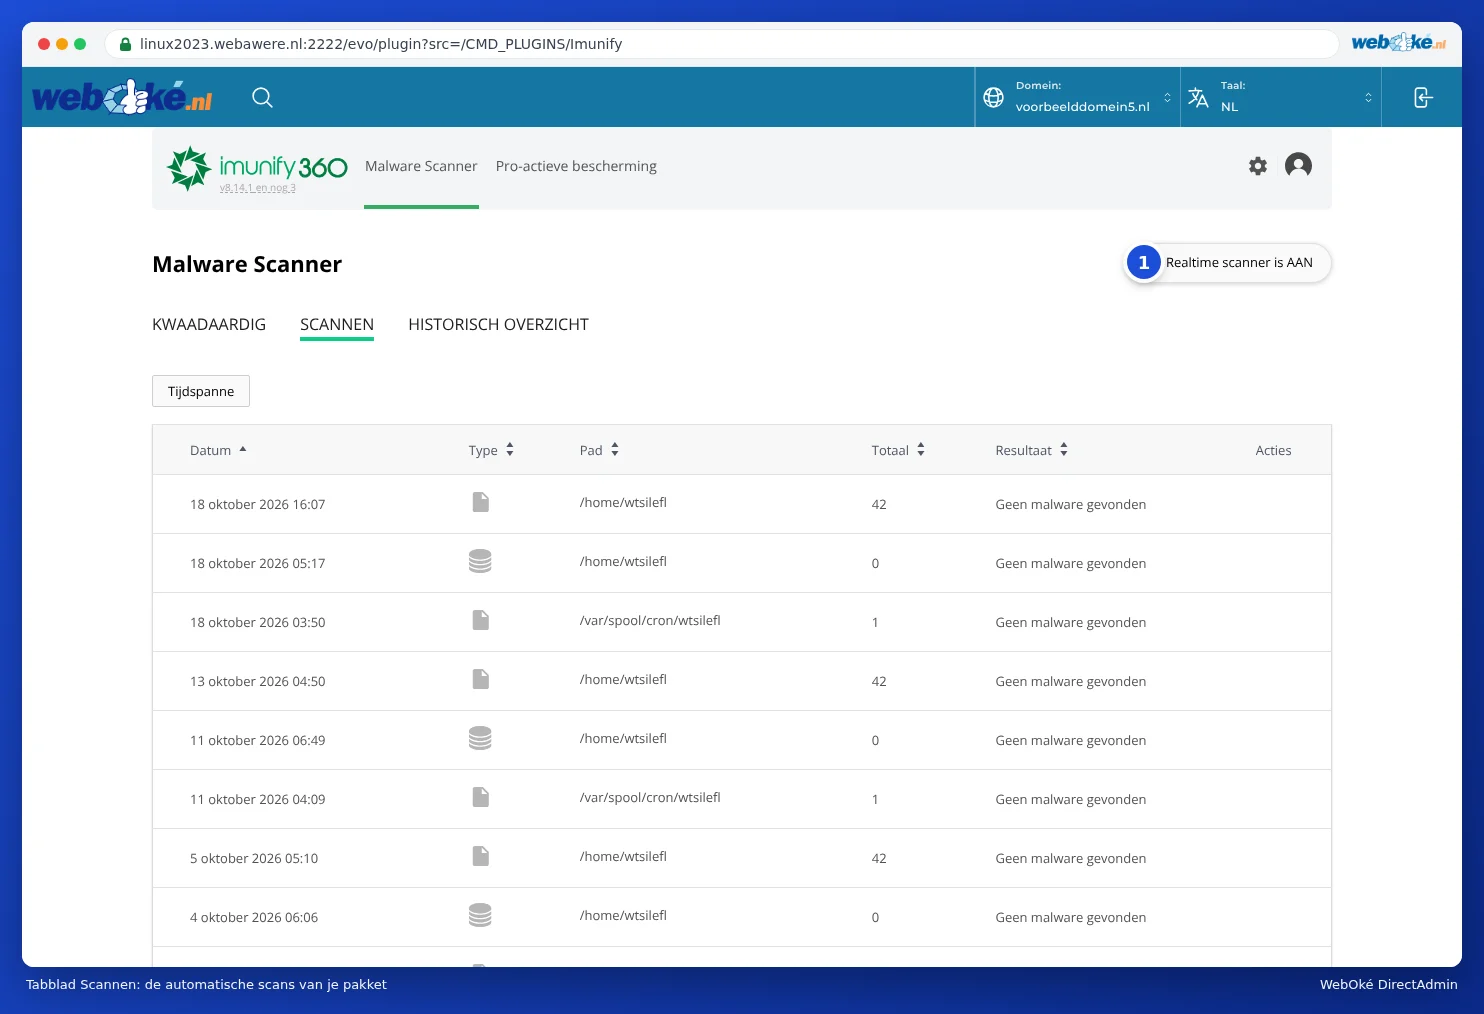
A jobb felső sarokban a Realtime scanner is AAN felirat látható (1). Ez azt jelenti, hogy minden fájlt, amelyet FTP-n, a Fájlkezelőn vagy a weboldalon keresztül tölt fel, azonnal ellenőriz a rendszer. Emellett az Imunify360 rendszeresen, automatikusan átvizsgálja a teljes csomagot. Saját maga tehát nem kell, és nem is lehet vizsgálatot indítani.
Proaktív védelem
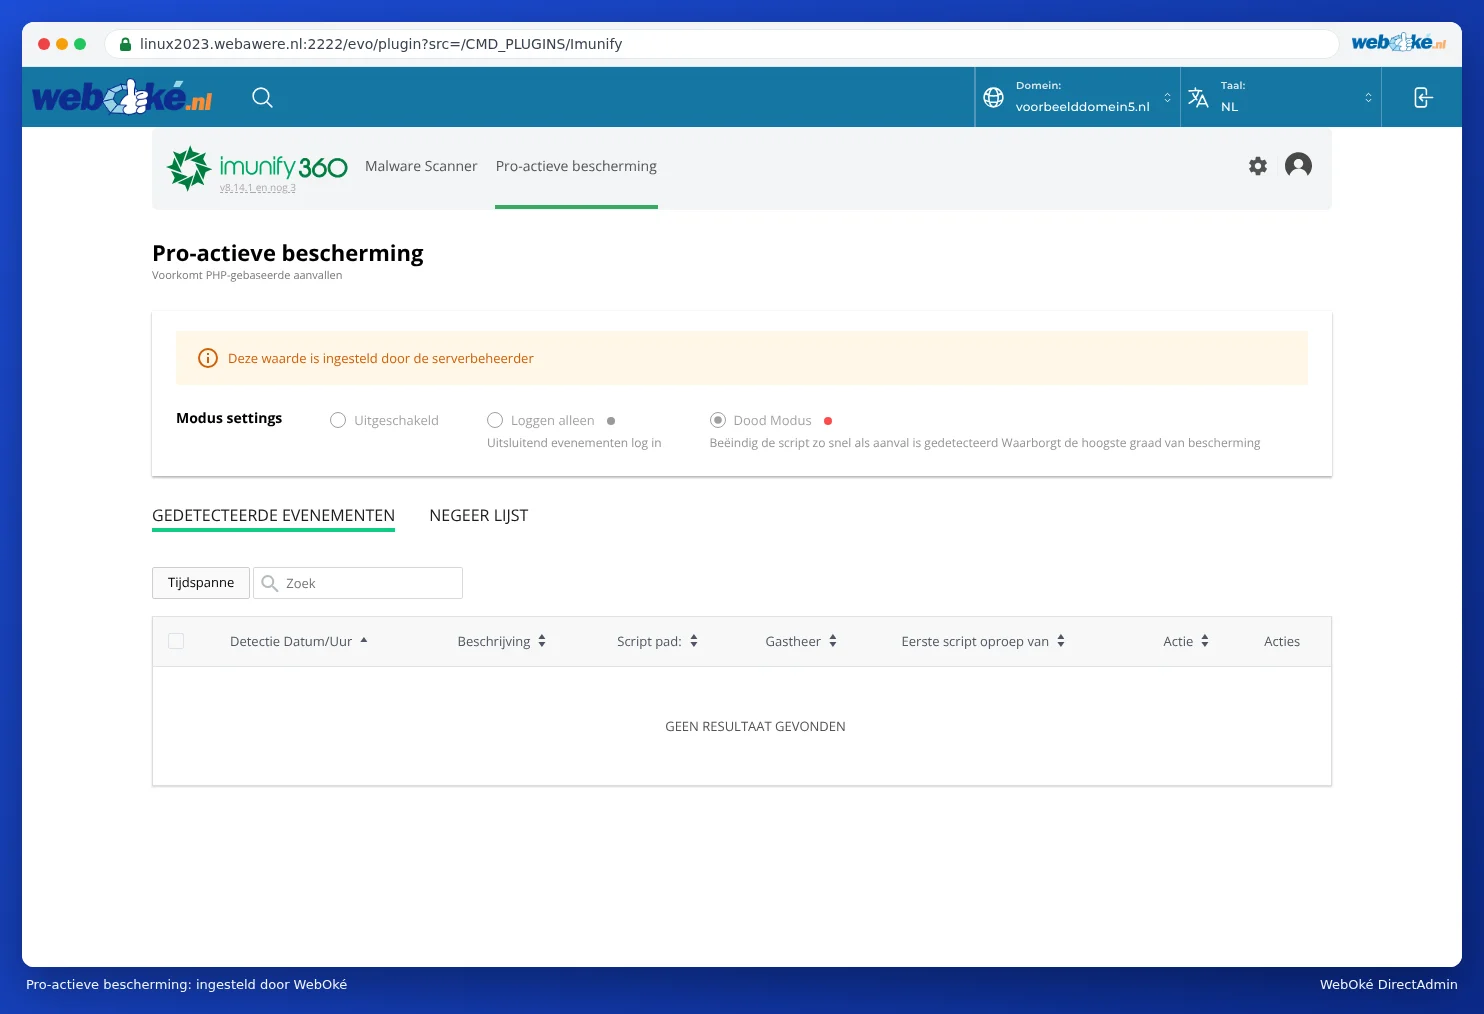
A Pro-actieve bescherming fülön az Imunify360 figyeli, hogy egy PHP-szkript gyanúsan viselkedik-e futás közben. Ezt a beállítást mi kezeljük Ön helyett, ezért a következő üzenet jelenik meg: Deze waarde is ingesteld door de serverbeheerder. A GEDETECTEERDE EVENEMENTEN alatt láthatja, hogy esetlegesen mit akadályozott meg a rendszer.
Mi a teendő, ha kártevőt találtak?
- Ne essen pánikba, és ne töröljön csak úgy fájlokat. Egy megtalált fájl a weboldal olyan része is lehet, amelyet tévesen jelölt meg a rendszer.
- Nézze meg a Kwaadaardig fülön, mely fájlokról van szó. Az elérési út gyakran elárulja, melyik bővítmény vagy sablon jelentette a biztonsági rést.
- Frissítse a WordPresst, a sablont és az összes bővítményt, és távolítsa el azokat a bővítményeket és sablonokat, amelyeket nem használ.
- Módosítsa a jelszavait: a WordPress, az FTP, az adatbázis és a DA jelszavát.
- Kövesse a A weboldalamat feltörték: lépésről lépésre útmutató cikkben leírt lépéseket. Ha bizonytalan, vagy a probléma folyamatosan visszatér, nyisson egy ticketet, és segítünk megvizsgálni.
Tipp: 403-as hibát kap, és a hibanaplóban az IM360 WAF szerepel? Ebben az esetben az Imunify360 tűzfala blokkolt egy kérést. Jelezze ezt egy ticketben, megadva az időpontot és az oldal címét.
Gyakran ismételt kérdések
Ha az Imunify360 elemre kattintok, üres képernyőt kapok.
Várjon néhány másodpercet: a bővítmény néha lassan töltődik be. Ha ez nem segít, frissítse az oldalt, vagy jelentkezzen be újra a Mijn WebOké felületen. Ha az oldal továbbra is üres marad, nyisson ticketet.
Az Imunify360 teljes mértékben megvédi a weboldalamat?
Sokat segít, de a legjobb védelmet a naprakész szoftver, az erős jelszavak és a rendszeres biztonsági mentés (lásd: Milyen biztonsági mentések léteznek a WebOké szolgáltatásban) jelenti.