
Module 7 · 7.3
Technische gezondheid van je domein
Module 7: Veilig en gezond houden · Leestijd: 8 minuten
Leerdoel: Na deze les kun je nagaan of de nameservers, DNSSEC en de verwijzing van je domein in orde zijn, en weet je hoe je dat blijvend in de gaten houdt.
Kernbegrippen: nameservers bij de registry, zone, verlopen nameservers, DNSSEC-keten, kale naam en www, Domein gezondheid, bewaking
Gezond geregistreerd is nog niet gezond
In de vorige modules ging het over de registratie: wie houder is, of de naam verlengd wordt, of hij veilig is. Maar een domein dat netjes geregistreerd en betaald is, kan toch niet werken. Dan zit het probleem in de techniek eromheen.
Deze les loopt de vier punten langs die bij de naam zelf horen: de nameservers bij de registry, de nameservers zelf, DNSSEC en de verwijzing naar je website. De DNS-cursus gaat hier veel dieper op in. Hier zie je vooral wat je als houder moet controleren, en waar je het verder kunt lezen.
Nameservers bij de registry en de zone
Bij de registry staat bij je domein een lijstje nameservers. Dat is het adres waar de rest van internet naartoe gaat om je records op te vragen. Op die nameservers staat de zone: de records zelf, zoals het A-record van je website en het MX-record van je mail.
Die twee moeten bij elkaar passen. Staan bij de registry de nameservers van partij A, maar heb je je records bij partij B ingevuld, dan ziet niemand die records. Dat gebeurt vaak na een verhuizing of na het opzeggen van een hostingpakket. Hoe je nameservers wijzigt, lees je in de DNS-cursus, les 2.3: https://www.weboke.nl/dns-cursus/nameservers-wijzigen-en-glue-records
Twee regels die bijna overal gelden: je hebt minstens twee nameservers nodig, en ze moeten allemaal antwoord geven voor jouw domein. Een nameserver die niet (meer) antwoordt, maakt je domein traag of onbereikbaar.
Nameservers zijn zelf ook domeinnamen
Een nameserver heet bijvoorbeeld ns1.provider.example. Dat is zelf ook een naam onder een domein, met een eigen houder en een eigen verloopdatum. Stopt de partij achter die nameservers, of verloopt het domein waaronder ze vallen, dan stopt jouw domein ook. In het ergste geval registreert een ander dat domein en bepaalt hij daarmee welke antwoorden jouw domein geeft.
Controleer daarom af en toe:
- of je nameservers horen bij een partij waar je nog klant bent;
- of je na het opzeggen van een pakket of dienst geen nameservers van die oude partij meer gebruikt;
- of je eigen nameservers (als je die hebt) onder een domein vallen dat je zelf goed bewaakt.
DNSSEC in het kort
Met DNSSEC worden de antwoorden van je nameservers ondertekend. Je registrar zet een DS-record bij de registry: een vingerafdruk van je sleutel. Zo kan iedereen nagaan of een antwoord echt van jouw nameservers komt. Dat heet de keten: de registry wijst naar jouw sleutel, en jouw sleutel ondertekent je records.
Die keten moet kloppen. Past het DS-record bij de registry niet meer bij de sleutels op je nameservers, dan weigeren resolvers die DNSSEC controleren je antwoorden. Voor een groot deel van je bezoekers werkt je domein dan helemaal niet. Dat gebeurt vooral na een verhuizing van je domein of je DNS (les 6.2) en bij een sleutelwissel. Een kapotte keten is dus erger dan geen DNSSEC.
Hoe de keten precies werkt en hoe je hem controleert, staat in de DNS-cursus, les 8.1: https://www.weboke.nl/dns-cursus/dnssec-in-gewone-taal
De kale naam en www
Het laatste punt is het meest zichtbare: komt een bezoeker op je website, zowel via de kale naam als via www? Beide hebben een eigen record nodig. Ontbreekt er een, dan werkt de site voor een deel van de bezoekers niet, ook al is verder alles in orde. In de DNS-cursus lees je hoe je dat netjes regelt.
Eén keer controleren of blijven bewaken
Je kunt dit allemaal zelf nalopen met online tools. Welke tool je voor welke vraag gebruikt, staat in de DNS-cursus, les 8.3: https://www.weboke.nl/dns-cursus/online-dns-tools
Wil je het hele domein van boven naar beneden nalopen, inclusief mail, gebruik dan de checklist uit les 8.5: https://www.weboke.nl/dns-cursus/checklist-voor-je-eigen-domein
Eén keer controleren is goed, maar problemen ontstaan juist later: een opgezegde dienst, een vergeten sleutelwissel, een nameserver die stopt. Laat je domein daarom ook bewaken. Een bewakingsdienst controleert regelmatig of je domein en je website werken en waarschuwt je als er iets verandert.
In de praktijk: zo werkt het bij WebOké
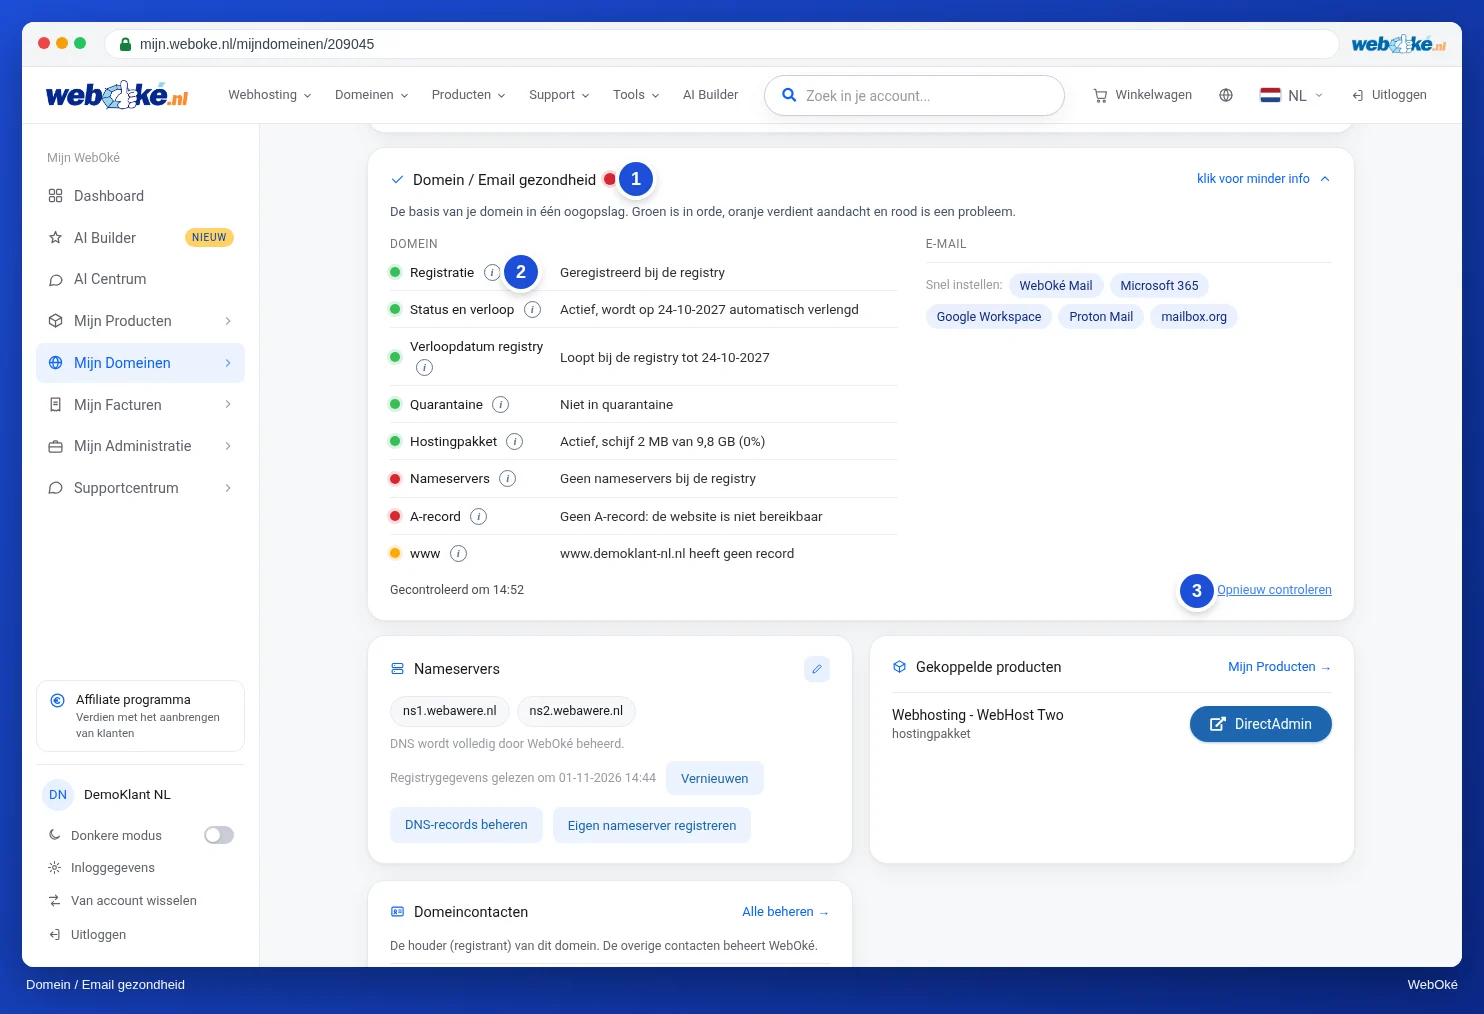
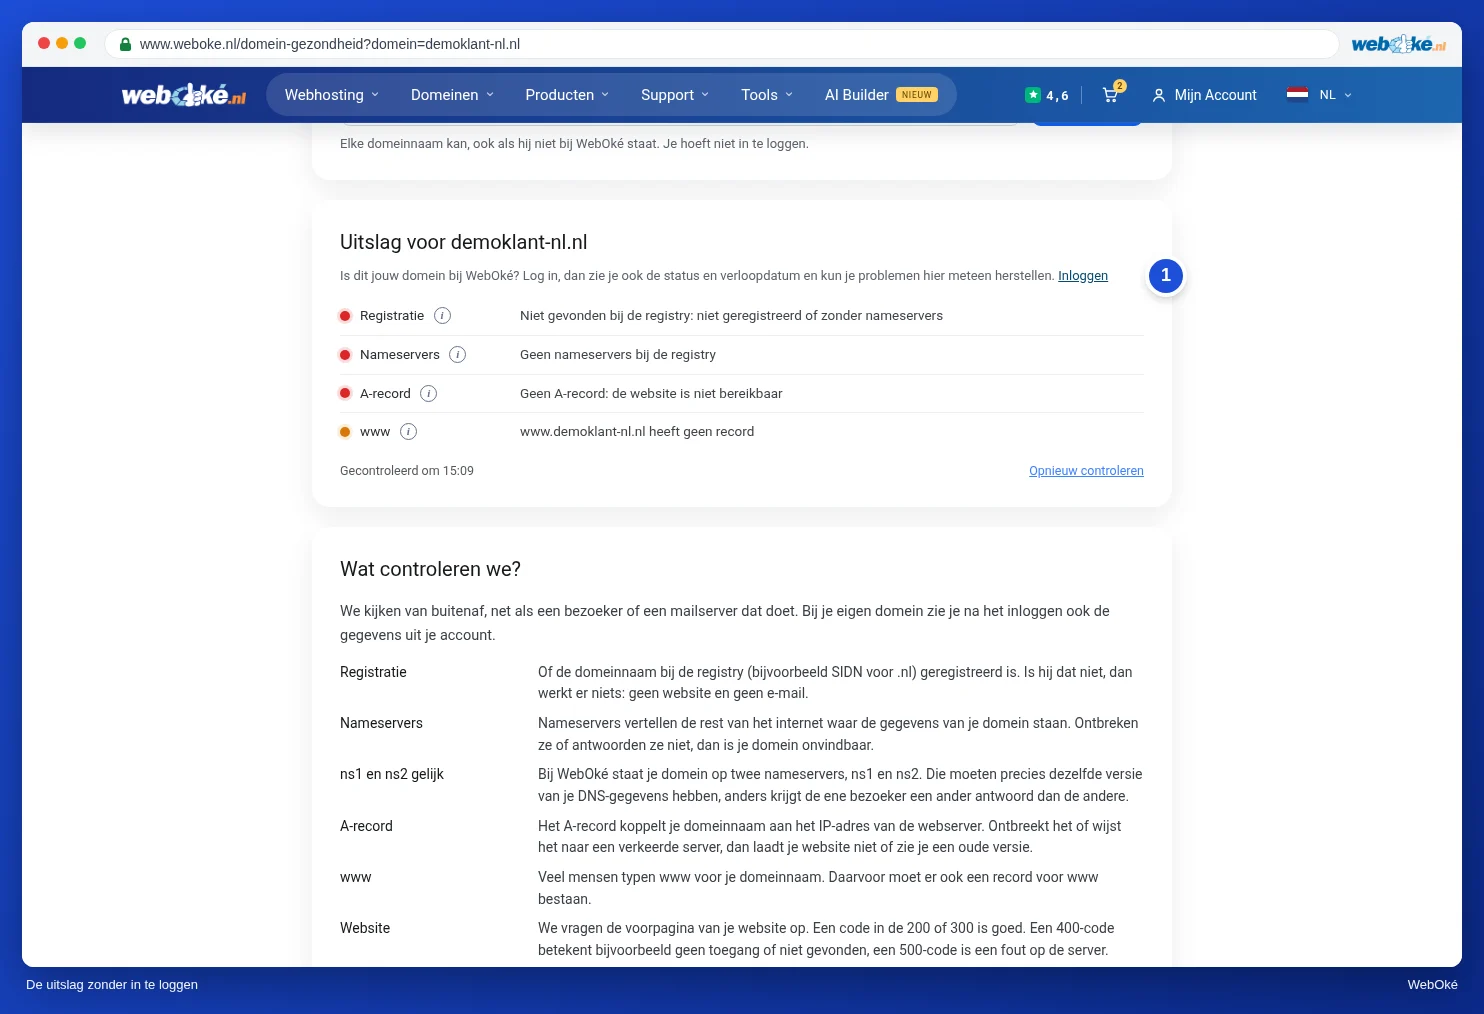
Op de domeinpagina in Mijn WebOké staat de kaart Domein / Email gezondheid. Per controle zie je een groen, oranje of rood puntje, met uitleg en waar mogelijk een herstelknop. Voor elk domein, ook als het niet bij WebOké staat, kun je dezelfde controle zonder account doen op https://www.weboke.nl/domein-gezondheid. Bij andere registrars en in losse online tools vind je vergelijkbare controles.
Samenvatting
- De nameservers bij de registry moeten wijzen naar de plek waar je zone echt staat, en allemaal antwoorden.
- Nameservers zijn zelf domeinnamen: stopt die partij of verloopt dat domein, dan stopt jouw domein ook.
- Een kapotte DNSSEC-keten is erger dan geen DNSSEC; let vooral op na een verhuizing.
- Zowel de kale naam als www moet naar je website leiden.
- Eén keer controleren is niet genoeg: laat je domein bewaken.
Quiz
Opdracht
Opdracht A7.3: Domein gezondheid. Vul je eigen domeinnaam in. Voorbeeldnamen zoals example.com worden geweigerd. Het programma doet dezelfde controles als Domein gezondheid, voor vier onderdelen: de nameservers, DNSSEC, het A-record van de kale naam en www.
Rood betekent een fout die je moet oplossen, bijvoorbeeld een nameserver die niet antwoordt of een DNSSEC-keten die niet klopt. Oranje is een waarschuwing of advies. Groen is in orde. Je hebt de opdracht gehaald als er geen rood meer is. Krijg je rood, lees dan de uitleg erbij, los het op bij de partij waar je DNS staat en probeer het opnieuw.
Verder lezen
- WebOké handleiding 5.17: Domein en e-mail gezondheid: controleren en herstellen
- WebOké handleiding 14.1: Domein gezondheid (ook zonder account)
- Website of e-mail werkt niet na een verhuizing of DNS-wijziging: controleer je domein
- Je website laten bewaken: bereikbaarheid, certificaat en domein
- Gratis DNS-cursus 8.1: DNSSEC in gewone taal