
Módulo 7 · 7.3
Saúde técnica do seu domínio
Módulo 7: Manter o domínio seguro e saudável · Tempo de leitura: 8 minutos
Objetivo de aprendizagem: Depois desta lição, saberá verificar se os nameservers, o DNSSEC e o encaminhamento do seu domínio estão em ordem, e saberá como manter isso sob vigilância de forma contínua.
Conceitos-chave: nameservers no registry, zona, nameservers expirados, cadeia DNSSEC, nome simples e www, Saúde do domínio, monitorização
Bem registado não significa saudável
Nos módulos anteriores falámos do registo: quem é o titular, se o nome é renovado, se está seguro. Mas um domínio corretamente registado e pago pode, ainda assim, não funcionar. Nesse caso, o problema está na parte técnica à sua volta.
Esta lição percorre os quatro pontos que dizem respeito ao próprio nome: os nameservers no registry, os próprios nameservers, o DNSSEC e o encaminhamento para o seu website. O curso de DNS aprofunda muito mais estes temas. Aqui verá sobretudo o que deve verificar enquanto titular e onde pode ler mais.
Nameservers no registry e a zona
No registry, o seu domínio tem associada uma pequena lista de nameservers. É o endereço a que o resto da internet recorre para consultar os seus registos. Nesses nameservers encontra-se a zona: os próprios registos, como o registo A do seu website e o registo MX do seu e-mail.
Estas duas partes têm de corresponder. Se no registry constarem os nameservers da entidade A, mas tiver introduzido os seus registos na entidade B, ninguém verá esses registos. Isto acontece frequentemente após uma transferência ou após o cancelamento de um pacote de alojamento. Como alterar os nameservers é explicado no curso de DNS, lição 2.3: https://www.weboke.nl/pt/dns-cursus/nameservers-wijzigen-en-glue-records
Duas regras que se aplicam quase em todo o lado: precisa de pelo menos dois nameservers, e todos têm de responder pelo seu domínio. Um nameserver que não responde (ou deixou de responder) torna o seu domínio lento ou inacessível.
Os nameservers também são nomes de domínio
Um nameserver chama-se, por exemplo, ns1.provider.example. Isso também é um nome sob um domínio, com o seu próprio titular e a sua própria data de expiração. Se a entidade por trás desses nameservers encerrar a atividade, ou se o domínio a que pertencem expirar, o seu domínio também deixa de funcionar. No pior dos casos, outra pessoa regista esse domínio e passa assim a decidir que respostas o seu domínio dá.
Por isso, verifique de vez em quando:
- se os seus nameservers pertencem a uma entidade da qual ainda é cliente;
- se, após cancelar um pacote ou serviço, já não utiliza nameservers dessa antiga entidade;
- se os seus próprios nameservers (caso os tenha) pertencem a um domínio que o senhor próprio vigia bem.
O DNSSEC em resumo
Com o DNSSEC, as respostas dos seus nameservers são assinadas. O seu registrar coloca um registo DS no registry: uma impressão digital da sua chave. Assim, qualquer pessoa pode verificar se uma resposta vem realmente dos seus nameservers. A isto chama-se a cadeia: o registry aponta para a sua chave, e a sua chave assina os seus registos.
Essa cadeia tem de estar correta. Se o registo DS no registry deixar de corresponder às chaves nos seus nameservers, os resolvers que verificam o DNSSEC recusam as suas respostas. Para uma grande parte dos seus visitantes, o domínio deixa então de funcionar por completo. Isto acontece sobretudo após uma transferência do seu domínio ou do seu DNS (lição 6.2) e numa troca de chaves. Uma cadeia quebrada é, portanto, pior do que não ter DNSSEC.
O funcionamento exato da cadeia e a forma de a verificar estão explicados no curso de DNS, lição 8.1: https://www.weboke.nl/pt/dns-cursus/dnssec-in-gewone-taal
O nome simples e o www
O último ponto é o mais visível: um visitante chega ao seu website tanto pelo nome simples (sem www) como pelo www? Ambos precisam de um registo próprio. Se faltar um deles, o site não funciona para parte dos visitantes, mesmo que tudo o resto esteja em ordem. No curso de DNS pode ler como configurar isto corretamente.
Verificar uma vez ou manter a vigilância
Pode verificar tudo isto por si próprio com ferramentas online. Que ferramenta utilizar para cada questão está explicado no curso de DNS, lição 8.3: https://www.weboke.nl/pt/dns-cursus/online-dns-tools
Se quiser verificar todo o domínio de cima a baixo, incluindo o e-mail, utilize a lista de verificação da lição 8.5: https://www.weboke.nl/pt/dns-cursus/checklist-voor-je-eigen-domein
Verificar uma vez é bom, mas os problemas surgem precisamente mais tarde: um serviço cancelado, uma troca de chaves esquecida, um nameserver que deixa de funcionar. Por isso, coloque também o seu domínio sob monitorização. Um serviço de monitorização verifica regularmente se o seu domínio e o seu website funcionam e avisa-o quando algo muda.
Na prática: como funciona na WebOké
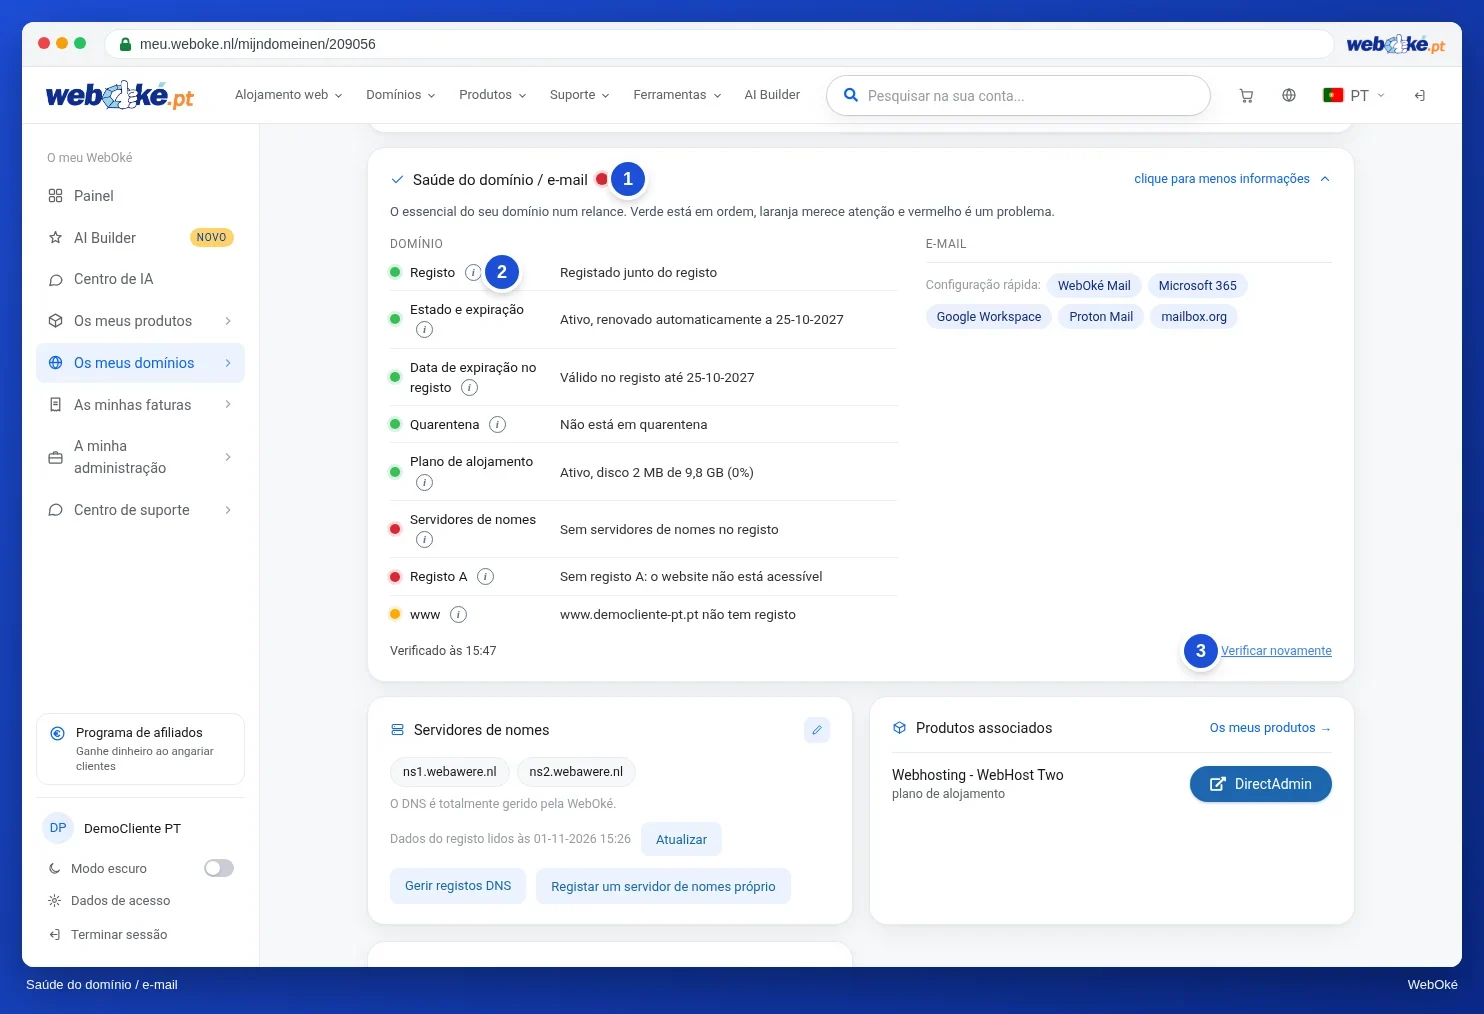
Na página do domínio em O meu WebOké encontra o cartão Saúde do domínio / e-mail. Para cada verificação vê um ponto verde, laranja ou vermelho, com uma explicação e, sempre que possível, um botão para corrigir. Para qualquer domínio, mesmo que não esteja na WebOké, pode fazer a mesma verificação sem conta em https://www.weboke.nl/pt/domein-gezondheid. Noutros registrars e em ferramentas online independentes encontra verificações semelhantes.

Resumo
- Os nameservers no registry têm de apontar para o local onde a sua zona realmente se encontra, e todos têm de responder.
- Os nameservers também são nomes de domínio: se essa entidade encerrar ou esse domínio expirar, o seu domínio também deixa de funcionar.
- Uma cadeia DNSSEC quebrada é pior do que não ter DNSSEC; tenha especial atenção após uma transferência.
- Tanto o nome simples como o www devem levar ao seu website.
- Verificar uma vez não basta: coloque o seu domínio sob monitorização.
Questionário
Exercício
Exercício A7.3: Saúde do domínio. Introduza o seu próprio nome de domínio (campo domínio). Nomes de exemplo como example.com são recusados. O programa faz as mesmas verificações que a Saúde do domínio, para quatro componentes: os nameservers, o DNSSEC, o registo A do nome simples e o www.
Vermelho significa um erro que tem de resolver, por exemplo um nameserver que não responde ou uma cadeia DNSSEC que não está correta. Laranja é um aviso ou conselho. Verde está em ordem. Concluiu o exercício quando já não houver vermelho. Se obtiver vermelho, leia a explicação correspondente, resolva o problema junto da entidade onde se encontra o seu DNS e tente novamente.
Para saber mais
- Manual do WebOké 5.17: Saúde do domínio e e-mail: verificar e resolver
- Manual do WebOké 14.1: Saúde do domínio (também sem conta)
- O site ou o e-mail não funciona após uma migração ou alteração de DNS: verifique o seu domínio
- Monitorizar o seu website: disponibilidade, certificado e domínio
- Curso gratuito de DNS 8.1: DNSSEC em linguagem simples