
Module 4 · 4.2
Privacy: wat is openbaar en wat niet
Module 4: WHOIS, RDAP en privacy · Leestijd: 9 minuten
Leerdoel: Na deze les kun je per extensie uitleggen welke gegevens van een houder openbaar zijn na de AVG en NIS2, en hoe iemand met een geldig belang de afgeschermde gegevens kan opvragen.
Kernbegrippen: AVG, afscherming van persoonsgegevens, rechtspersoon en natuurlijk persoon, WHOIS-privacy, proxydienst, rechtmatige verzoekers, contact via formulier
Van alles openbaar naar afgeschermd
Vroeger kon iedereen in de WHOIS de naam, het adres, het telefoonnummer en het e-mailadres van elke houder lezen. Dat was handig voor wie een houder wilde bereiken, maar ook voor spammers en oplichters. Sinds de AVG (de Europese privacywet, mei 2018) is dat veranderd. Persoonsgegevens van houders zijn sindsdien grotendeels afgeschermd.
De hoofdregel is bij bijna alle registries gelijk:
- Gegevens van een natuurlijk persoon (een mens, zoals een particulier) worden grotendeels afgeschermd.
- Gegevens van een rechtspersoon (een bv, stichting, vereniging of andere organisatie) zijn geen persoonsgegevens en zijn in principe openbaar.
NIS2 heeft die tweede regel vastgelegd: registries en registrars moeten gegevens die geen persoonsgegevens zijn openbaar maken (les 3.3). Ben je een organisatie, dan staat je naam dus gewoon in de openbare gegevens. Dat is ook de bedoeling: wie een site bezoekt, mag kunnen zien welke organisatie erachter zit.
Wat je per extensie ziet
De details verschillen per registry. Zo ziet het eruit (stand november 2026):
| Extensie | Particulier | Organisatie |
|---|---|---|
| .nl (SIDN) | Geen naam; in RDAP "REDACTED FOR PRIVACY" | Naam van de organisatie |
| .de (DENIC) | Niets openbaar | Gegevens van de organisatie |
| .eu (EURid) | Alleen e-mailadres en voorkeurstaal | Naam, plaats, regio en land |
| .be (DNS Belgium) | Standaard niets | Naam, adres en e-mail (geen persoonsnaam of telefoon) |
| .com en andere gTLD's | Mag worden afgeschermd (verplicht waar de privacywet dat eist); het land staat er altijd | Afhankelijk van de registrar |
Een paar dingen vallen op:
- Bij .nl zie je in de Whois wel het mailadres van het administratief contact. Dat is bedoeld om de houder te kunnen mailen. Staat daar je persoonlijke adres, dan is dat dus zichtbaar. Ook de registrar, de reseller, het technisch contact, de status, de nameservers en de data zijn openbaar.
- Bij .eu is het e-mailadres van een particulier zichtbaar. Gebruik daar een adres dat je niet erg vindt om te delen.
- Bij .be kan een houder via zijn registrar kiezen om meer te laten zien.
- Bij gTLD's moet er, als het e-mailadres van de houder is afgeschermd, een doorstuuradres of een webformulier zijn waarmee je de houder toch kunt bereiken.
WHOIS-privacy en proxydiensten
Veel registrars bieden WHOIS-privacy aan: een dienst die je contactgegevens in de openbare WHOIS afschermt. Bij gTLD's bestaan ook proxydiensten: dan staat er een tussenpersoon in de openbare gegevens in plaats van jou.
Let op:
- Bij .nl en .eu mag de houder geen privacy- of proxydienst zijn. De naam moet op naam van de echte houder staan. Afscherming regelt de registry daar zelf, volgens de tabel hierboven.
- WHOIS-privacy is niet voor elke extensie beschikbaar, en bij veel landextensies ook niet nodig, omdat de registry de gegevens van particulieren al afschermt.
- Voor een organisatie heeft afschermen weinig zin: de naam van een bv is geen persoonsgegeven. Wil je als organisatie geen namen van medewerkers tonen, gebruik dan algemene adressen als contact (les 3.3).
Wie mag de afgeschermde gegevens zien?
Afgeschermd is niet hetzelfde als geheim. Wie een rechtmatig belang heeft, kan de gegevens opvragen. Denk aan politie en andere bevoegde instanties, maar ook aan iemand die een merk heeft en wil optreden tegen een naam die daarop lijkt. Een paar voorbeelden:
- DENIC geeft gegevens van particulieren alleen aan wie een gerechtvaardigd belang aannemelijk maakt, of aan wie DENIC wettelijk verplicht is.
- NIS2 verplicht registries en registrars om rechtmatige, onderbouwde verzoeken snel te beantwoorden, in elk geval binnen 72 uur.
- Bij gTLD's loopt contact met een afgeschermde houder via het doorstuuradres of het webformulier van de registrar.
Wil jij een houder bereiken, bijvoorbeeld omdat je zijn naam wilt kopen of omdat zijn site jouw merk gebruikt? Gebruik dan de contactmogelijkheid die in de WHOIS of RDAP staat. Kom je er zo niet uit, dan kun je via de registry of de registrar een verzoek doen, met een goede onderbouwing. Bij een conflict over een merk is dat het moment om een jurist te vragen (les 7.2).
Wat dit voor jou betekent
Ga ervan uit dat alles wat je bij een domein invult, voor iemand zichtbaar kan worden. Voor de registry en je registrar zijn al je gegevens zichtbaar, voor rechtmatige verzoekers ook. Dat is geen reden om onjuiste gegevens in te vullen: dat mag niet, en je loopt het risico je naam kwijt te raken (les 3.3). Het is wel een reden om bewust te kiezen:
- Als organisatie: een algemeen e-mailadres en een algemeen telefoonnummer als contact.
- Als particulier: een e-mailadres dat je wilt delen, zeker bij .eu en bij het admin-c van .nl.
Kijk regelmatig zelf wat er over je domein openbaar is. Zo zie je ook meteen of de gegevens nog kloppen.
In de praktijk: zo werkt het bij WebOké
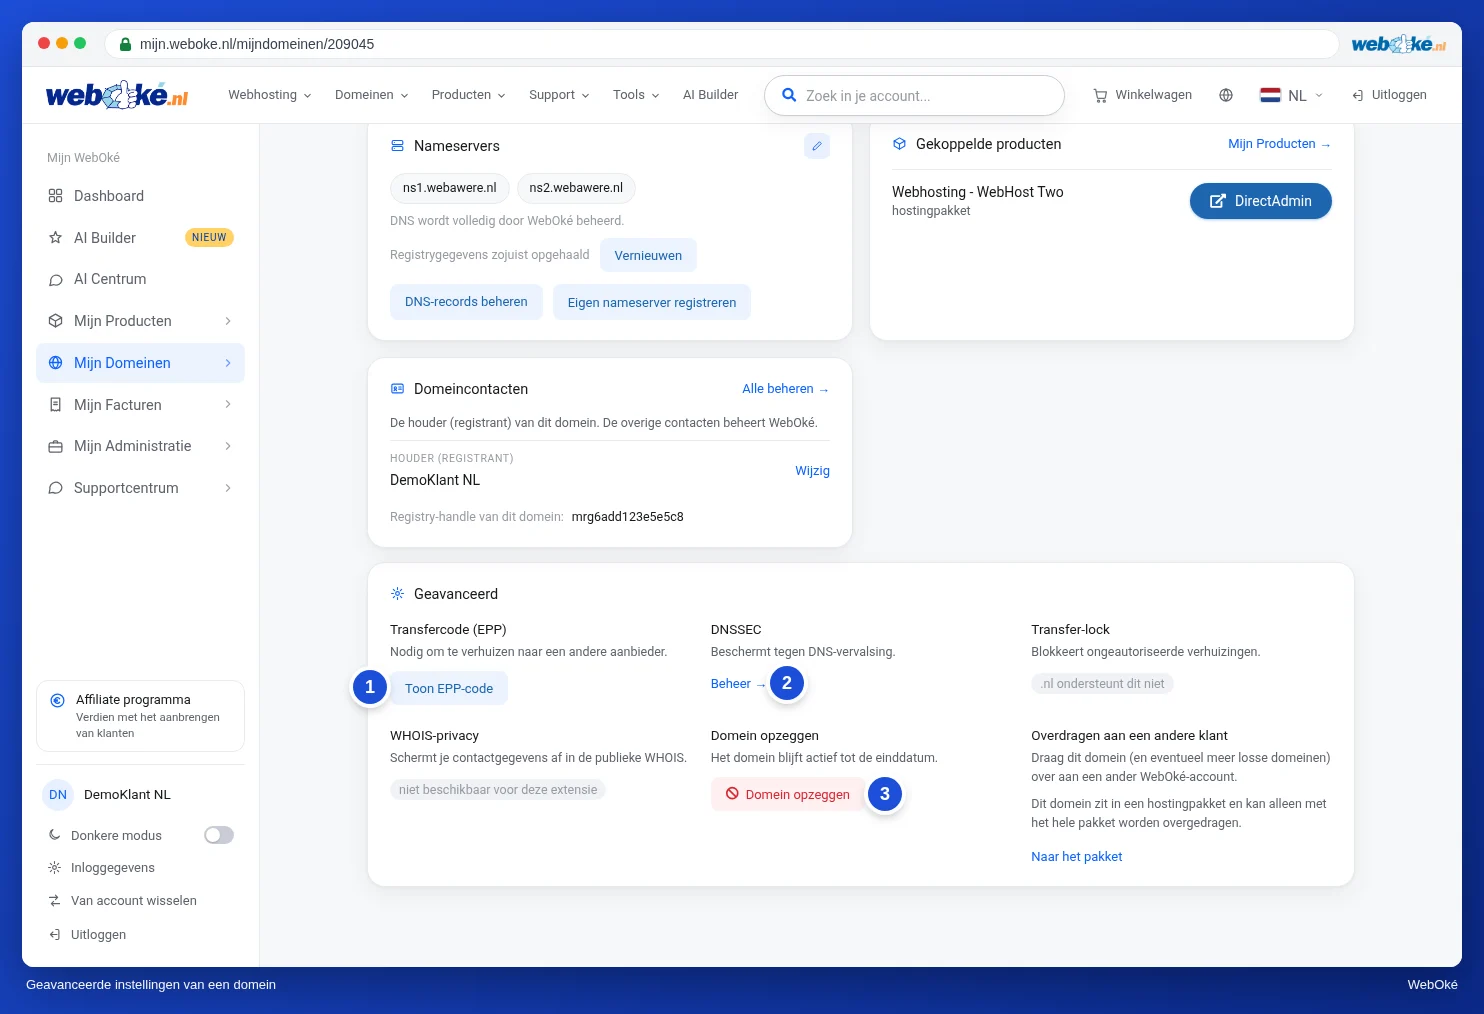
In Mijn WebOké staat op de kaart Geavanceerd van de domeinpagina de optie WHOIS-privacy: "Schermt je contactgegevens af in de publieke WHOIS." Die is niet voor elke extensie beschikbaar. Wat er over een domein openbaar is, bekijk je met de WHOIS lookup (https://www.weboke.nl/toondomein). Bij andere registrars werkt het vergelijkbaar: privacy staat meestal bij de instellingen van het domein, en elke registrar heeft een WHOIS-zoekfunctie.
Samenvatting
- Sinds de AVG zijn gegevens van particulieren afgeschermd; gegevens van organisaties zijn openbaar, en NIS2 legt dat vast.
- Wat je ziet, verschilt per extensie: bij .eu bijvoorbeeld het e-mailadres van een particulier, bij .nl het mailadres van het admin-c.
- Bij .nl en .eu mag een privacy- of proxydienst niet als houder staan.
- Wie een rechtmatig belang heeft, kan afgeschermde gegevens opvragen; NIS2 vraagt een antwoord binnen 72 uur.
Quiz
Opdracht
Opdracht D4.2: Wat staat er over jou? Zoek je eigen domein (of dat van je organisatie) op in de WHOIS lookup (https://www.weboke.nl/toondomein). Heeft je extensie RDAP, bekijk dan ook de RDAP-pagina van de registry (les 4.1). Noteer wat iedereen over jou of je organisatie kan zien, en beslis of dat zo goed is.
Vink af:
- Ik heb mijn domein opgezocht in de WHOIS en, als het kan, in RDAP.
- Ik weet of ik als particulier of als organisatie geregistreerd sta.
- Ik heb gekeken welke namen, adressen en e-mailadressen zichtbaar zijn.
- Ik weet of WHOIS-privacy voor mijn extensie bestaat en of ik het nodig heb.
Vul in:
- Welke gegevens over de houder en de contacten zijn openbaar?
- Staat er een persoonlijk gegeven dat je liever niet deelt? Hoe los je dat op zonder onjuiste gegevens in te vullen?
- Kan iemand die jou wil bereiken dat via deze gegevens? Hoe?
Opdracht D4.2: Wat staat er over jou?
Deze opdracht doe je zelf; niemand kijkt hem na. Vink af wat je gedaan hebt en markeer de opdracht als gedaan.
Beschrijft wat zichtbaar is passend bij de extensie (bv. .nl: organisatienaam wel, particuliere naam niet, wel mailadres admin-c, registrar, status, nameservers, data; .eu particulier: e-mail en taal). Lost een ongewenst persoonlijk gegeven op met een algemeen adres of nummer of (waar beschikbaar en toegestaan) WHOIS-privacy, nooit met onjuiste gegevens; weet dat bij .nl en .eu geen proxy als houder mag. Noemt de contactroute: mailadres admin-c, doorstuuradres of webformulier bij gTLD's, of een verzoek met rechtmatig belang via registry/registrar.
Je vinkjes en aantekeningen blijven alleen in deze browser; we sturen ze nergens heen. Ben je aangemeld, dan bewaren we in Mijn cursussen alleen dat je de opdracht gedaan hebt.