
Módulo 8 · 8.1
Palavra-passe e autenticação de dois fatores
Módulo 8: Seguro e sem preocupações · Tempo de leitura: 10 minutos
Objetivo de aprendizagem: No final desta lição, saberá explicar o que é uma palavra-passe forte para a sua caixa de correio, o que deve fazer nos seus dispositivos após uma alteração, como é gerado um código de uma aplicação de autenticação e o que a autenticação de dois fatores protege, e não protege, no webmail.
Conceitos-chave: palavra-passe da caixa de correio, gestor de palavras-passe, autenticação de dois fatores, TOTP, segredo partilhado, Código QR, código de recuperação, desvio do relógio, IMAP e SMTP sem segundo passo
Porque é que a sua caixa de correio é a conta mais importante
A sua caixa de correio é o molho de chaves da sua vida online. Quase todos os serviços enviam para o seu e-mail uma ligação para repor a palavra-passe. Quem tiver acesso à sua caixa de correio pode, portanto, apoderar-se também da sua loja online, da sua contabilidade e das suas redes sociais. E pode enviar mensagens em seu nome, a clientes que confiam em si. Por isso, uma caixa de correio roubada é muitas vezes usada para fraude com faturas ou para enviar spam. Este último ponto põe todo o seu domínio em apuros: outros servidores passam a recusar o seu correio.
Há duas coisas que mantêm um intruso do lado de fora: uma boa palavra-passe e um segundo passo ao iniciar sessão.
Uma palavra-passe forte é sobretudo longa e única
A palavra-passe da caixa de correio pertence a um único endereço de e-mail. Não é a mesma que a palavra-passe da sua conta de cliente nem a do painel de gestão do seu pacote (lição 1.3).
O que torna uma palavra-passe forte? Não é um ponto de exclamação depois de uma palavra, mas sim o tamanho e o acaso. Os atacantes experimentam palavras-passe divulgadas e listas de palavras e padrões muito usados. "Verao2026!" consta de uma lista dessas; uma sequência de quatro palavras aleatórias ou de vinte caracteres aleatórios não. Igualmente importante é que a palavra-passe seja única. Se uma loja online onde usou a mesma palavra-passe sofrer uma fuga de dados, os criminosos vão experimentá-la também na sua caixa de correio.
A solução prática é um gestor de palavras-passe: um programa que cria e memoriza uma palavra-passe longa e aleatória para cada serviço. Assim, só precisa de memorizar uma palavra-passe principal forte.
Depois de alterar: atualizar todos os dispositivos
Altera a palavra-passe no webmail em Definições > Palavra-passe, ou no painel de gestão do seu pacote se já não se lembrar da antiga. A partir desse momento, a nova palavra-passe é válida em todo o lado: no webmail, no telemóvel e no seu programa de correio.
É aqui que as coisas correm mal com frequência. Sanne de Vries altera numa segunda-feira a palavra-passe de sanne@example.com. Atualiza de imediato o portátil. Esquece-se do tablet antigo que está na cozinha. Esse tablet continua a iniciar sessão a cada poucos minutos com a palavra-passe antiga. Após várias tentativas falhadas, a firewall do servidor vê uma ligação que tenta sempre uma palavra-passe errada e bloqueia o endereço IP. Como o tablet e o portátil partilham o mesmo endereço IP em casa, Sanne deixa de repente de conseguir aceder ao correio também no portátil, e por vezes também ao seu site.
Por isso, depois de uma alteração, atualize de imediato todos os dispositivos: telemóvel, tablet, programa de correio no computador e uma eventual impressora ou digitalizador que envie e-mails.
Autenticação de dois fatores: algo que sabe e algo que tem
Com a autenticação de dois fatores (no webmail chama-se Autenticação de dois fatores) precisa de duas coisas para iniciar sessão: a sua palavra-passe (algo que sabe) e um código do seu telemóvel (algo que tem). Quem obtiver a sua palavra-passe através de phishing ou de uma fuga de dados continua sem conseguir entrar.
O código vem de uma aplicação de autenticação, como a aplicação do seu gestor de palavras-passe ou uma aplicação própria para este tipo de códigos. O método chama-se TOTP, time-based one-time password, e está descrito no RFC 6238. Funciona assim:
- Ao ativar, o webmail cria um segredo partilhado: uma sequência aleatória de caracteres. Vê-o como chave secreta e como Código QR.
- Lê o Código QR com a aplicação. A partir daí, o servidor e o seu telemóvel conhecem ambos o mesmo segredo.
- A cada 30 segundos, ambos calculam, a partir do segredo e da hora atual, um código de seis algarismos.
- Ao iniciar sessão, o servidor compara o seu código com o resultado que ele próprio calculou.
Daqui resultam duas coisas. A aplicação não precisa de internet: calcula apenas com o segredo e o relógio. E o relógio tem de estar certo. Se o seu telemóvel estiver adiantado ou atrasado alguns minutos, calcula com outro intervalo de tempo e o código não coincide. Configure a hora do telemóvel como automática.
Uma terceira consequência: o Código QR é o próprio segredo. Quem tiver uma fotografia ou captura de ecrã dele pode gerar os mesmos códigos. Por isso, nunca o partilhe nem o guarde como imagem.
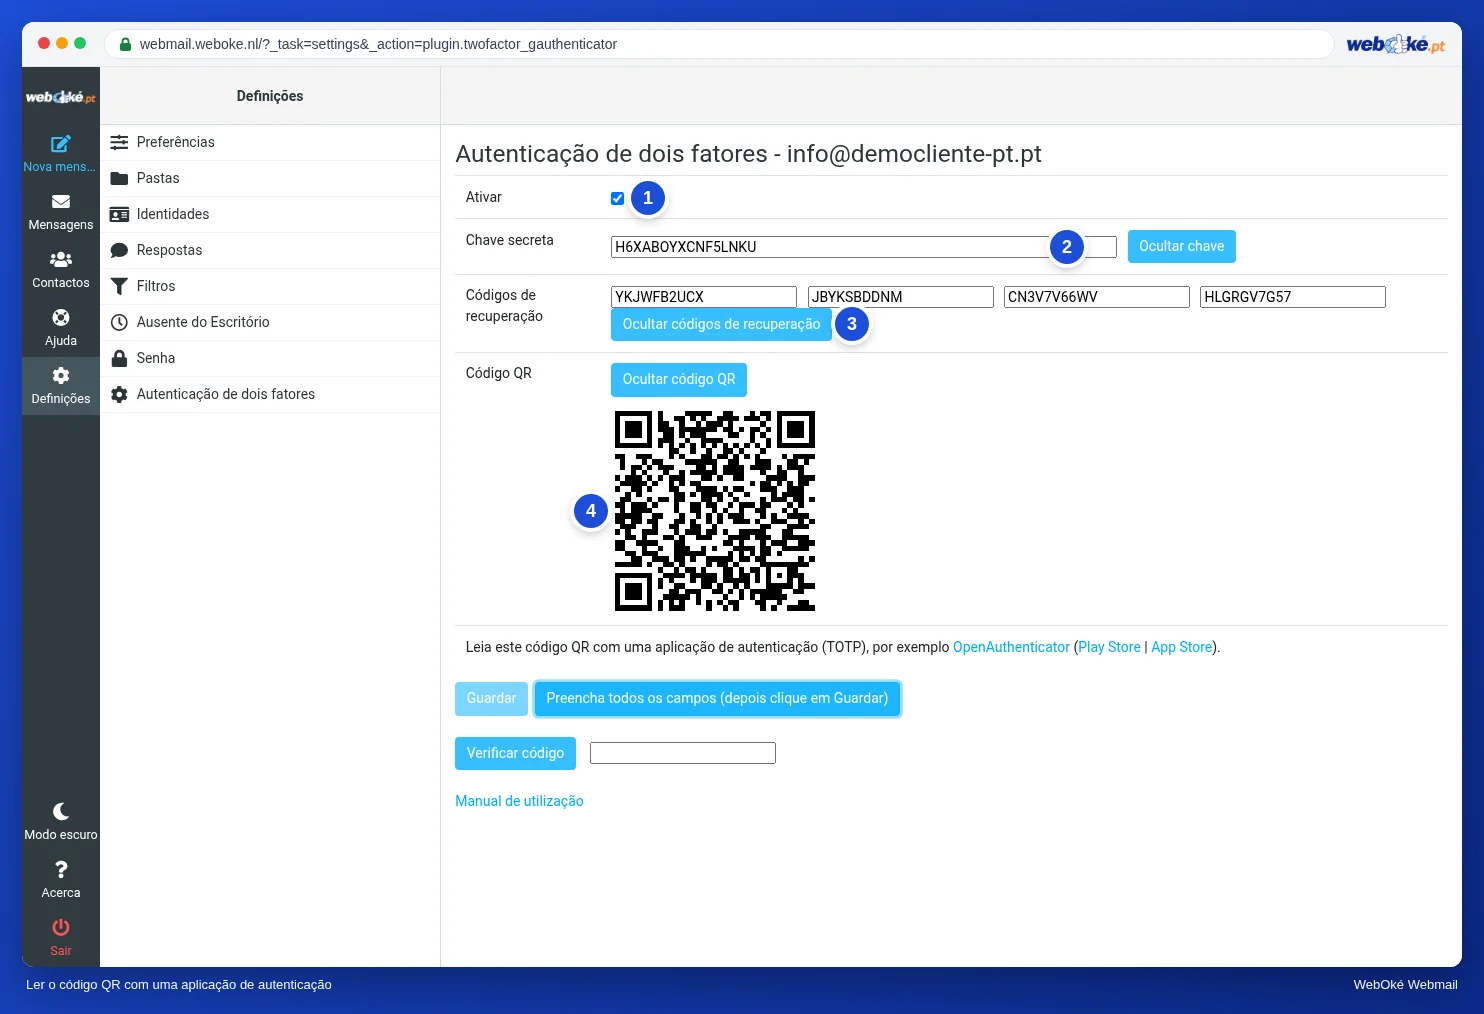
Na imagem vê o ecrã em que ativa a autenticação de dois fatores, com a chave secreta, os códigos de recuperação e o Código QR.
Códigos de recuperação e um telemóvel perdido
Ao ativar, recebe também quatro códigos de recuperação. Cada um funciona uma única vez, em vez de um código da aplicação. São a sua chave de reserva caso o telemóvel avarie, seja roubado ou substituído. Guarde-os num local diferente do telemóvel: no seu gestor de palavras-passe ou em papel, numa gaveta.
Se usar um código de recuperação, configure de imediato a autenticação de dois fatores com o novo telemóvel. Recebe então também novos códigos de recuperação. Se já não tiver códigos de recuperação, o seu fornecedor de e-mail pode desativar o segundo passo da sua caixa de correio, depois de confirmar a sua identidade.
No seu próprio computador pode escolher, ao iniciar sessão, que o webmail não volte a pedir um código durante 30 dias. Num computador partilhado nunca o faça.
O que a autenticação de dois fatores não protege
Esta é a armadilha mais importante, e muitas pessoas não a conhecem. A autenticação de dois fatores no webmail aplica-se apenas ao webmail. O seu programa de correio e a aplicação de e-mail do telemóvel iniciam sessão através de IMAP (receber) e SMTP (enviar), e estes pedem apenas a palavra-passe. Um atacante que tenha a sua palavra-passe pode, portanto, continuar a ler o seu correio e a enviar mensagens em seu nome através de um programa de correio.
Por isso, a autenticação de dois fatores é um complemento, não um substituto. A sua palavra-passe continua a ter de ser longa e única. A autenticação de dois fatores da sua conta de cliente é configurada à parte; trata-se de outra conta, com segurança própria.
Em grandes serviços como Gmail ou Outlook.com funciona de forma um pouco diferente: aí o segundo passo aplica-se muitas vezes à conta inteira, e um programa de correio precisa de uma palavra-passe de aplicação separada ou de um método de início de sessão próprio. A ideia é a mesma: palavra-passe mais algo que tem.
Na prática: assim funciona no webmail
Altera a palavra-passe em Definições > Palavra-passe e ativa a autenticação de dois fatores em Definições > Autenticação de dois fatores. Aí marca a caixa Ativar, deixa o webmail preencher os campos, lê o Código QR, verifica um código e guarda. Os passos estão descritos no Manual do Roundcube (10.3, 10.4 e 10.5). Outros webmails têm definições semelhantes, muitas vezes em Segurança.
Resumo
- A sua caixa de correio é a chave das suas outras contas: proteja-a com uma palavra-passe longa e única, gerada por um gestor de palavras-passe.
- Após alterar a palavra-passe, atualize todos os dispositivos; um dispositivo com a palavra-passe antiga pode levar ao bloqueio do seu endereço IP.
- O TOTP gera a cada 30 segundos um código a partir de um segredo partilhado e da hora; o relógio do telemóvel tem de estar certo e o Código QR é o segredo.
- Guarde os quatro códigos de recuperação fora do telemóvel; cada código funciona uma única vez.
- A autenticação de dois fatores no webmail protege apenas o webmail, não o IMAP e o SMTP do seu programa de correio.
Questionário
Exercício
Exercício A8.1: Praticar com uma aplicação de autenticação. Clique no botão para obter um segredo de treino. Recebe um Código QR de uma conta de treino. Leia-o com uma aplicação de autenticação à sua escolha (ou introduza a chave apresentada) e preencha o código de seis algarismos que a aplicação mostra. O programa calcula com o mesmo segredo de treino e a hora se o seu código está correto; um código do intervalo de tempo anterior ou seguinte também é aceite, para que um pequeno desvio do relógio não seja problema. Verde: o código está correto. Vermelho: o código não está correto; verifique então o relógio do telemóvel e se está a usar a linha certa na aplicação. O segredo de treino não pertence à sua caixa de correio, não tem qualquer valor e desaparece no prazo de 24 horas. Depois, remova a conta de treino da sua aplicação.
Para saber mais
Os passos indicados para o webmail aplicam-se ao webmail da WebOké; noutros webmails funciona de forma semelhante.
- Roundcube Webmail 10.3: Ativar a verificação em dois passos
- Roundcube Webmail 10.4: Entrar com verificação em dois passos
- Roundcube Webmail 10.5: Alterar a senha da sua caixa de correio
- Alterar a palavra-passe ou os limites de um endereço de e-mail
- Gestor de palavras-passe e passkeys: como gerir os seus acessos com segurança
- Curso gratuito Seguro online para empresários 2.1: O que é realmente uma palavra-passe forte
- Curso gratuito Seguro online para empresários 2.3: Autenticação de dois fatores: códigos, aplicações e SMS
- RFC 6238, TOTP: Time-Based One-Time Password Algorithm (em inglês): https://www.rfc-editor.org/rfc/rfc6238