
Poglavje 6 · 6.6
Let's Encrypt ne deluje: vzroki in rešitve
Če pridobitev brezplačnega certifikata ne uspe, je skoraj vedno vzrok v DNS: Let's Encrypt ne more doseči Vašega strežnika prek Vašega domenskega imena. Spodaj najdete sporočila, na katera lahko naletite, in kako jih odpravite.
Kje vidite, kaj je šlo narobe?
- Na dnu strani Urejanje certifikatov, pri NEUSPELA PREVERJANJA HTTP: imena, za katera preverjanje ni uspelo.
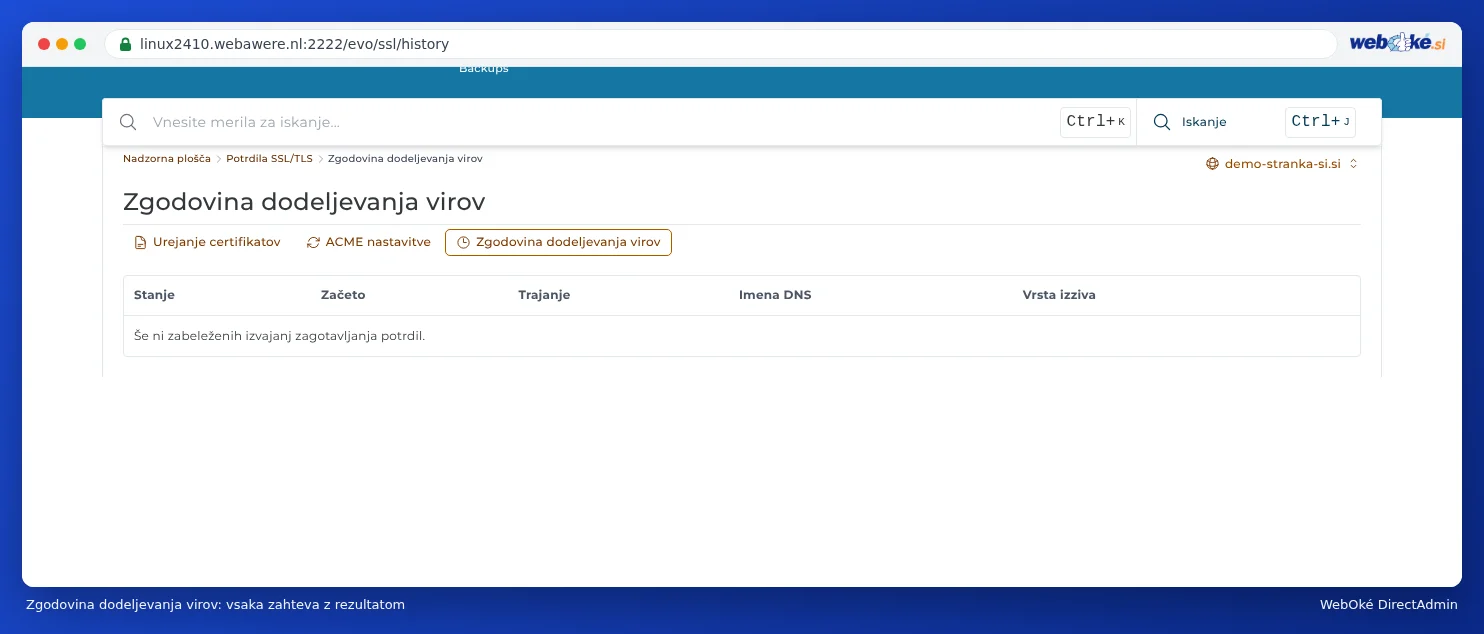
- Pri Zgodovina dodeljevanja virov: vsaka zahteva s svojim Stanje, kdaj je bila Začeto, Imena DNS in Vrsta izziva (način preverjanja).

Sporočila in kako jih odpravite
Sistem ACME je onemogočen
Samodejno pridobivanje je za to domeno izklopljeno. Vklopite ga pri Nastavitve ACME (glejte Zahteva brezplačnega potrdila Let's Encrypt, korak 3).
Neuspela preverjanja HTTP
DirectAdmin sam pojasni razlog: Imena DNS, navedena tukaj, ne morejo pridobiti samodejnih certifikatov, ker HTTP zahteva za ta imena ne doseže tega strežnika. To se lahko zgodi, če za ta imena ni zapisov DNS ali če zapisi DNS kažejo na drug strežnik.
Kaj storiti:
- Ali domena še vedno kaže na Vašega starega ponudnika? To je najpogostejši vzrok, na primer tik po selitvi. Prilagodite DNS ali imenske strežnike in počakajte, da je sprememba povsod vidna (glejte Kdaj začne sprememba veljati? Čakalni čas in TTL). Nato ponovno zahtevajte certifikat.
- Je zapis AAAA pravilen? Let's Encrypt preverja tudi prek IPv6. Če zapis A kaže na nas, zapis AAAA pa še vedno kaže na drug strežnik, preverjanje ne uspe. Prilagodite ali odstranite zapis AAAA (glejte Dodajanje ali spreminjanje zapisa A ali AAAA).
- Uporabljate proxy Cloudflare (oranžen oblaček)? Začasno ga izklopite, dokler certifikat ni pridobljen (glejte DNS v Mijn WebOké in pri zunanjih imenskih strežnikih, kot je Cloudflare).
- Na seznamu je samo mail, ftp, pop ali smtp, teh imen pa ne uporabljate, ker je Vaša e-pošta drugje? To ni težava: Vaše spletno mesto bo kljub temu dobilo certifikat.
- Vaše spletno mesto blokira preverjanje? Let's Encrypt prenese datoteko iz mape /.well-known/acme-challenge/ na Vašem spletnem mestu. Lastno pravilo v .htaccess, varnostni vtičnik ali mapa z geslom lahko to prepreči. Takšno pravilo začasno odstranite ali naredite izjemo za .well-known.
Preverjanje CAA ni uspelo
Z zapisom CAA v Vašem DNS določite, katere organizacije smejo izdajati certifikate za Vašo domeno. Če je prisoten zapis CAA brez letsencrypt.org, Let's Encrypt zavrne izdajo. Dodajte letsencrypt.org v zapis CAA ali odstranite zapis (glejte Odpiranje upravljanja DNS in branje zapisov).
Dosežena je omejitev hitrosti ACME
Let's Encrypt na domeno izda le omejeno število certifikatov na teden in po več neuspelih poskusih začasno blokira zahteve. Počakajte od ene ure do enega dne in nato poskusite znova. Ne klikajte neprestano znova, temveč najprej odpravite vzrok.
Nadomestni certifikat ne uspe
Nadomestni certifikat je mogoč samo, če je DNS pri WebOké. Če je Vaš DNS drugje, v nastavitvah ACME izklopite možnost Prednost imajo nadomestni certifikati (glejte Certifikat za www, poddomene in nadomestni certifikat).
Nastavljen je drug ponudnik
Preverite pri Nastavitve ACME oziroma pri ACME ponudnik, ali je nastavljen Let's Encrypt: Privzeto (Let's Encrypt) ali Drugo s podnastavitvijo Let's Encrypt. Drug ponudnik lahko zahteva lastne pogoje ali lasten račun.
Dobil sem certifikat na ime strežnika
Ali pri Vaši domeni ali poddomeni vidite certifikat na primer za linux2023.webawere.nl, z opozorilom, da ime ne ustreza? Takrat to ime še nima lastnega certifikata in strežnik prikazuje svoj lastni certifikat. Odpravite zgoraj opisan vzrok in ponovno zahtevajte certifikat.
Moje spletno mesto je nedosegljivo, odkar sem nekaj spremenil pri SSL
- Ste vklopili HSTS, medtem ko certifikat še ni deloval? Izklopite HSTS in zahtevajte certifikat (glejte Obiskovalce vedno preusmerite na https).
- Ste naložili lasten certifikat, ki ne ustreza imenu ali je potekel? Odstranite ga v seznamu Seznam potrdil, da bo DirectAdmin lahko znova zahteval brezplačen certifikat.
- Pri https vidite drugo ali prazno stran z besedilom, da morate v private_html postaviti datoteko index.html? Takrat je private_html pri Vaši domeni ločena mapa. Prek prijave nam sporočite, naj private_html usmerimo na public_html (glejte Nastavitve domene: SSL, PHP, www in private_html).
Ne najdete rešitve?
Prosite UI pomočnika v Mijn WebOké, naj preveri Vaš certifikat, ali ustvarite prijavo. Navedite Vaše domensko ime in kaj vidite pri Neuspela preverjanja HTTP ali v Zgodovini.