
Module 7 · 7.1
Domeinkaping en nepmails
Module 7: Veilig en gezond houden · Leestijd: 10 minuten
Leerdoel: Na deze les kun je de manieren herkennen waarop domeinen worden gekaapt of houders worden opgelicht, en weet je hoe je je account en je domeinen daartegen beschermt.
Kernbegrippen: domeinkaping, account bij je registrar, tweestapsverificatie, toegangsbeheer, nepfactuur, registratie-aanbieding, slamming, nepmail namens de registry, registry lock, verhuiscode als sleutel
Waarom je domein een doelwit is
Wie je domeinnaam beheert, ontvangt ook de mail op die naam. En met die mail kan hij bij bijna elk ander account op "wachtwoord vergeten" klikken: je boekhouding, je bank, je webwinkel, je sociale media. Een domein is dus veel meer waard dan de website die erop staat.
Er zijn vier manieren waarop het misgaat:
- Iemand komt in je account bij je registrar en verandert de nameservers, de DNS of de houder.
- Iemand krijgt je verhuiscode en neemt het domein mee naar een andere registrar (les 6.3).
- Je domein verloopt en een ander registreert het (module 5).
- Je wordt opgelicht met een nepfactuur of een nepmail, zonder dat er technisch iets gebeurt.
Tegen elk van die vier kun je iets doen.
De voordeur: je account bij je registrar
Veel kapingen beginnen niet met hacken van de registry, maar met inloggen in het account van de houder. Een hergebruikt wachtwoord of een klik op een nepinlogpagina is genoeg. Wie binnen is, kan alles wat jij kunt.
Zo houd je die deur dicht:
- Een eigen, sterk wachtwoord dat je nergens anders gebruikt. Een wachtwoordbeheerder helpt.
- Tweestapsverificatie. Naast je wachtwoord heb je dan een tweede code nodig, uit je mail of uit een authenticator-app. Een app is sterker: wie je mailbox overneemt, heeft dan nog steeds je telefoon niet.
- Een inlogadres dat niet op het domein zelf ligt. Werkt het domein niet, of is het gekaapt, dan wil je toch nog kunnen inloggen en mail van je registrar ontvangen.
- Weet wie er toegang heeft. Geef een collega of je webbouwer een eigen gebruiker met beperkte rechten in plaats van je wachtwoord. Haal mensen weg die er niet meer bij horen, zoals een oud-medewerker of een vorige webbouwer.
Verhuiscode, transferslot en registry lock
De verhuiscode is de sleutel van je domein (les 6.3). Vraag hem alleen op als je zelf verhuist, en geef hem alleen aan de registrar waar je naartoe gaat.
Waar de extensie het kent, zet je het transferslot aan. Dan weigert de registry een verhuizing, ook als iemand de code heeft. Bij .com en de meeste gTLD's kan dat; bij .nl, .eu, .be en .nu meestal niet. Daar is de code zelf de beveiliging.
Voor namen waar echt veel van afhangt, bestaat een registry lock: een slot bij de registry zelf. SIDN biedt dat voor .nl aan onder de naam .nl Control. Daarmee kan niemand, ook je registrar niet, iets aan de registratie wijzigen zonder dat SIDN eerst bij de houder nagaat of het verzoek echt is. Je vraagt het aan via je registrar. Het kost wel extra werk bij elke wijziging. Voor de meeste namen weegt dat niet op tegen het voordeel; voor de hoofdnaam van een grote organisatie of webwinkel vaak wel.
Nepfacturen en registratie-aanbiedingen
Niet elke aanval is technisch. Veel oplichting draait om één ding: dat jij betaalt.
Nepfacturen. SIDN waarschuwt regelmatig voor "facturen" voor domeinnamen van partijen met namen als Domeinregistratie Nederland, DNS Registraties NL of Web Registraties Nederland. Vaak staat er onderaan in kleine letters dat het geen factuur is maar een aanbod. Het advies: niet betalen en melden bij de Fraudehelpdesk.
Registratie-aanbiedingen. Een bekende variant: je krijgt een bericht dat "iemand anders jouw naam met een andere extensie wil registreren", maar dat jij als eerste mag, als je snel betaalt. Een "eerste registratierecht" bestaat niet. Controleer zelf of de naam vrij is, vraag het je eigen registrar en meld het bij de Fraudehelpdesk.
Slamming. Je krijgt een brief of mail die eruitziet als een verlengfactuur, maar het is een aanbod om je domein naar een andere partij te verhuizen. Wie betaalt en tekent, zit ineens bij een registrar die hij niet kent.
Het verweer is in alle drie de gevallen hetzelfde. Weet bij welke registrar je domeinen staan (les 7.4) en betaal alleen facturen die je ook in je eigen account bij die registrar terugziet. Onthoud ook: SIDN verkoopt zelf geen .nl-namen aan houders. Wie zich als "de registratie-instantie" voordoet en je rechtstreeks iets wil verkopen, is dus niet SIDN.
Nepmails namens ICANN of de registry
Er bestaan ook echte mails over je domein. Bij .com en andere gTLD's kan je registrar je bijvoorbeeld vragen je registratiegegevens te controleren, het e-mailadres van de houder te bevestigen of een verhuizing goed te keuren. Juist omdat die mails bestaan, worden ze nagemaakt.
Zo herken je een nepmail:
- je moet betalen via een link in de mail, terwijl je registrar je een factuur in je account geeft;
- er wordt gedreigd dat je domein vandaag nog verloopt of wordt verwijderd;
- de link gaat naar een onbekende website, niet naar je registrar of de registry;
- je moet inloggen via die link, of je krijgt een aanbod voor "registratie in zoekmachines";
- de mail gaat over een domein dat je niet hebt, of komt van een bedrijf waar je geen klant bent.
Twijfel je, klik dan nergens op. Ga zelf naar het account bij je registrar en kijk daar of er iets aan de hand is.
Als het toch misgaat
Werkt je website ineens niet, of komt je mail niet meer aan, kijk dan in je account of de nameservers of de DNS-records zijn veranderd. Is het domein weg of verhuisd, neem dan meteen contact op met je registrar, met een bewijs dat jij de houder bent (les 6.3). Verander daarna je wachtwoorden, loop de gebruikers na en controleer vooral de MX-records: wie die verandert, leest je mail mee.
In de praktijk: zo werkt het bij WebOké
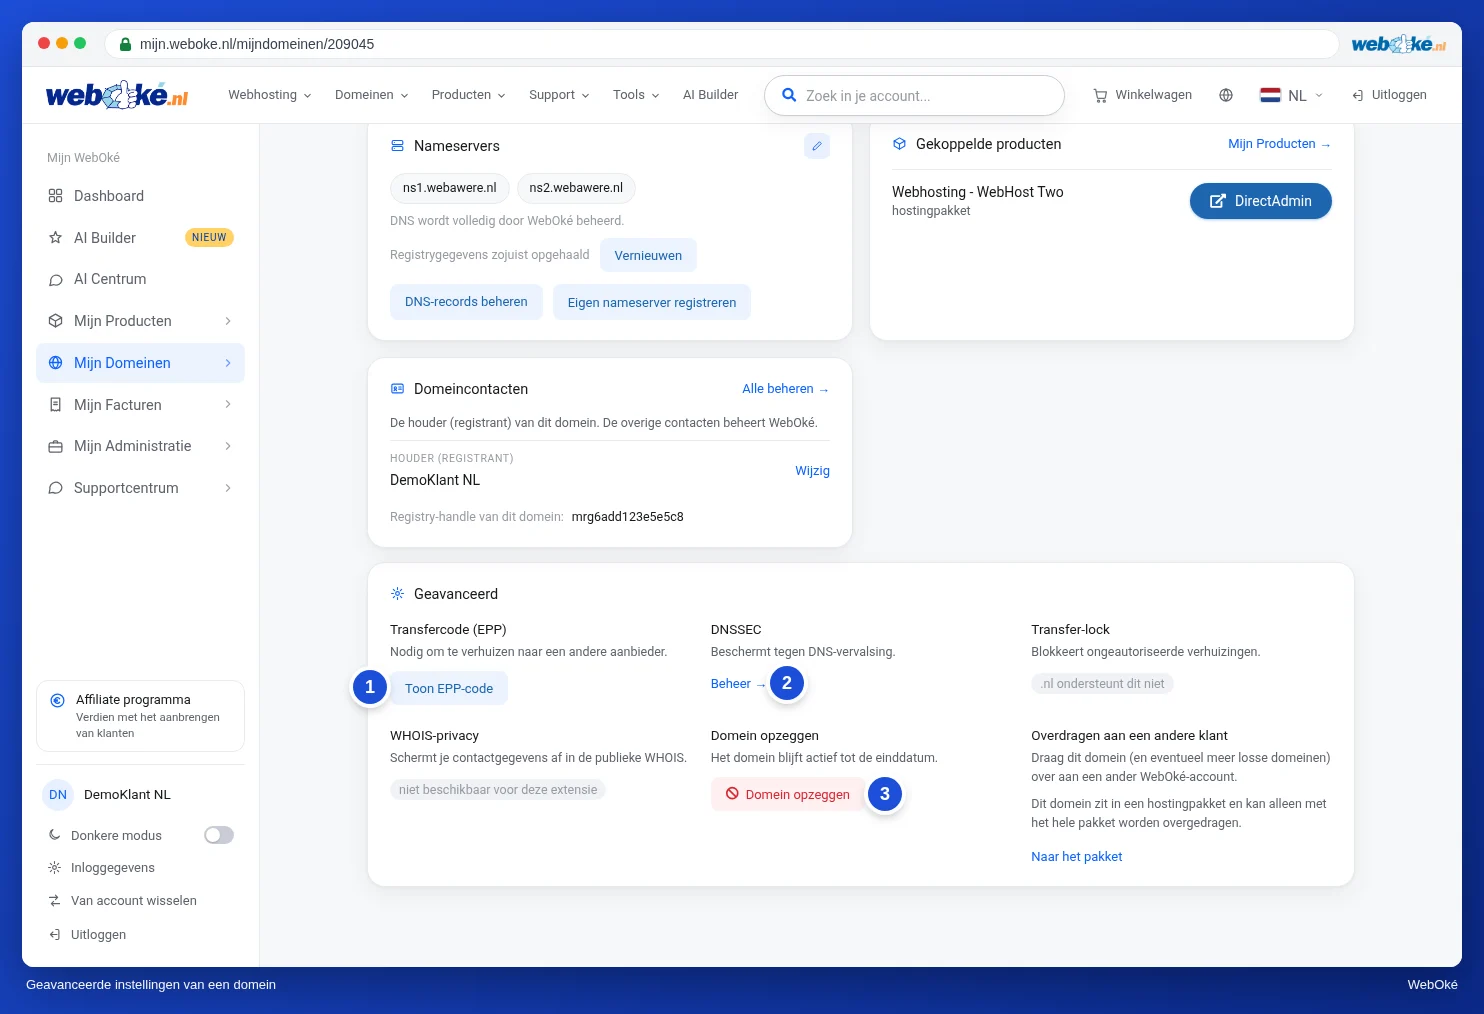
In Mijn WebOké log je in met je wachtwoord en een inlogcode per e-mail (WebOké-handleiding 3.2). Je kunt ook een authenticator-app instellen (3.3). Wie er toegang heeft, regel je bij Mijn Administratie › Gebruikers (11.3). Het transferslot vind je op de domeinpagina in de kaart Geavanceerd, bij Transfer-lock. Bij andere registrars werkt het vergelijkbaar: zoek naar tweestapsverificatie, gebruikers of teamleden, en een transfer- of domeinslot.
Samenvatting
- Wie je domein beheert, beheert ook je mail en daarmee het wachtwoordherstel van je andere accounts.
- Bescherm je registraraccount met een sterk wachtwoord, tweestapsverificatie en eigen gebruikers voor anderen.
- Zet het transferslot aan waar dat kan; voor belangrijke .nl-namen bestaat .nl Control.
- Nepfacturen, registratie-aanbiedingen en slamming: betaal alleen wat je in je eigen account terugziet.
- Klik niet op links in mails over je domein; kijk zelf in je account.
Quiz
Opdracht
Opdracht D7.1: Jouw account dichtgetimmerd. Loop het account na waarmee je je domeinen beheert, bij WebOké of bij een andere registrar. Zet aan wat nog uit staat en ruim op wat er niet meer hoort.
Vink af:
- Tweestapsverificatie staat aan (bij WebOké: inlogcode per e-mail of een authenticator-app, handleiding 3.2 en 3.3).
- Je hebt nagelopen wie er toegang heeft en oud-medewerkers of vorige webbouwers weggehaald (handleiding 11.3).
- Het transferslot staat aan bij elk domein waar dat kan.
- Het inlogadres van je account ligt niet op een domein dat je via dat account beheert.
- Je weet hoe je een echte factuur van je registrar herkent en waar je hem in je account terugvindt.
Beantwoord:
- Welke vorm van tweestapsverificatie gebruik je, en bij welke andere accounts rond je domein (mail, DNS, hosting) staat die nog niet aan?
- Wie hadden er toegang tot je account, en wie heb je weggehaald of beperkt?
- Bij welke van je domeinen kan een transferslot en staat het nu aan? Bij welke kan het niet, en waarom?
- Hoe controleer je voortaan of een factuur of mail over je domein echt is?
Opdracht D7.1: Jouw account dichtgetimmerd
Deze opdracht doe je zelf; niemand kijkt hem na. Vink af wat je gedaan hebt en markeer de opdracht als gedaan.
1. Een concrete vorm (code per mail of authenticator-app, liefst app) en een lijst van andere accounts (mailbox, DNS-dienst, hosting) met wat daar nog moet. 2. Namen of rollen van wie toegang had, en wie is weggehaald of eigen beperkte rechten kreeg in plaats van een gedeeld wachtwoord. 3. Domeinen met .com of andere gTLD's: slot aan. Domeinen met .nl, .eu, .be of .nu: geen transferslot, daar is de verhuiscode de beveiliging (eventueel .nl Control voor een belangrijke .nl-naam). 4. Niet op links in de mail klikken; zelf inloggen bij de eigen registrar en alleen betalen wat daar als factuur staat; bij twijfel de registrar vragen en nepfacturen melden bij de Fraudehelpdesk.
Je vinkjes en aantekeningen blijven alleen in deze browser; we sturen ze nergens heen. Ben je aangemeld, dan bewaren we in Mijn cursussen alleen dat je de opdracht gedaan hebt.
Verder lezen
- Mails van ICANN of de registry over je domein: echt of nep, en wat moet je doen?
- Mijn domein is verhuisd zonder dat ik het heb aangevraagd
- WebOké handleiding 3.2: De inlogcode per e-mail (tweestapsverificatie)
- WebOké handleiding 3.3: Een authenticator-app gebruiken
- WebOké handleiding 11.3: Gebruikers uitnodigen en rechten geven