
Module 2 · 2.3
Bijlagen veilig openen
Module 2: Mail lezen · Leestijd: 9 minuten
Leerdoel: Na deze les weet je hoe een bijlage in een mail zit, welke soorten bestanden gevaarlijk zijn en waarom, hoe je een bestandsnaam leest, en wat je doet als je twijfelt.
Kernbegrippen: MIME, bijlage, base64, bestandsextensie, uitvoerbaar bestand, macro, html-bijlage, dubbele extensie, voorbeeld in de browser, ander kanaal
Hoe een bijlage in een mail zit
Een mail is technisch gezien alleen tekst. Toch kun je er foto's, pdf's en spreadsheets mee versturen. Dat kan dankzij MIME: een afspraak over hoe je een mail opdeelt in delen. Een mail met een bijlage bestaat uit minstens twee delen: de tekst van het bericht en het bestand. Elk deel heeft eigen kopregels, zoals:
Content-Type: application/pdf; name="offerte-bruidsboeket.pdf"
Content-Disposition: attachment; filename="offerte-bruidsboeket.pdf"
Content-Transfer-Encoding: base64

JVBERi0xLjcKJcfsj6IKNSAwIG9iago8PC9MZW5ndGggNiAwIFIvRmlsdGVy
...
Het bestand zelf is omgezet naar tekst met base64: steeds 3 bytes worden 4 tekens. Daardoor wordt een bijlage onderweg ongeveer een derde groter. Daarover meer in les 3.3. Met Meer > Toon bron zie je dit zelf bij elke mail met een bijlage.
Het belangrijkste inzicht: de naam van het bestand en het soort bestand (Content-Type) kiest de afzender. Niemand controleert onderweg of een bestand dat "factuur.pdf" heet, ook echt een pdf is. De naam is een etiket, geen bewijs.
Waarom sommige bestanden gevaarlijk zijn
Een bestand is gevaarlijk als het iets kan doen op je computer zodra je het opent. Een foto of een gewone pdf toont je iets. Een programma voert opdrachten uit. Het verschil zit in de bestandsextensie: de letters na de laatste punt in de naam. Je computer kiest op basis daarvan welk programma het bestand opent.
Deze soorten open je alleen als je ze echt verwacht en de afzender via een ander kanaal hebt gecontroleerd:
- Uitvoerbare bestanden en scripts: .exe, .scr, .bat, .cmd, .js, .vbs, .hta. Dit zijn programma's of opdrachten. Openen is starten. Een gewone klant, leverancier of bank stuurt je dit nooit per mail.
- Snelkoppelingen en schijfbestanden: .lnk, .iso, .img. Een .lnk kan een opdracht starten. Een .iso of .img opent Windows als een extra schijf, en daarin zit dan vaak weer een programma of snelkoppeling. Aanvallers gebruiken deze verpakking om virusscanners te omzeilen.
- Office-bestanden met macro's: .docm, .xlsm en soortgelijke. Een macro is een klein programma in een document. Office blokkeert macro's in bestanden van internet meestal, maar de aanval is erop gericht dat je ze toch aanzet. Een document dat vraagt om "Inhoud inschakelen" of "Bewerken inschakelen" om de tekst te kunnen zien, is een alarmsignaal.
- Html-bijlagen: .html of .htm. Die opent je browser als een webpagina. Vaak is het een nagemaakte inlogpagina, bijvoorbeeld van je webmail of van Microsoft, met je eigen adres al ingevuld. Wat je intypt, gaat naar de aanvaller. Omdat het bestand op je eigen computer staat, zie je in de adresbalk geen verdacht webadres.
- Zip-bestanden met een wachtwoord, waarbij het wachtwoord in de mail zelf staat. Een virusscanner kan niet in een versleuteld archief kijken. Dat is precies waarom aanvallers dit doen. Een gewone zip zonder wachtwoord is niet per se verdacht, maar kijk wel wat erin zit voordat je iets opent.
En pdf? Een pdf is meestal veilig om te bekijken, zeker in de browser. Het gevaar zit in wat erin staat: een knop "Factuur bekijken" of een QR-code die naar een nep-inlogpagina leidt. Behandel een link in een pdf net zo kritisch als een link in een mail (les 2.4).
Lees de naam van rechts naar links
Windows verbergt standaard de extensie van bekende bestandstypen. Een bestand met de naam
offerte-bruidsboeket.pdf.exeverschijnt dan als "offerte-bruidsboeket.pdf". Voor Windows telt alleen de laatste extensie: dit is een programma. Ook het pictogram zegt niets, want een programma kan elk pictogram meekrijgen, ook dat van een pdf.
De webmail toont de naam zoals die in de mail staat, met alle extensies. Lees die daarom in de webmail, voordat je iets downloadt. Is de naam te lang en afgekapt, kijk dan in Meer > Toon bron bij filename. Begin rechts: wat staat er na de laatste punt? Let ook op lange namen met veel spaties voor de echte extensie, en op namen als "Factuur_2026_pdf.zip": die bevatten "pdf" maar zijn een zip.
Tip voor Windows: zet in de Verkenner bij Weergave de bestandsextensies aan. Dan zie je altijd de echte extensie.
Bekijken of downloaden?
Klik je in de webmail op de naam van een bijlage, dan opent de webmail hem in een nieuw venster als je browser dat soort bestand kan tonen, zoals een pdf of een foto. Dat is de veiligste manier om te kijken: de browser toont het bestand binnen zijn eigen afgeschermde omgeving en start geen programma op je computer.
Download je een bijlage en open je hem vanaf je computer, dan gaat dat via het programma dat bij de extensie hoort: Word, Excel, of bij een .exe het bestand zelf. Daar zit het risico. Download dus alleen wat je nodig hebt en verwacht.
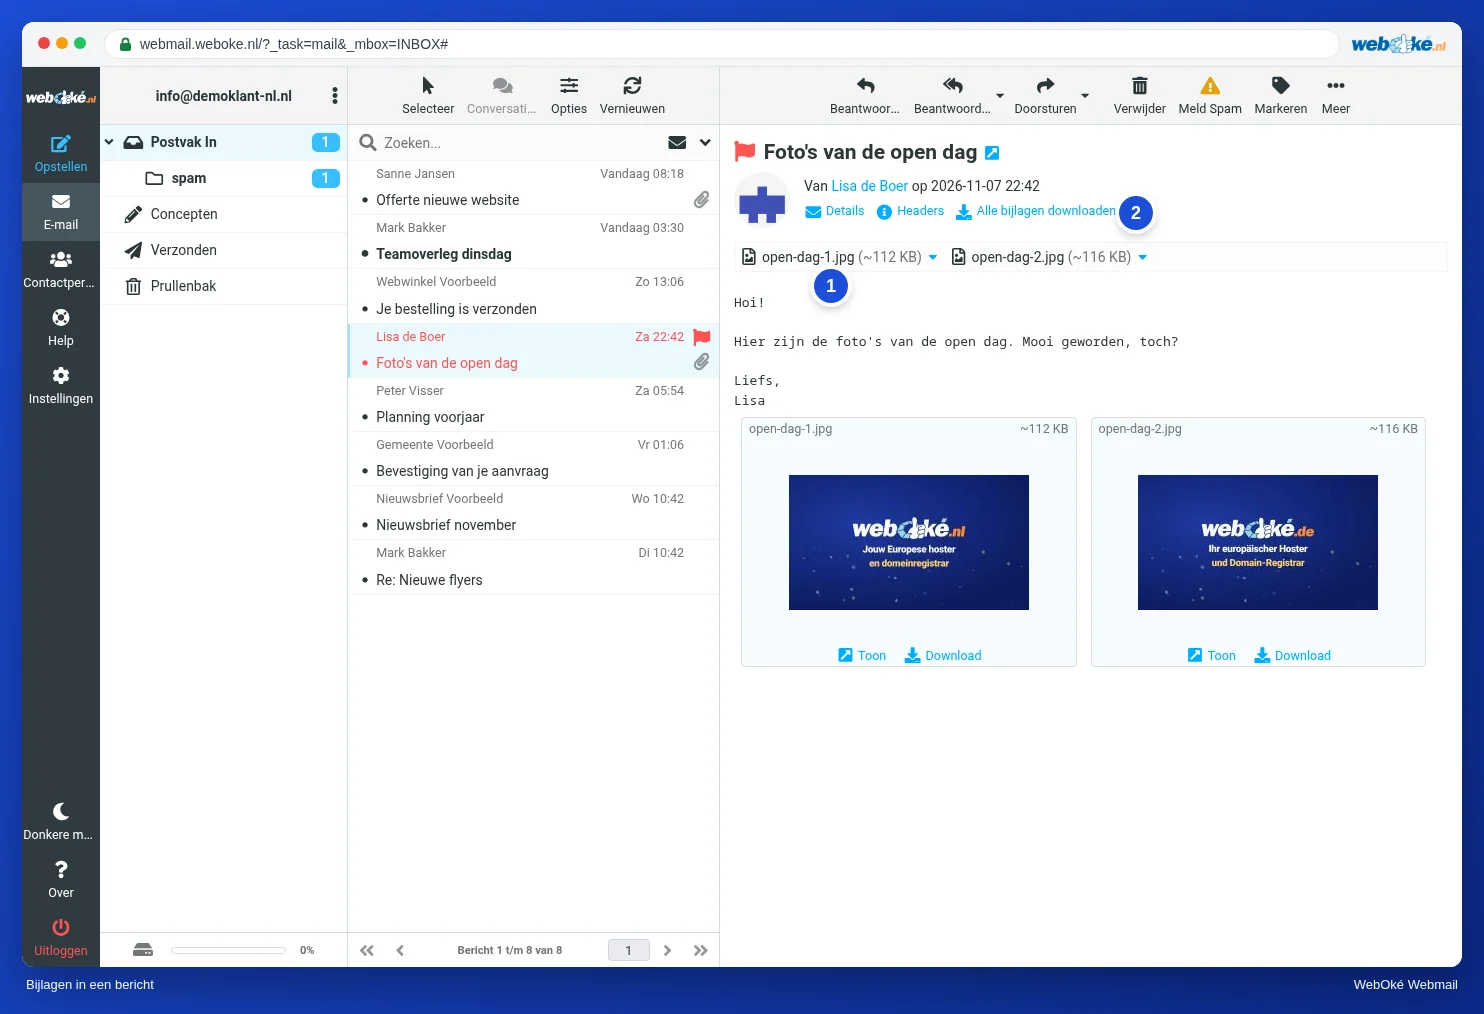
Op de afbeelding zie je een bericht met twee foto's als bijlage en de link Alle bijlagen downloaden. Die link geeft je één zipbestand met alle bijlagen. Handig, maar daarmee download je ook bijlagen die je niet bekeken hebt.
Vertrouwen hangt af van de situatie
Een bijlage is niet alleen veilig of gevaarlijk door het soort bestand. Ook de situatie telt. Stel jezelf drie vragen:
- Verwacht ik dit? Sanne vroeg Ahmed om een foto van de jurk; een .jpg van Ahmed is dan logisch. Een onverwachte "factuur" van een bedrijf waar ze nooit iets kocht, niet.
- Past het bestand bij het verhaal? Een offerte is een pdf. Een offerte als .html, .iso of zip met wachtwoord past niet.
- Klopt de afzender? Kijk naar het adres en het domein (les 2.2). Maar let op: ook een echte afzender kan gehackt zijn. Als de mailbox van Daan is overgenomen, komt een gevaarlijke bijlage gewoon van daan@example.com, vaak als antwoord in een bestaand gesprek.
Twijfel je, vraag het dan via een ander kanaal: bel de afzender op een nummer dat je al had, of stuur een nieuw bericht (niet als antwoord op de verdachte mail). Een echte afzender vindt dat niet vreemd.
Heb je toch iets geopend dat niet klopt? Haal de computer van het netwerk, wijzig vanaf een ander apparaat je wachtwoorden en schakel hulp in. De cursus Veilig online beschrijft dit stap voor stap.
In de praktijk: zo werkt het in de webmail
Bijlagen staan in de webmail boven de tekst van het bericht. Klik op de naam om te bekijken; via het pijltje naast de naam kies je onder andere downloaden. Alle bijlagen downloaden geeft één zipbestand. De Roundcube-handleiding beschrijft de knoppen bij Bijlagen openen en opslaan. In andere webmail, zoals Gmail of Outlook.com, werkt het vergelijkbaar: ook daar kun je een bijlage eerst in de browser bekijken voordat je hem downloadt.
Samenvatting
- Een bijlage is een deel van de mail (MIME), als tekst gecodeerd met base64; naam en soort kiest de afzender zelf.
- Gevaarlijk zijn programma's en scripts, snelkoppelingen en schijfbestanden, Office met macro's, html-bijlagen en zips met een wachtwoord.
- Lees een bestandsnaam van rechts naar links; alleen de laatste extensie telt en het pictogram bewijst niets.
- Bekijken in de browser is veiliger dan downloaden en openen.
- Twijfel je, controleer dan via een ander kanaal; ook een bekende afzender kan gehackt zijn.
Quiz
Opdracht
Opdracht A2.3: Welke bijlagen vertrouw je niet? Het materiaal bijlagen-1.txt staat onder deze opdracht: tien genummerde bijlagen, elk met de afzender en de situatie waarin de mail binnenkwam. Beoordeel elke bijlage met de drie vragen uit deze les (verwacht ik dit, past het bestand bij het verhaal, klopt de afzender) en met wat je weet over extensies. Vul de nummers in van de bijlagen die je niet opent. Het programma vergelijkt jouw verzameling met de antwoordsleutel en laat per bijlage zien of je keuze klopt, met de reden.
Verder lezen
Waar stappen in de webmail staan, gelden ze voor de webmail van WebOké; in andere webmail werkt het vergelijkbaar.
- Roundcube Webmail 3.2: Bijlagen openen en opslaan
- Gratis cursus Veilig online voor ondernemers 1.2: Phishing, CEO-fraude en factuurfraude
- Gratis cursus Veilig online voor ondernemers 3.5: Geklikt: wat nu?
- Mailbox overgenomen of spam vanaf je adres: zo ruim je op
- RFC 2045, MIME deel 1, met base64 (Engels): https://www.rfc-editor.org/rfc/rfc2045