
4. nodaļa · 4.8
Hotlink Bescherība
Citas tīmekļa vietnes var izvietot Jūsu vietnes attēlus tieši savā lapā, norādot saiti uz Jūsu failu. To sauc par hotlinkošanu. Tādā gadījumā Jūsu pakotne nodrošina datu plūsmu, kamēr apmeklētājs atrodas citā vietnē. Ar Hotlink Protection Jūs to varat bloķēt.
Kā tas darbojas
Pārlūkprogramma, ielādējot attēlu, nosūta informāciju par to, no kuras lapas pieprasījums nāk (atsauce jeb verwijzer). Hotlink Bescherming pārbauda šo informāciju. Ja pieprasījums nāk no vietnes, kuras nav Jūsu sarakstā, tā attēlu nesaņem.
Iestatīšana
- Augšpusē labajā pusē izvēlieties domēnu un sadaļā Account Manager noklikšķiniet uz Hotlink Protection.
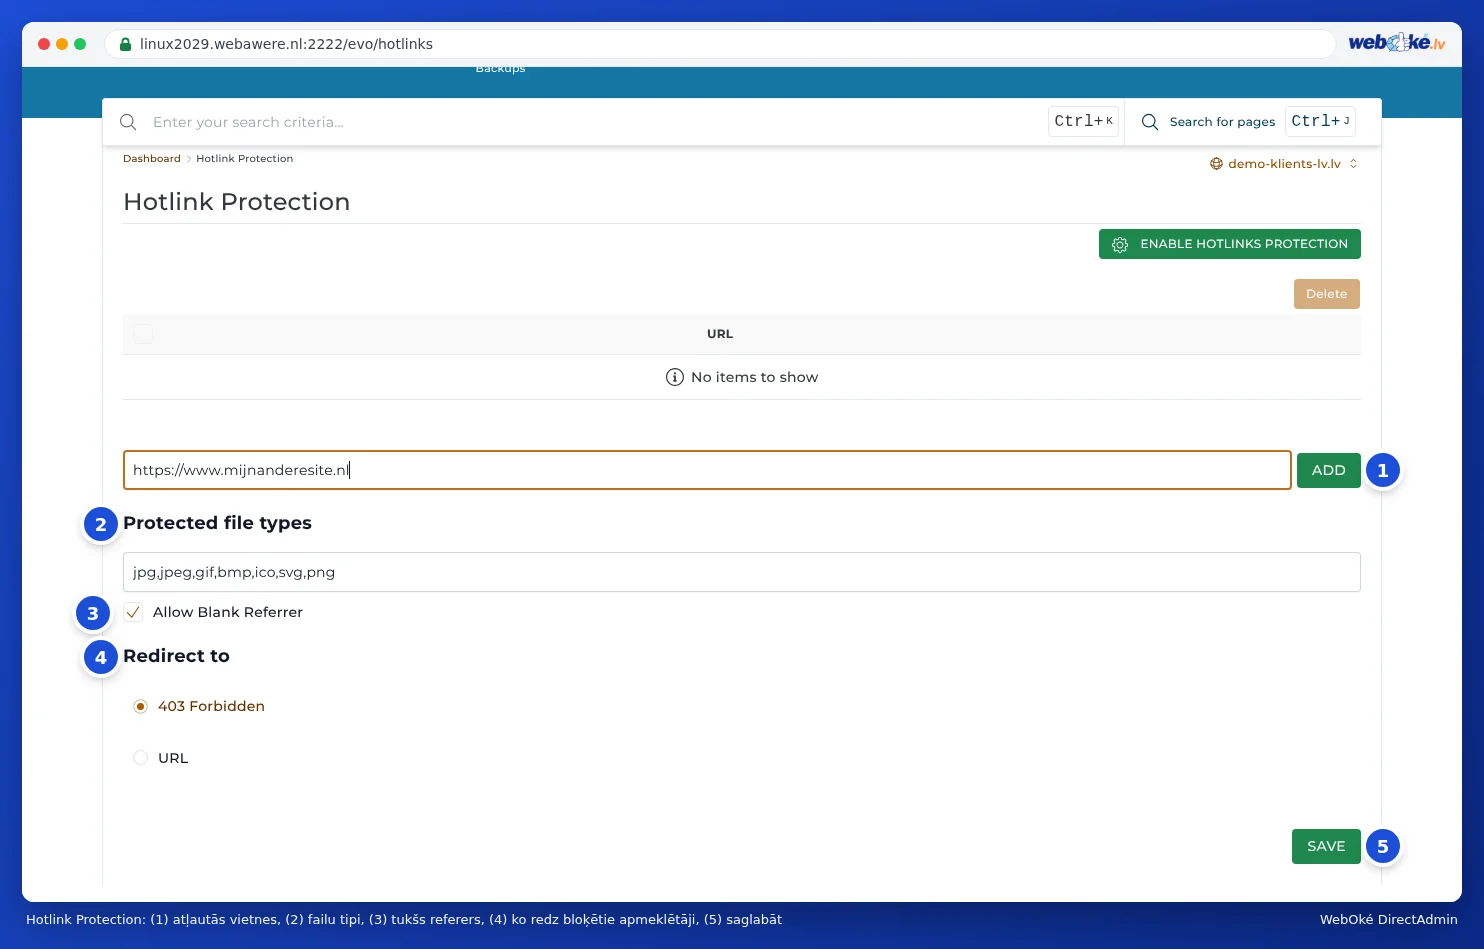
- URL sarakstā (1) norādiet adreses, kurām ir atļauts rādīt Jūsu attēlus. Ierakstiet adresi, piemēram, https://www.jusudomens.lv, un noklikšķiniet uz TOEVOEGEN. Katrā ziņā iekļaujiet savas pašas vietnes adreses, kā arī citas vietnes, kurām ir atļauts izmantot Jūsu attēlus.
- Pie Protected file types (2) ir norādīti failu tipi, kas tiek aizsargāti, atdalīti ar komatiem. Pēc noklusējuma tie ir jpg, jpeg, gif, bmp, ico, svg un png.
- Atstājiet ieslēgtu Allow Blank Referrer (3). Tad cilvēki joprojām varēs atvērt attēlu tieši.
- Pie Redirect to (4) izvēlieties, ko redzēs bloķēta vietne: 403 Forbidden (attēls netiek rādīts) vai URL, piemēram, attēlu ar Jūsu logotipu.
- Noklikšķiniet uz OPSLAAN (5) un pēc tam uz BEWERK HOTLINKS BESCHERMING, lai ieslēgtu aizsardzību.
Ņemiet vērā: Saraksts nedrīkst būt tukšs. Ja tajā nav neviena atļauta domēna, DirectAdmin aizsardzību nekavējoties no jauna izslēdz. Tad Jūs redzēsiet paziņojumu Omdat er geen toegestane domeinen zijn, is de Hotlink-bescherming uitgeschakeld.
Iespējamās problēmas
- Attēli Jūsu pašas vietnē vairs nedarbojas. Pievienojiet sarakstam visas Jūsu vietnes adreses: gan ar www, gan bez tā, Jūsu pointerus un subdomēnus. Ja izmantojat CDN, pievienojiet arī tā adresi.
- Jūsu attēli pazūd no Google Attēliem vai no ziņām sociālajos tīklos. Arī tie Jūsu attēlus ielādē no cita adreses. Ja vēlaties, lai tie turpinātu darboties, pievienojiet tos sarakstam vai aizsargājiet tikai tos failu tipus, kuriem tas tiešām ir nepieciešams.
- Attēlu vietā parādās kļūda 403. Tas var būt saistīts ar hotlink aizsardzību. Uz brīdi to izslēdziet, lai pārbaudītu.
Hotlink Bescherming var izslēgt tajā pašā lapā ar pogu, kas izslēdz aizsardzību.