Hoofdstuk 6 · 6.6
Let's Encrypt lukt niet: oorzaken en oplossingen
Lukt het aanvragen van een gratis certificaat niet, dan ligt dat bijna altijd aan de DNS: Let's Encrypt kan je server niet bereiken via je domeinnaam. Hieronder vind je de meldingen die je kunt tegenkomen, en wat je eraan doet.
Waar zie je wat er misging?
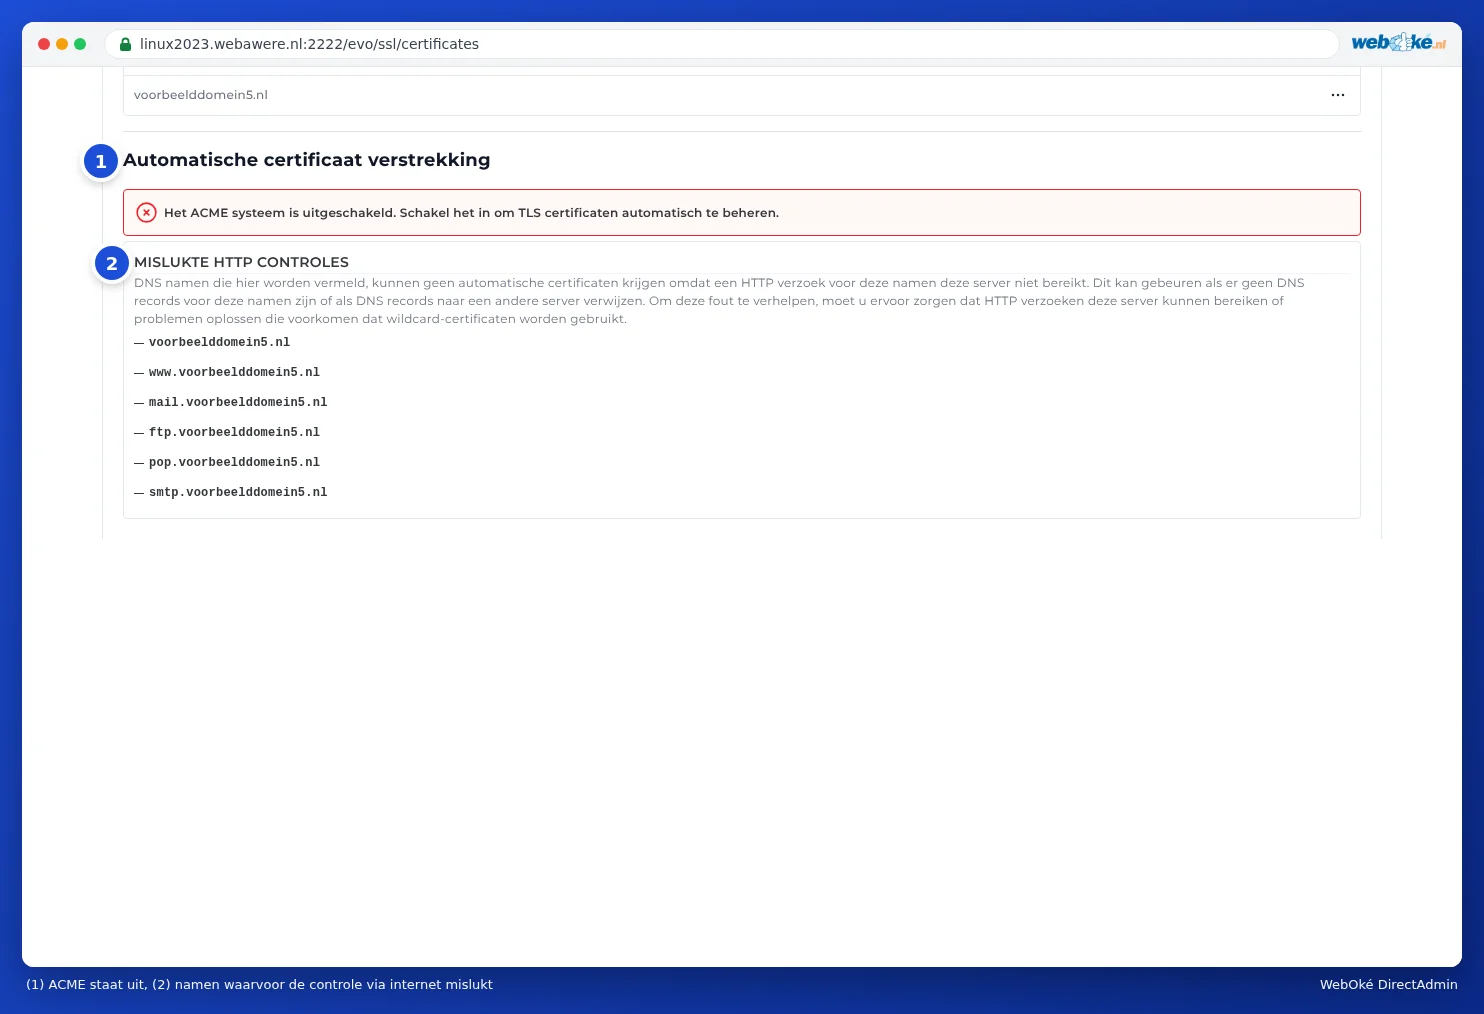
- Onderaan Certificaten beheren, bij MISLUKTE HTTP CONTROLES: de namen waarvoor de controle niet lukte.
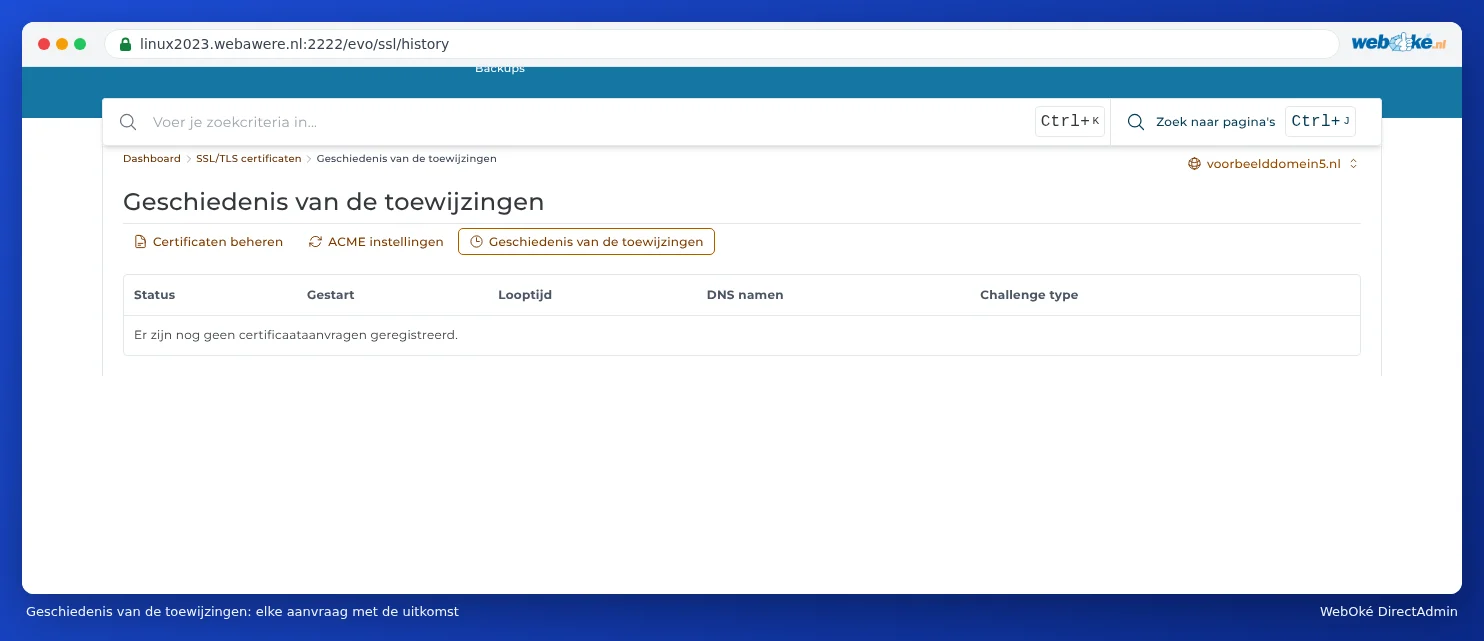
- Bij Geschiedenis van de toewijzingen: elke aanvraag met de Status, wanneer hij Gestart is, de DNS namen en het Challenge type (de manier van controleren).
De meldingen en wat je doet
Het ACME systeem is uitgeschakeld
Het automatisch aanvragen staat uit voor dit domein. Zet het aan bij ACME instellingen (zie Een gratis Let's Encrypt-certificaat aanvragen, stap 3).
Mislukte HTTP controles
DirectAdmin legt het er zelf bij uit: DNS namen die hier worden vermeld, kunnen geen automatische certificaten krijgen omdat een HTTP verzoek voor deze namen deze server niet bereikt. Dit kan gebeuren als er geen DNS records voor deze namen zijn of als DNS records naar een andere server verwijzen.
Wat je doet:
- Wijst het domein nog naar je oude provider? Dat is de meest voorkomende oorzaak, bijvoorbeeld net na een verhuizing. Pas de DNS of nameservers aan en wacht tot het overal zichtbaar is (zie Wanneer werkt een wijziging? Wachttijd en TTL). Vraag daarna opnieuw aan.
- Klopt het AAAA-record? Let's Encrypt controleert ook via IPv6. Wijst het A-record naar ons maar het AAAA-record nog naar een andere server, dan mislukt de controle. Pas het AAAA-record aan of verwijder het (zie Een A- of AAAA-record toevoegen of wijzigen).
- Gebruik je de proxy van Cloudflare (oranje wolkje)? Zet die tijdelijk uit tot het certificaat er is (zie DNS in Mijn WebOké en bij externe nameservers zoals Cloudflare).
- Staat alleen mail, ftp, pop of smtp in de lijst, en gebruik je die namen niet omdat je e-mail ergens anders staat? Dan is dat geen probleem: je website krijgt gewoon een certificaat.
- Blokkeert je website de controle? Let's Encrypt haalt een bestand op uit de map /.well-known/acme-challenge/ van je site. Een eigen regel in .htaccess, een beveiligingsplugin of een map met een wachtwoord kan dat tegenhouden. Haal zo'n regel tijdelijk weg of maak een uitzondering voor .well-known.
CAA controle mislukt
Met een CAA-record in je DNS bepaal je welke partijen certificaten voor je domein mogen uitgeven. Staat er een CAA-record zonder letsencrypt.org, dan weigert Let's Encrypt. Voeg letsencrypt.org toe aan het CAA-record of verwijder het record (zie DNS Beheer openen en de records lezen).
De tarieflimiet van ACME is bereikt
Let's Encrypt geeft per domein maar een beperkt aantal certificaten per week, en blokkeert tijdelijk na veel mislukte pogingen. Wacht een uur tot een dag en probeer het daarna opnieuw. Blijf niet steeds opnieuw klikken: los eerst de oorzaak op.
De wildcard lukt niet
Een wildcard kan alleen als de DNS bij WebOké staat. Staat je DNS ergens anders, zet dan in ACME instellingen Geef de voorkeur aan wildcard certificaten uit (zie Certificaat voor www, subdomeinen en wildcard).
Er staat een andere aanbieder ingesteld
Kijk bij ACME instellingen of bij ACME aanbieder Let's Encrypt staat: Standaard (Let's Encrypt), of Andere met daaronder Let's Encrypt. Een andere aanbieder kan eigen voorwaarden of een eigen account vereisen.
Ik krijg een certificaat op naam van de server
Zie je bij je domein of subdomein een certificaat voor bijvoorbeeld linux2023.webawere.nl, met een waarschuwing dat de naam niet klopt? Dan heeft die naam nog geen eigen certificaat en laat de server zijn eigen certificaat zien. Los de oorzaak hierboven op en vraag opnieuw aan.
Mijn site is offline sinds ik iets met SSL heb gedaan
- Heb je HSTS aangezet terwijl het certificaat nog niet werkte? Zet HSTS uit en vraag het certificaat aan (zie Bezoekers altijd naar https sturen).
- Heb je een eigen certificaat geüpload dat niet bij de naam past of verlopen is? Verwijder het in de Certificaatlijst, zodat DirectAdmin weer een gratis certificaat kan aanvragen.
- Zie je bij https een andere of lege pagina, met de tekst dat je een index.html in private_html moet zetten? Dan is private_html bij jouw domein een losse map. Vraag ons via een ticket om private_html naar public_html te laten wijzen (zie Instellingen van een domein: SSL, PHP, www en private_html).
Kom je er niet uit?
Vraag de AI-assistent in Mijn WebOké om je certificaat te controleren, of maak een ticket aan. Vermeld je domeinnaam en wat je ziet bij Mislukte HTTP controles of in de Geschiedenis.