Hoofdstuk 6 · 6.4
Bezoekers altijd naar https sturen
Ook met een certificaat kan een bezoeker je site nog via http:// openen, zonder slotje. Stuur iedereen daarom automatisch door naar https. Doe dat pas als het certificaat werkt: open eerst zelf https://jouwdomein.nl en https://www.jouwdomein.nl en controleer het slotje.
Forceer SSL met https omleiding
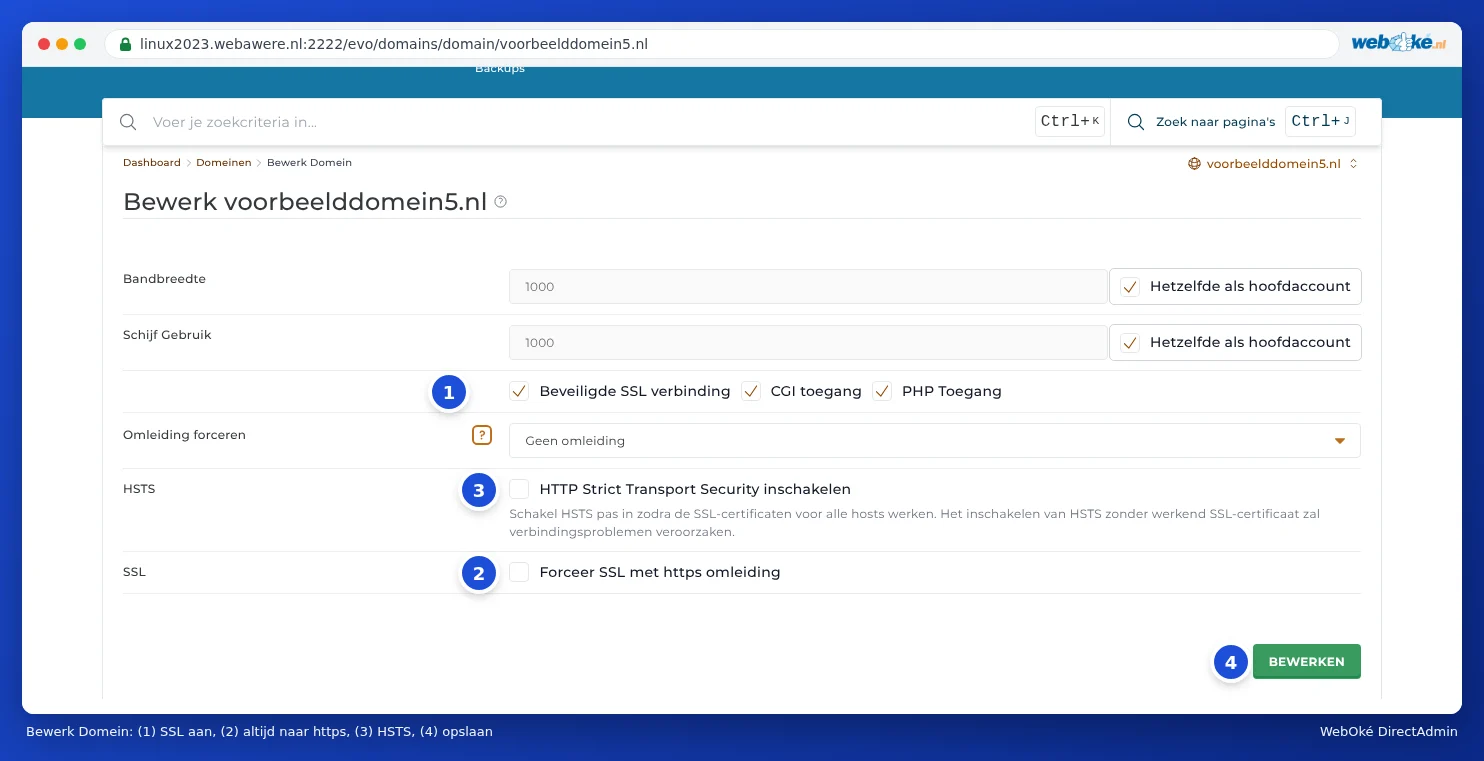
- Klik onder Accountbeheer op Domeinen en dan op je domeinnaam.
- Controleer of Beveiligde SSL verbinding (1) aan staat. Alleen dan zie je de opties hieronder.
- Zet bij SSL de schakelaar Forceer SSL met https omleiding (2) aan.
- Klik op BEWERKEN (4).
Vanaf nu gaat iedereen die http://jouwdomein.nl opent, automatisch naar https://jouwdomein.nl.
HSTS
Daarboven staat HSTS met de schakelaar HTTP Strict Transport Security inschakelen (3). Daarmee vertelt je site aan browsers: open mij voortaan alleen nog via https. Dat is net iets veiliger dan alleen doorsturen.
Let op: DirectAdmin zegt het er zelf bij: zet HSTS pas aan als de certificaten voor alle namen werken. Browsers onthouden HSTS lange tijd. Werkt het certificaat later niet, dan kunnen bezoekers je site helemaal niet meer openen, ook niet via http. Twijfel je, laat HSTS dan uit.
Of met .htaccess of je website zelf
Je kunt ook doorsturen met een regel in .htaccess, of met een instelling of plugin in je website. Gebruik er maar één. Twee doorsturingen tegelijk (bijvoorbeeld Forceer SSL en ook een regel in .htaccess die anders werkt) geven soms een rondje: de browser meldt dan dat de pagina niet goed doorverwijst.
In WordPress zet je bij Instellingen, Algemeen beide adressen op https://. Dat is nodig voor een slotje zonder waarschuwingen (zie Geen slotje of 'niet veilig': mixed content oplossen).
Veelgestelde vragen
Forceer SSL staat aan, toch kom ik nog op de onbeveiligde site
- Je browser kan de oude pagina nog onthouden. Probeer een privévenster.
- Staat er in public_html een .htaccess met eigen regels die eerder doorsturen, bijvoorbeeld van een cacheplugin? Die gaan soms voor. Zet de https-regel dan bovenaan in .htaccess, of laat de plugin naar https sturen.
- Komt je site via een pointer of subdomein binnen? Zet daar dan ook https aan, en zorg dat die naam in het certificaat zit.
Na het aanzetten krijg ik 'te veel omleidingen'
Dan sturen twee instellingen elkaar heen en weer, bijvoorbeeld Forceer SSL en een plugin, of de proxy van Cloudflare met de SSL-stand Flexible. Zet één van de twee uit. Gebruik je Cloudflare, kies dan de SSL-stand Full (strict).