
Capítulo 5 · 5.5
Assistentes de DNS: MX, SPF, DMARC, CAA e SRV
Alguns registos são difíceis de escrever manualmente. Por isso, a janela de um registo DNS tem campos e botões extra para alguns tipos. Pode abrir a janela no separador DNS com + Adicionar registo (ver Gerir o DNS: adicionar, alterar e eliminar registos) e depois escolher o tipo.
Registo MX
Clique em + Registo MX, ou escolha o tipo MX. O nome já está definido como @, o próprio domínio.

- Prioridade (1): quando existem vários registos MX, o valor mais baixo é tentado primeiro. 10 é um valor habitual.
- Servidor de correio (2): o nome do servidor de correio, com um ponto no final.
Atenção: registos MX incorretos significam que deixa de receber e-mail. Copie sempre os valores do seu fornecedor de e-mail.
SPF: quem pode enviar e-mail em nome do seu domínio?
O SPF é um registo TXT com uma lista de servidores autorizados a enviar e-mail em nome do seu domínio. Escolha o tipo TXT e defina Tipo de registo TXT (1) como SPF. Se já tiver um registo SPF, clique em Gerir junto a SPF no cartão Definições de e-mail. A janela irá então ler o seu registo existente.
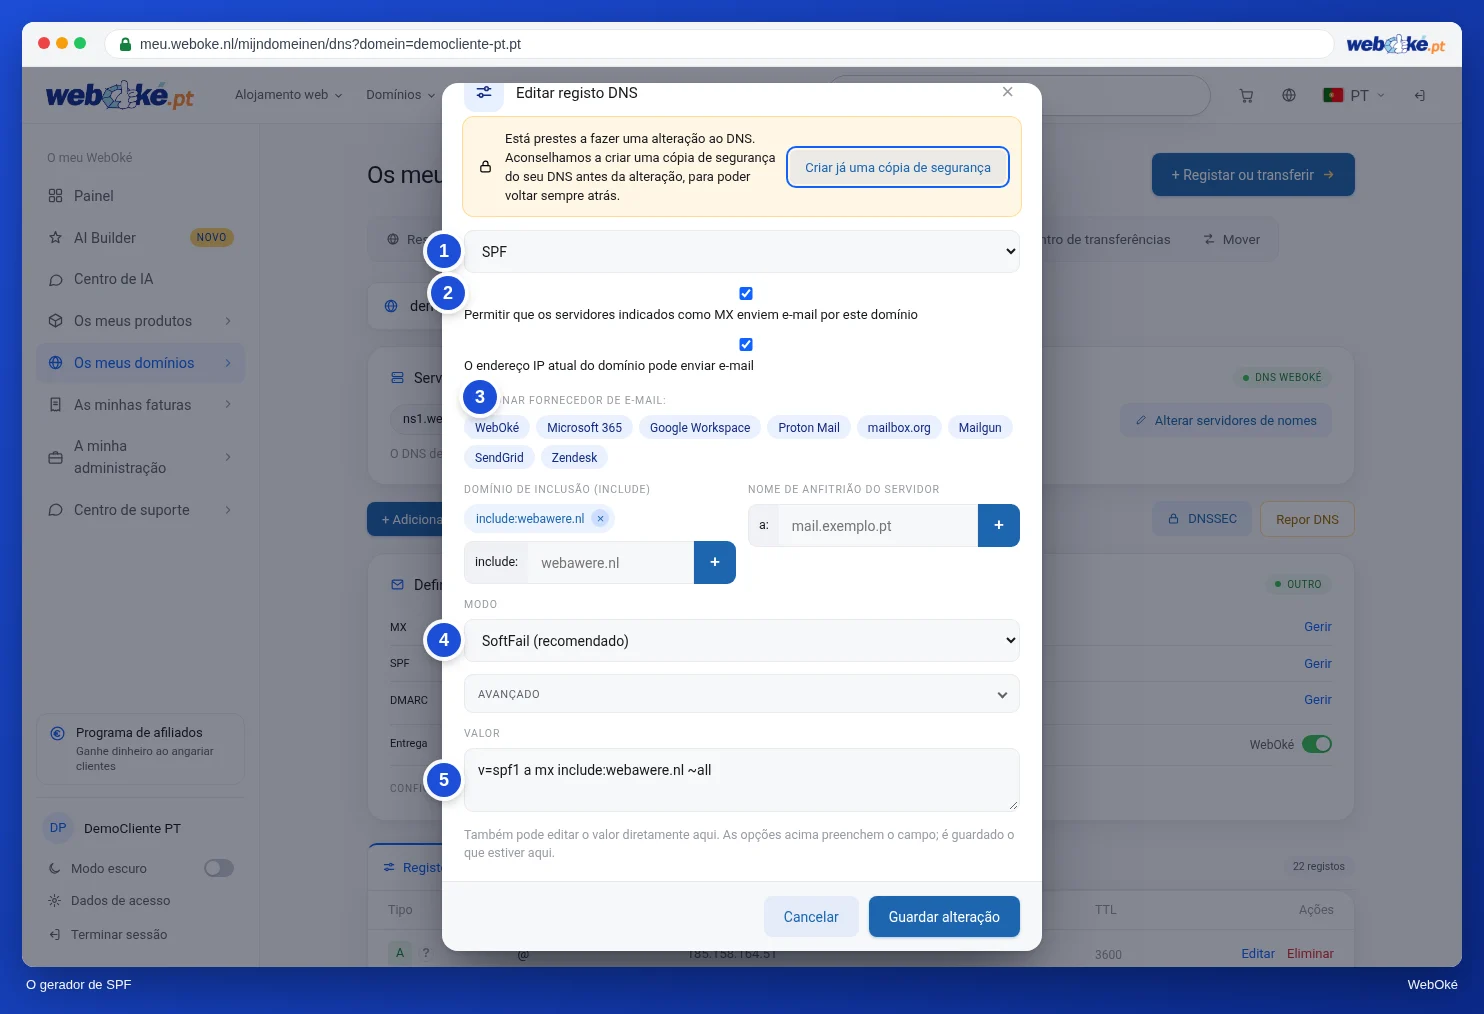
- Com as caixas de verificação (2) dá autorização aos servidores dos seus registos MX e ao endereço IP do seu domínio.
- Em Adicionar fornecedor (3), clique no seu fornecedor de e-mail ou serviço de envio: WebOké, Microsoft 365, Google Workspace, Proton Mail, mailbox.org, Mailgun, SendGrid ou Zendesk. Se o seu não constar da lista, introduza um domínio de inclusão ou um nome de servidor e clique no sinal de mais.
- Escolha o Modo (4): o que os destinatários fazem com e-mail proveniente de um servidor que não consta da lista. SoftFail (recomendado) marca o e-mail como suspeito; é por aqui que deve começar e é a opção predefinida. Fail (rigoroso, quando tudo estiver correto) faz com que o e-mail seja recusado: só deve escolher esta opção quando tiver a certeza de que todos os serviços que enviam e-mail em nome do seu domínio constam da lista. Neutro não faz nada.
- Em Funcionalidades avançadas encontra ainda endereços IP individuais e algumas opções menos comuns.
- Em Valor (5) vê o registo que será guardado. Também pode ajustá-lo aqui manualmente.
Atenção: um domínio só pode ter um registo SPF. Se existirem dois, o SPF torna-se inválido. Por isso, ajuste o registo existente em vez de criar um segundo.
DMARC: o que acontece ao e-mail falsificado?
O DMARC diz aos servidores de e-mail o que fazer com mensagens que afirmam falsamente vir do seu domínio. Escolha o tipo TXT e defina Tipo de registo TXT como DMARC, ou clique em Gerir junto a DMARC no cartão Definições de e-mail. O nome torna-se automaticamente _dmarc.

- Política para o domínio (1): Nenhuma (apenas relatórios), Quarentena (para spam) ou Recusar.
- E-mail de relatórios (RUA) (2): o endereço onde recebe os relatórios diários dos principais fornecedores de e-mail.
- Funcionalidades avançadas (3): inclui, entre outras, uma política separada para subdomínios, um endereço para relatórios forenses (RUF), uma percentagem e o rigor da verificação. Deixe a percentagem em 100: na nova norma DMARC (RFC 9989, 2026), este campo deixará de existir.
- Valor (4): o registo tal como será guardado.
Sugestão: comece com Nenhuma (apenas relatórios) e um endereço de relatórios. Observe os relatórios durante algumas semanas e, depois, defina a política para Quarentena (para spam) e, posteriormente, para Recusar. Assim evita que o seu próprio e-mail seja bloqueado. Num pacote de alojamento, o registo já está, por predefinição, em Recusar; pode mantê-lo assim se todo o seu e-mail passar pela WebOké.
Registo CAA
Com um registo CAA, define que entidades podem emitir um certificado SSL para o seu domínio. Escolha o tipo CAA e preencha:

- Flag: mantenha este valor em 0.
- Tag: issue para certificados normais, issuewild para certificados wildcard ou iodef para um endereço de notificação.
- Valor: a entidade emissora, por exemplo letsencrypt.org.
Atenção: ao definir um registo CAA, apenas as entidades emissoras indicadas poderão continuar a emitir certificados. Se utilizar o certificado SSL gratuito do seu pacote de alojamento (Let's Encrypt), inclua também letsencrypt.org num registo CAA.
Registo SRV
Um registo SRV encaminha um serviço para o servidor e a porta corretos. É necessário, por exemplo, para chamadas pela internet ou para alguns serviços da Microsoft. Escolha o tipo SRV.

- Nome: normalmente no formato _serviço._protocolo, por exemplo _sip._tls.
- Prioridade e Peso: determinam qual servidor é utilizado primeiro quando existem vários. Mantenha os valores, a menos que o seu fornecedor indique o contrário.
- Porta: a porta do serviço.
- Destino: o servidor, com um ponto no final.
Em cada tipo, clique em Guardar registo se tudo estiver correto, ou em Cancelar para não alterar nada.