
Parte 2 · 2.4
ERR_SSL e outros erros de certificado no navegador
Em vez do seu site, o navegador mostra uma mensagem sobre a ligação segura? Nesse caso, o https não está a funcionar corretamente para este endereço. Na WebOké, cada domínio recebe um certificado Let's Encrypt gratuito que é renovado automaticamente, mas apenas se o domínio apontar para o nosso servidor.
Como é a mensagem
| Mensagem no navegador | O que significa normalmente? |
|---|---|
| NET::ERR_CERT_COMMON_NAME_INVALID, ou um certificado em nome do servidor (como linux2023.webawere.nl) | O nome que está a abrir não consta do certificado. Por exemplo, www, um subdomínio ou um ponteiro de domínio sem certificado próprio. |
| NET::ERR_CERT_DATE_INVALID, certificado expirado | O certificado não foi renovado a tempo, porque a Let's Encrypt não conseguiu verificar o seu domínio. |
| ERR_SSL_PROTOCOL_ERROR ou outra mensagem com ERR_SSL | Não é possível estabelecer uma ligação segura correta para este endereço. Muitas vezes porque ainda não existe um certificado para esse nome, ou porque o domínio aponta para outro servidor. |
| Não seguro, embora o certificado funcione | Conteúdo misto: a página ainda carrega elementos através de http://. Consulte Sem cadeado ou "Não seguro": resolver conteúdo misto. |
As causas no nosso serviço
- O seu domínio (ainda) não aponta para nós, por exemplo logo após uma transferência. Verifique também o registo AAAA (IPv6): se ainda apontar para outro servidor, a verificação falha.
- Está a utilizar o proxy da Cloudflare (nuvem laranja).
- Existe um registo CAA sem letsencrypt.org.
- Uma regra no .htaccess, um plugin ou uma pasta protegida bloqueia a pasta /.well-known/acme-challenge/.
- Em tempos carregou um certificado próprio que entretanto expirou.
Como resolver
- Verifique com a ferramenta Saúde do domínio se o seu domínio aponta para nós.
- No DirectAdmin, abra Certificados SSL/TLS. Em baixo, em Verificações HTTP falhadas, veja para que nomes a verificação falha.
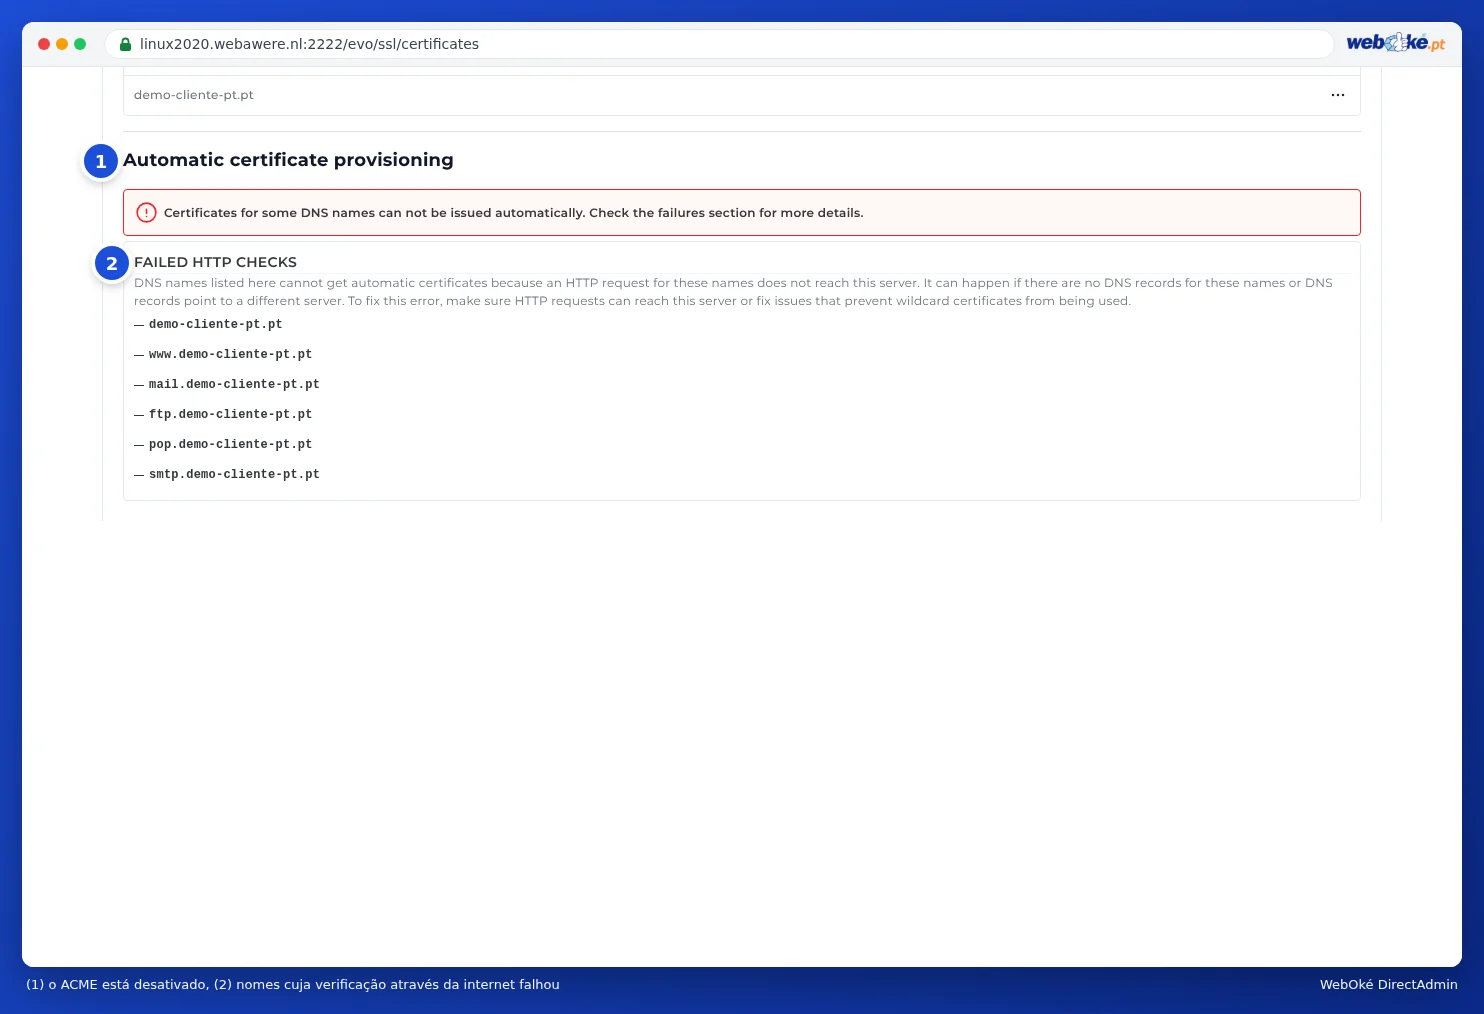
(1) O ACME está desativado, (2) nomes para os quais a verificação falha - Resolva a causa: corrigir o DNS ou o registo AAAA, desativar temporariamente o proxy da Cloudflare, completar o registo CAA ou remover o bloqueio da pasta .well-known.
- Em seguida, em Emissão automática de certificados, clique em Pedir agora. Não clique repetidamente: após muitas tentativas falhadas, a Let's Encrypt bloqueia o seu domínio durante um período entre uma hora e um dia.
- O redirecionamento para https está ativo e ainda não existe certificado? Desative-o até lá.
Atenção: O navegador mostra um erro de certificado sem botão para continuar mesmo assim? Nesse caso, o navegador memorizou o HSTS para o seu site. Não é possível ignorar esta mensagem: primeiro, garanta que tem um certificado a funcionar.
Quando deve contactar-nos?
O seu domínio aponta para nós, não aparece nada em Verificações HTTP falhadas e a mensagem continua? Nesse caso, contacte-nos.
Pergunte primeiro ao assistente de IA no O meu WebOké, ou crie um chamado através de Centro de suporte e depois Abrir um pedido de suporte. Envie:
- o seu nome de domínio
- uma captura de ecrã da mensagem no navegador
- o que aparece em Verificações HTTP falhadas
Nunca envie a sua palavra-passe.
Explicação detalhada: Ativar, renovar e resolver problemas do certificado SSL e O Let's Encrypt não funciona: causas e soluções.