
Modul 8 · 8.1
Lozinka i provjera u dva koraka
Modul 8: Sigurno i bez brige · Vrijeme čitanja: 10 min
Cilj učenja: Nakon ove lekcije moći ćete objasniti što je jaka lozinka za Vaš poštanski sandučić, što trebate napraviti na svojim uređajima nakon promjene lozinke, kako nastaje kôd iz aplikacije za autentifikaciju te što provjera u dva koraka u webmailu štiti, a što ne.
Ključni pojmovi: lozinka poštanskog sandučića, upravitelj lozinki, provjera u dva koraka, TOTP, zajednička tajna, QR kôd, kôd za oporavak, odstupanje sata, IMAP i SMTP bez drugog koraka
Zašto je Vaš poštanski sandučić najvažniji račun
Vaš poštanski sandučić je svežanj ključeva Vašeg života na internetu. Gotovo svaka usluga šalje poveznicu za ponovno postavljanje lozinke na Vašu e-poštu. Tko ima pristup Vašem sandučiću, može dakle preuzeti i Vašu web trgovinu, Vaše računovodstvo i Vaše društvene mreže. Osim toga, može slati e-poštu u Vaše ime, klijentima koji Vam vjeruju. Ukradeni poštanski sandučić zato se često koristi za prijevare s računima ili za slanje neželjene pošte. Ovo posljednje stvara probleme cijeloj Vašoj domeni: drugi poslužitelji počinju odbijati Vašu e-poštu.
Dvije stvari drže uljeza vani: dobra lozinka i drugi korak pri prijavi.
Jaka lozinka je prije svega duga i jedinstvena
Vaša lozinka poštanskog sandučića pripada jednoj adresi e-pošte. Ona nije ista kao lozinka Vašeg korisničkog računa ili upravljačke ploče Vašeg paketa (lekcija 1.3).
Što čini lozinku jakom? Ne uskličnik iza neke riječi, nego duljina i slučajnost. Napadači isprobavaju procurjele lozinke i popise često korištenih riječi i uzoraka. "Ljeto2026!" nalazi se na takvom popisu; niz od četiri nasumične riječi ili dvadeset nasumičnih znakova ne nalazi se. Jednako je važno da je lozinka jedinstvena. Ako procuri web trgovina u kojoj ste koristili istu lozinku, kriminalci će je isprobati i na Vašem poštanskom sandučiću.
Praktično rješenje je upravitelj lozinki: program koji za svaku uslugu stvara i pamti dugu nasumičnu lozinku. Vi tada pamtite samo jednu jaku glavnu lozinku.
Nakon promjene: ažurirajte sve uređaje
Lozinku mijenjate u webmailu pod Postavke > Lozinka ili u upravljačkoj ploči svog paketa ako se više ne sjećate stare. Od tog trenutka nova lozinka vrijedi posvuda: u webmailu, na Vašem telefonu i u Vašem programu za e-poštu.
Ovdje često nešto pođe po zlu. Ivana Kovačić u ponedjeljak mijenja lozinku za ivana@example.com. Svoje prijenosno računalo odmah ažurira. Na stari tablet u kuhinji zaboravi. Taj se tablet i dalje svakih nekoliko minuta prijavljuje sa starom lozinkom. Nakon određenog broja neuspjelih pokušaja vatrozid poslužitelja vidi vezu koja stalno pokušava s pogrešnom lozinkom i blokira IP adresu. Budući da tablet i prijenosno računalo kod kuće dijele istu IP adresu, Ivana odjednom ni na prijenosnom računalu ne može pristupiti svojoj e-pošti, a ponekad ni svojoj web stranici.
Zato nakon promjene odmah ažurirajte sve uređaje: telefon, tablet, program za e-poštu na računalu te eventualni pisač ili skener koji šalje e-poštu.
Provjera u dva koraka: nešto što znate i nešto što imate
Uz provjeru u dva koraka (u webmailu se zove Provjera u dva koraka) pri prijavi su Vam potrebne dvije stvari: Vaša lozinka (nešto što znate) i kôd s Vašeg telefona (nešto što imate). Netko tko Vašu lozinku dobije putem phishinga ili curenja podataka time još ne može ući.
Kôd dolazi iz aplikacije za autentifikaciju, primjerice aplikacije Vašeg upravitelja lozinki ili zasebne aplikacije za takve kodove. Metoda se zove TOTP, time-based one-time password (jednokratna lozinka temeljena na vremenu), i opisana je u RFC 6238. Ovako funkcionira:
- Pri uključivanju webmail stvara zajedničku tajnu: nasumični niz znakova. Vidite je kao tajni ključ i kao QR kôd.
- QR kôd skenirate aplikacijom. Od tada poslužitelj i Vaš telefon znaju istu tajnu.
- Svakih 30 sekundi oba uređaja iz tajne i trenutnog vremena izračunavaju šesteroznamenkasti kôd.
- Pri prijavi poslužitelj uspoređuje Vaš kôd sa svojim vlastitim rezultatom.
Iz toga slijede dvije stvari. Aplikaciji nije potreban internet: ona računa samo s tajnom i satom. A sat mora biti točan. Ako Vaš telefon kasni ili žuri nekoliko minuta, računa s drugim vremenskim razdobljem i kôd neće biti točan. Postavite vrijeme na telefonu na automatsko.
Treća posljedica: QR kôd jest tajna. Tko ima njegovu fotografiju ili snimku zaslona, može stvarati iste kodove. Zato ga nikada ne dijelite i ne spremajte ga kao sliku.
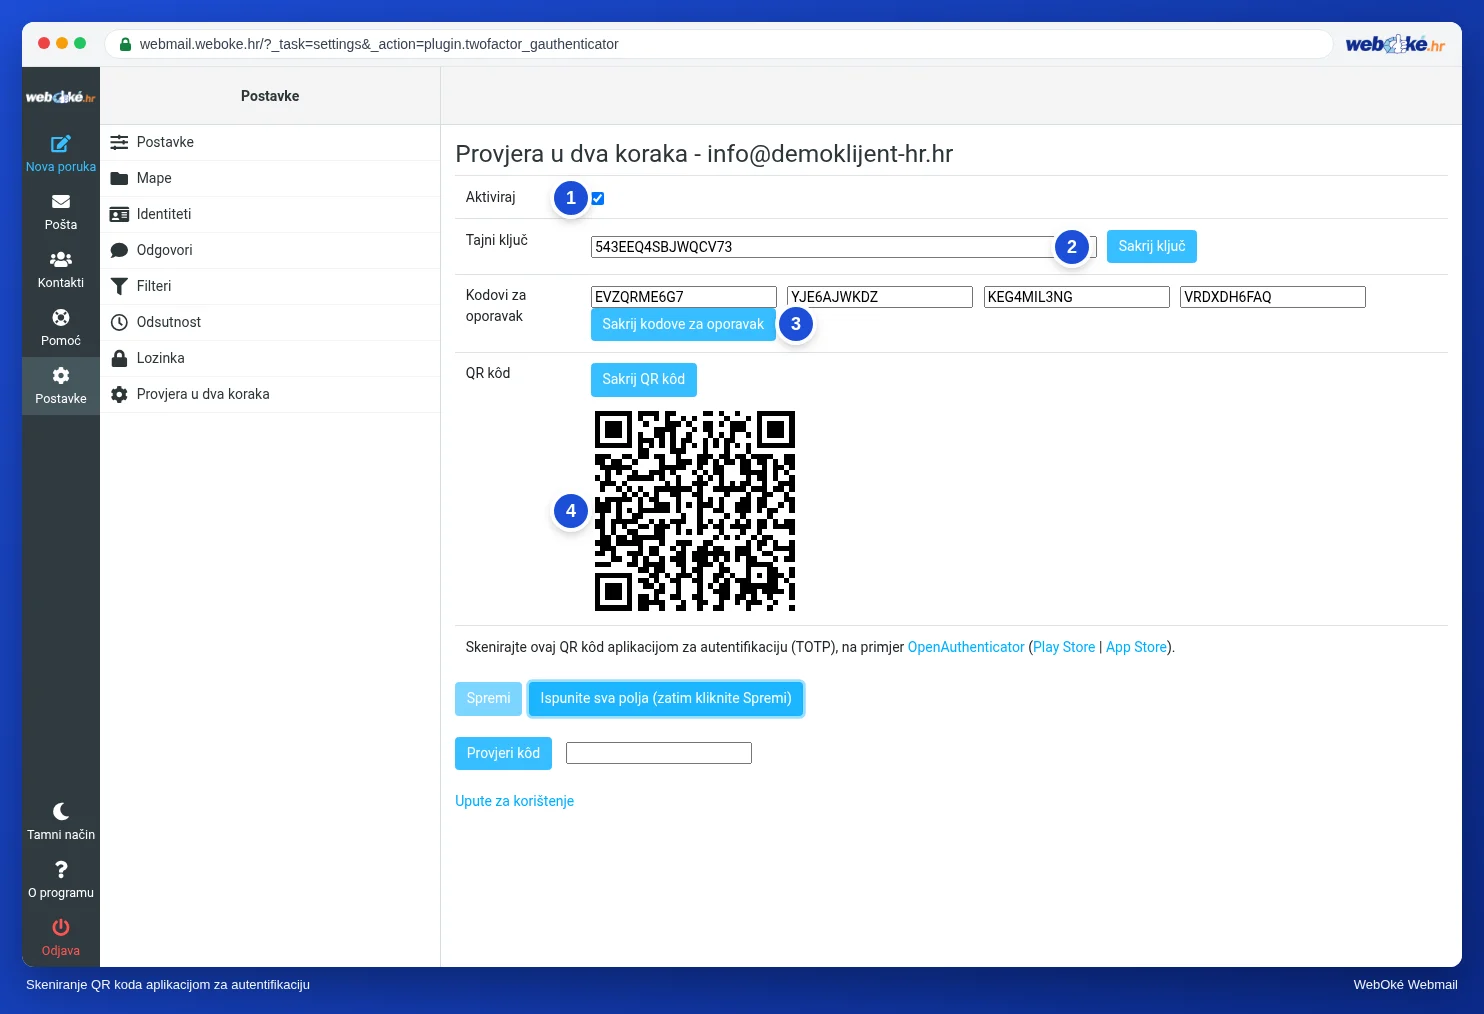
Na slici vidite zaslon na kojem uključujete provjeru u dva koraka, s tajnim ključem, kodovima za oporavak i QR kodom.
Kodovi za oporavak i izgubljeni telefon
Pri uključivanju dobivate i četiri koda za oporavak. Svaki vrijedi jednom, umjesto koda iz aplikacije. Oni su Vaš rezervni ključ ako je Vaš telefon pokvaren, ukraden ili zamijenjen. Čuvajte ih na drugom mjestu od telefona: u upravitelju lozinki ili na papiru u ladici.
Ako upotrijebite kôd za oporavak, odmah ponovno postavite provjeru u dva koraka sa svojim novim telefonom. Tada ćete dobiti i nove kodove za oporavak. Ako više nemate kodova za oporavak, Vaš pružatelj usluge e-pošte može isključiti drugi korak za Vaš poštanski sandučić, nakon što provjeri Vaš identitet.
Na vlastitom računalu pri prijavi možete odabrati da Vas webmail 30 dana ne traži ponovno kôd. Na zajedničkom računalu to nikada ne činite.
Što provjera u dva koraka ne štiti
Ovo je najvažnija zamka i mnogi je ne poznaju. Provjera u dva koraka u webmailu vrijedi samo za webmail. Vaš program za e-poštu i aplikacija za e-poštu na telefonu prijavljuju se putem IMAP-a (preuzimanje) i SMTP-a (slanje), a oni traže samo Vašu lozinku. Napadač koji ima Vašu lozinku dakle i dalje može putem programa za e-poštu čitati Vašu e-poštu i slati poruke u Vaše ime.
Zato je provjera u dva koraka dopuna, a ne zamjena. Vaša lozinka i dalje mora biti duga i jedinstvena. Provjeru u dva koraka za svoj korisnički račun postavljate zasebno; to je drugi račun s vlastitom zaštitom.
Kod velikih usluga kao što su Gmail ili Outlook.com to funkcionira malo drugačije: ondje drugi korak često vrijedi za cijeli račun, a programu za e-poštu potrebna je zasebna lozinka za aplikaciju ili vlastiti način prijave. Ideja je ista: lozinka plus nešto što imate.
U praksi: ovako to funkcionira u webmailu
Lozinku mijenjate pod Postavke > Lozinka, a provjeru u dva koraka uključujete pod Postavke > Provjera u dva koraka. Ondje označite kvačicu Aktiviraj, pustite webmail da ispuni polja, skenirate QR kôd, provjerite jedan kôd i spremite. Koraci su opisani u priručniku za Roundcube (10.3, 10.4 i 10.5). Drugi webmailovi imaju slične postavke, često pod Security.
Sažetak
- Vaš poštanski sandučić je ključ Vaših drugih računa: zaštitite ga dugom, jedinstvenom lozinkom iz upravitelja lozinki.
- Nakon promjene lozinke ažurirajte sve uređaje; uređaj sa starom lozinkom može uzrokovati blokiranje Vaše IP adrese.
- TOTP svakih 30 sekundi stvara kôd iz zajedničke tajne i vremena; sat Vašeg telefona mora biti točan, a QR kôd je tajna.
- Četiri koda za oporavak čuvajte izvan telefona; svaki kôd vrijedi jednom.
- Provjera u dva koraka u webmailu štiti samo webmail, a ne IMAP i SMTP u Vašem programu za e-poštu.
Kviz
Zadatak
Zadatak A8.1: Vježbajte s aplikacijom za autentifikaciju. Kliknite gumb za tajnu za vježbu. Dobit ćete QR kôd računa za vježbu. Skenirajte ga aplikacijom za autentifikaciju po izboru (ili prepišite prikazani ključ) i unesite šesteroznamenkasti kôd koji aplikacija prikazuje. Program s istom tajnom za vježbu i vremenom provjerava je li Vaš kôd točan; kôd iz prethodnog ili sljedećeg vremenskog razdoblja također se priznaje, tako da malo odstupanje sata nije problem. Zeleno: kôd je točan. Crveno: kôd nije točan; tada provjerite sat svog telefona i koristite li pravi redak u aplikaciji. Tajna za vježbu ne pripada Vašem poštanskom sandučiću, nema nikakvu vrijednost i nestaje u roku od 24 sata. Nakon toga uklonite račun za vježbu iz aplikacije.
Daljnje čitanje
Gdje su navedeni koraci u webmailu, oni vrijede za webmail tvrtke WebOké; u drugim webmailovima postupak je sličan.
- Roundcube Webmail 10.3: Uključivanje provjere u dva koraka
- Roundcube Webmail 10.4: Prijava s potvrdom u dva koraka
- Roundcube Webmail 10.5: Promjena lozinke Vašeg poštanskog sandučića
- Promjena lozinke ili ograničenja adrese e-pošte
- Upravitelj lozinki i passkeyji: ovako sigurno uredite svoju prijavu
- Besplatan tečaj Sigurno poslovanje na internetu za poduzetnike 2.1: Što je zapravo jaka lozinka
- Besplatan tečaj Sigurno poslovanje na internetu za poduzetnike 2.3: Dvofaktorska autentifikacija: kodovi, aplikacije i SMS
- RFC 6238, TOTP: Time-Based One-Time Password Algorithm (na engleskom): https://www.rfc-editor.org/rfc/rfc6238