
Proteggere la Sua VPS: i primi cinque minuti
Un nuovo server su internet viene scansionato in pochi minuti da bot che provano a indovinare le password. Con questi passaggi Lei sarà ben protetto. Li esegua come root.
1. Aggiornare tutto e attivare gli aggiornamenti automatici
- Ubuntu e Debian:
apt update && apt upgrade -y, poiapt install -y unattended-upgradesedpkg-reconfigure -plow unattended-upgrades. - AlmaLinux e Rocky Linux:
dnf upgrade -y, poidnf install -y dnf-automaticesystemctl enable --now dnf-automatic-install.timer.
2. Accesso con una chiave, password disattivate
Per prima cosa installi la Sua chiave SSH sul server (veda Accedere al Suo VPS con SSH) e verifichi che l'accesso con la chiave funzioni. Crei poi un file di impostazioni personale /etc/ssh/sshd_config.d/00-eigen.conf con queste righe:
PasswordAuthentication no
KbdInteractiveAuthentication no
Non le inserisca in /etc/ssh/sshd_config stesso: i file in sshd_config.d hanno la precedenza e su Ubuntu 50-cloud-init.conf riattiva lì le password. Il Suo 00-eigen.conf viene letto prima e prevale. Verifichi con sshd -t (non restituisce nulla se è tutto corretto) e sshd -T | grep -i passwordauthentication (deve mostrare no). Riavvii poi SSH con systemctl restart ssh (AlmaLinux e Rocky: systemctl restart sshd). Mantenga aperta la sessione attuale finché non avrà verificato in una seconda finestra di poter ancora accedere.
3. Un firewall
- Ubuntu e Debian:
apt install -y ufw, poiufw allow OpenSSH, eventualmenteufw allow 80,443/tcpper un sito web, eufw enable. - AlmaLinux e Rocky Linux: firewalld è già presente. Ad esempio
firewall-cmd --permanent --add-service=http --add-service=httpsefirewall-cmd --reload.
Lasci sempre aperto SSH (porta 22), altrimenti resterà chiuso fuori.
4. Fail2ban contro i tentativi di indovinare le password
apt install -y fail2ban oppure dnf install -y epel-release && dnf install -y fail2ban, poi systemctl enable --now fail2ban. Per impostazione predefinita blocca gli indirizzi IP che provano troppe volte una password errata. Su Debian 12 imposti anche backend = systemd in /etc/fail2ban/jail.local sotto [sshd] e installi python3-systemd, altrimenti il monitoraggio di SSH non si avvia. Debian 13 e Ubuntu lo fanno già automaticamente.
5. Uno snapshot come rete di sicurezza
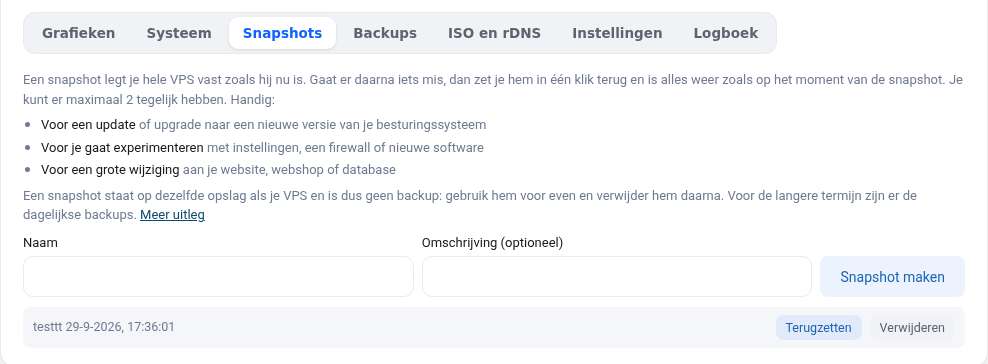
Crei uno snapshot nella schermata del Suo VPS prima di apportare modifiche importanti. Se qualcosa va storto, potrà ripristinarlo con un solo clic. Veda Snapshot e backup del Suo VPS.
Non rimuovere il qemu-guest-agent
Il programma qemu-guest-agent è installato per impostazione predefinita. Grazie ad esso può impostare una nuova password di root nella schermata del VPS e visualizzare l'utilizzo del disco. Non lo rimuova.
Spiegazione dettagliata con schermate: Disattivare l'accesso con password e come root e fail2ban contro i tentativi di indovinare le password nella guida VPS.
Desidera saperne di più? Segua il corso gratuito VPS e amministrazione di server Linux, lezione 2.2 Configurare il server SSH in modo sicuro o lezione 10.4 Verifica finale: il Suo server sotto esame.