Proteger su VPS: los primeros cinco minutos
Un servidor nuevo en internet es escaneado en cuestión de minutos por bots que prueban contraseñas. Con estos pasos les lleva usted mucha ventaja. Ejecútelos como root.
1. Actualizarlo todo y activar las actualizaciones automáticas
- Ubuntu y Debian:
apt update && apt upgrade -y, despuésapt install -y unattended-upgradesydpkg-reconfigure -plow unattended-upgrades. - AlmaLinux y Rocky Linux:
dnf upgrade -y, despuésdnf install -y dnf-automaticysystemctl enable --now dnf-automatic-install.timer.
2. Iniciar sesión con una clave y desactivar las contraseñas
Ponga primero su clave SSH en el servidor (consulte Iniciar sesión en su VPS con SSH) y compruebe que el inicio de sesión con la clave funciona. Después configure en /etc/ssh/sshd_config:
PasswordAuthentication no
y reinicie SSH con systemctl restart ssh (AlmaLinux y Rocky: systemctl restart sshd). Mantenga abierta su sesión actual hasta comprobar en una segunda ventana que todavía puede entrar.
3. Un cortafuegos
- Ubuntu y Debian:
apt install -y ufw, despuésufw allow OpenSSH, si lo necesitaufw allow 80,443/tcppara una web, yufw enable. - AlmaLinux y Rocky Linux: firewalld ya viene instalado. Por ejemplo,
firewall-cmd --permanent --add-service=http --add-service=httpsyfirewall-cmd --reload.
Deje siempre abierto SSH (puerto 22); de lo contrario, se quedará fuera.
4. Fail2ban contra intentos de adivinar contraseñas
apt install -y fail2ban o dnf install -y epel-release && dnf install -y fail2ban, después systemctl enable --now fail2ban. Por defecto bloquea las direcciones IP que prueban demasiadas veces una contraseña incorrecta.
5. Un snapshot como red de seguridad
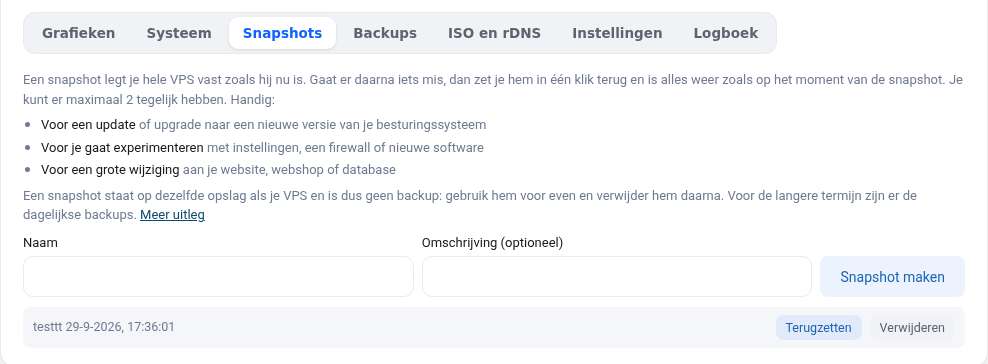
Haga un snapshot en la pantalla de su VPS antes de realizar cambios importantes. Si algo sale mal, lo restaura con un clic. Consulte Snapshots y copias de seguridad de su VPS.
No elimine qemu-guest-agent
El programa qemu-guest-agent viene instalado por defecto. Gracias a él puede establecer una nueva contraseña de root en la pantalla del VPS y ver el uso del disco. No lo elimine.