
Attivare, rinnovare e risolvere i problemi del certificato SSL
Con un certificato SSL il Suo sito web è raggiungibile tramite https, con un lucchetto nella barra degli indirizzi. Con WebOké riceve un certificato Let's Encrypt gratuito che si rinnova automaticamente. Di seguito trova come attivarlo, come funziona per i sottodomini e cosa fare se il certificato è scaduto o se il Suo sito risulta comunque 'non sicuro'.
I nuovi domini ricevono di solito un certificato in automatico, entro qualche ora da quando il dominio punta al nostro server. Non vede il lucchetto? In tal caso può attivarlo Lei stesso in DirectAdmin.
Come attivare il certificato
- Acceda a DirectAdmin: in Mio WebOké vada su I miei prodotti e clicchi su DirectAdmin accanto al Suo pacchetto di hosting.
- In Account Manager clicchi su SSL Certificates. Se ha più domini, selezioni il dominio in alto a destra.
- Nella scheda Manage Certificates vede se è già presente un certificato. Viene indicato che il sistema ACME è disattivato? Vada allora alla scheda ACME Settings.
- Attivi Enable ACME, lasci invariate le altre impostazioni e clicchi in fondo su Save Changes.
- Torni a Manage Certificates e in Automatic Certificate Provisioning clicchi su Request Now. Confermi la richiesta.
La richiesta viene elaborata in background e di solito richiede qualche minuto. Al termine il certificato compare nella Certificate List. È valido per il Suo dominio, per www e anche per mail, ftp, pop e smtp, e DirectAdmin lo rinnova automaticamente. Se non clicca su Request Now, DirectAdmin lo richiede da sé entro 24 ore.
Un certificato per un sottodominio
Un sottodominio, come shop.ilsuodominio.nl, viene incluso automaticamente nel certificato. Non deve ordinare nulla a parte.
- Crei il sottodominio in Subdomain Management e si assicuri che nel DNS punti al nostro server.
- DirectAdmin richiede il certificato al successivo ciclo automatico, entro 24 ore. Se non vuole attendere, clicchi su Request Now in SSL Certificates.
- Sul sottodominio vede un certificato intestato al server (ad esempio linux2023.webawere.nl), oppure un avviso che il nome non corrisponde? Significa che il sottodominio non ha ancora un proprio certificato. Controlli il DNS e lo richieda di nuovo.
- Un certificato wildcard (*.ilsuodominio.nl) è possibile solo se il DNS del Suo dominio è gestito da WebOké (ns1.webawere.nl e ns2.webawere.nl). Se il Suo DNS si trova altrove, ad esempio su Cloudflare, disattivi in ACME Settings l'opzione Prefer wildcard certificates. Riceverà così un certificato con i singoli nomi, che funziona altrettanto bene.
Maggiori informazioni in Certificato per www, sottodomini e wildcard. Se il sottodominio stesso non funziona ancora, legga Creare un sottodominio e cosa fare se non funziona.
La richiesta non va a buon fine?
Compare un elenco sotto Failed HTTP checks? Significa che Let's Encrypt non riesce a verificare quei nomi. Di solito il dominio non punta (ancora) al nostro server, ad esempio perché un trasferimento è ancora in corso o il DNS si trova altrove. Dopo una modifica del DNS possono volerci alcune ore prima che il certificato possa essere richiesto. Con Salute del dominio vede rapidamente se il Suo dominio punta a noi.
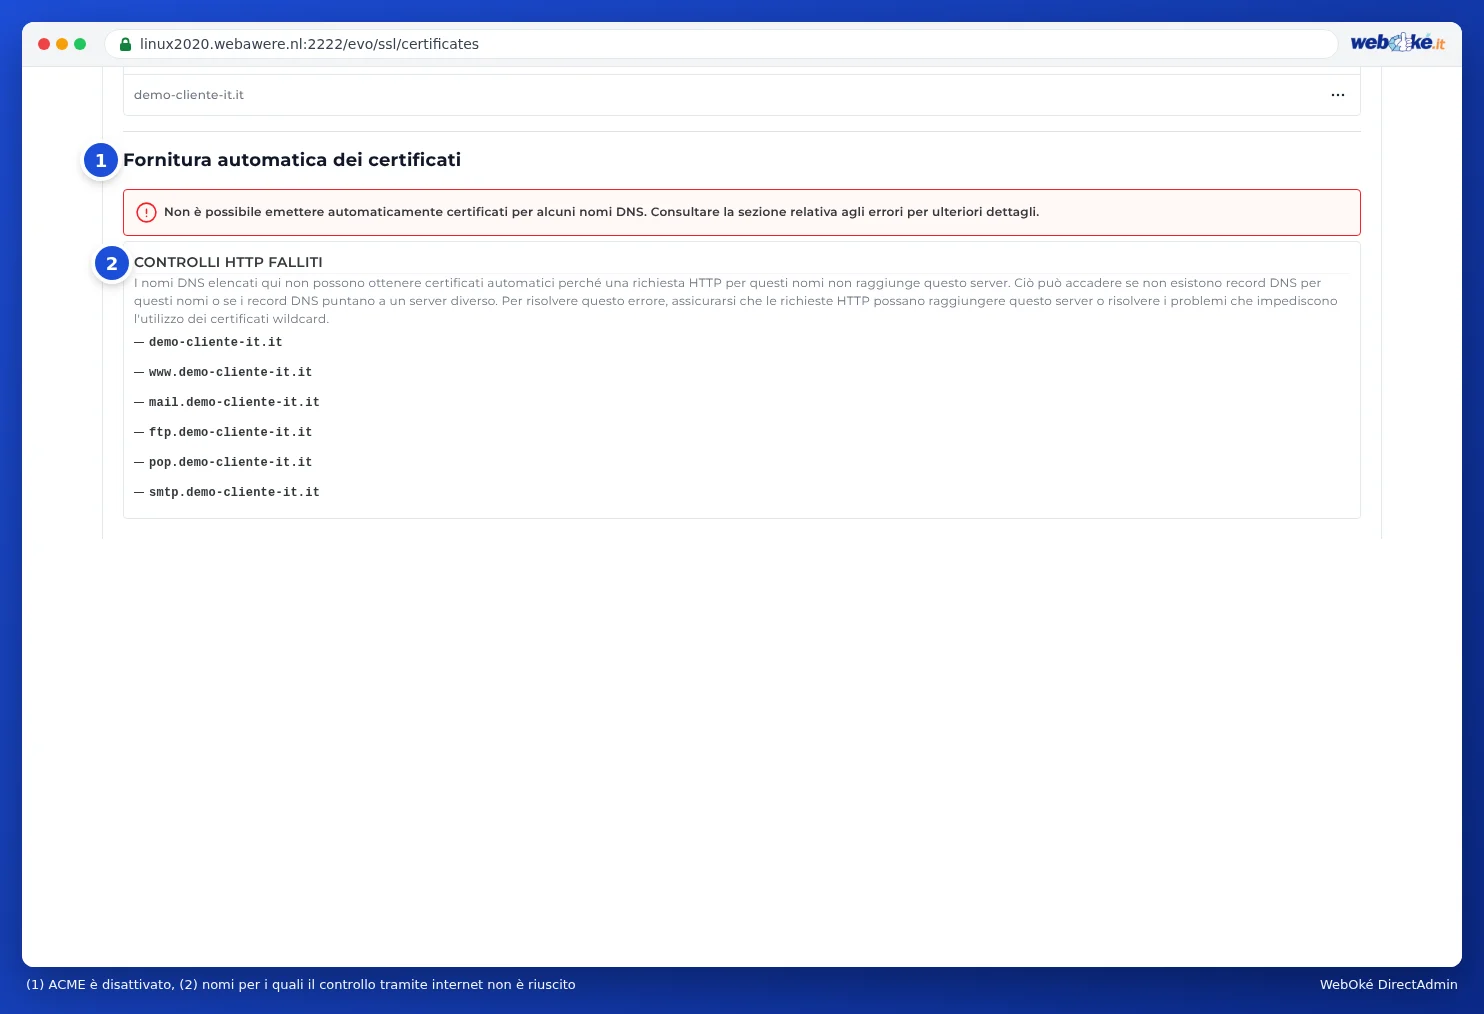
Nell'elenco compaiono solo mail, ftp, pop o smtp e la Sua email è gestita altrove? Non è un problema: il Suo sito web riceve comunque un certificato.
Certificato scaduto o non rinnovato?
DirectAdmin rinnova il certificato automaticamente, ma per farlo Let's Encrypt deve poter verificare ogni volta il Suo dominio. Se il certificato è scaduto, quella verifica non è riuscita. Controlli questi punti:
- Il Suo dominio punta ancora a noi? Controlli il record A e anche il record AAAA (IPv6). Se uno dei due punta a un altro server, la verifica non riesce. Consulti Il sito web o l'email non funziona dopo un trasferimento o una modifica DNS: controlli il Suo dominio.
- Utilizza il proxy di Cloudflare? Se la nuvoletta arancione è attiva, la disattivi temporaneamente (nuvoletta grigia) finché il certificato non è stato emesso.
- Nel Suo DNS è presente un record CAA? In tal caso deve includere letsencrypt.org. Lo aggiunga oppure elimini il record CAA.
- Il Suo sito web blocca la verifica? Let's Encrypt recupera un file dalla cartella
/.well-known/acme-challenge/. Una regola personalizzata in.htaccess, un plugin di sicurezza o una cartella protetta da password possono impedirlo. Rimuova temporaneamente tale regola o crei un'eccezione per .well-known. - Ha mai caricato un certificato proprio? Se è scaduto o non corrisponde al nome, lo elimini nella Certificate List. DirectAdmin potrà così richiedere di nuovo un certificato gratuito.
- Richieda di nuovo il certificato con Request Now, dopo aver risolto la causa.
Tutti gli avvisi e le soluzioni sono riepilogati in Let's Encrypt non funziona: cause e soluzioni. Se nel browser vede un avviso come ERR_SSL o NET::ERR_CERT, legga ERR_SSL e altri errori di certificato nel browser.
Certificato attivo, ma comunque 'non sicuro'?
Il Suo certificato funziona, ma il browser non mostra il lucchetto o indica 'non sicuro'? Di solito la causa è una delle seguenti:
- Mixed content: la Sua pagina carica ancora immagini, font o script tramite http://. Prema F12 nel Suo browser e apra la scheda Console. Lì troverà avvisi Mixed Content con l'indirizzo di ogni elemento che viene ancora caricato tramite http. Sostituisca tali indirizzi con https://.
- Il nome non è incluso nel certificato: ad esempio apre www, un domain pointer o un dominio reindirizzato che non ha un certificato. Clicchi sull'icona a sinistra dell'indirizzo e verifichi per quale nome è stato emesso il certificato. Si assicuri che quel nome punti a noi e richieda di nuovo il certificato.
- Apre il sito tramite http: reindirizzi automaticamente i visitatori a https. Legga Reindirizzare obbligatoriamente i visitatori a https.
Come risolvere il mixed content in WordPress e in altri siti web è spiegato in Nessun lucchetto o 'non sicuro': risolvere il mixed content.
Ha bisogno di aiuto?
Chieda all'assistente IA in Mio WebOké di controllare il Suo certificato, oppure apra un ticket. Indichi il Suo nome di dominio e cosa vede in Failed HTTP checks.
Spiegazione dettagliata con screenshot: Richiedere un certificato Let's Encrypt gratuito nella guida di DirectAdmin.
Ha un VPS? Segua allora il corso gratuito VPS e gestione di server Linux, lezione 7.3 https con Let's Encrypt.